


Использующие Telegram мошенники выдают Android-вредоносов за фото

Использующие Telegram мошенники выдают Android-вредоносов за фото

Использующие Telegram мошенники выдают Android-вредоносов за фото

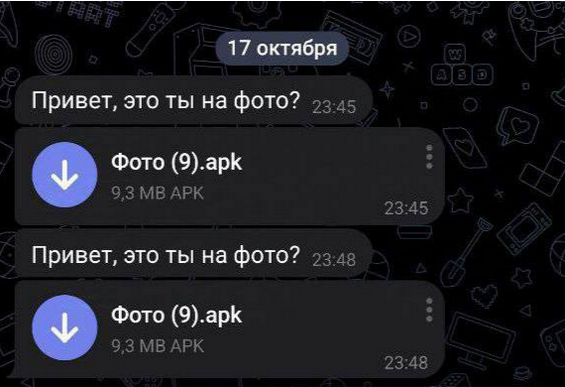
У распространителей Android-вредоносов через Telegram появилась новая уловка. Мошенники пишут в личку, провоцируя адресата взглянуть на фотографию, якобы содержащуюся в прикрепленном APK-файле.

О новых мошеннических рассылках в мессенджере предупредило Управление МВД РФ по организации борьбы с противоправным использованием ИКТ. Пользователям напоминают, что фото не могут иметь расширение .apk, и предостерегают от скачивания таких фейков.


Освоившие Telegram мошенники также могут выдать Android-зловреда за видео. Те, у кого любопытство возьмет верх над благоразумием, получат в награду инфостилера или банковского трояна.

По всей видимости, распространение вредоносных ссылок теряет свою эффективность благодаря повышению надежности защиты и осведомленности пользователей. Хотя успех подобных атак зависит также и от искусности социальной инженерии.

Так, недавно в известную схему обмана, в рамках которой злоумышленник выдает себя за сотрудника банка, был добавлен новый штрих. Потенциальным жертвам начали раздавать Android-трояна, выводящего поддельные пуш-уведомления о списании средств; такой помощник способен сделать последующий звонок с ложным сообщением о взломе более убедительным.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru