


Использующие Telegram мошенники выдают Android-вредоносов за фото

Использующие Telegram мошенники выдают Android-вредоносов за фото

Использующие Telegram мошенники выдают Android-вредоносов за фото

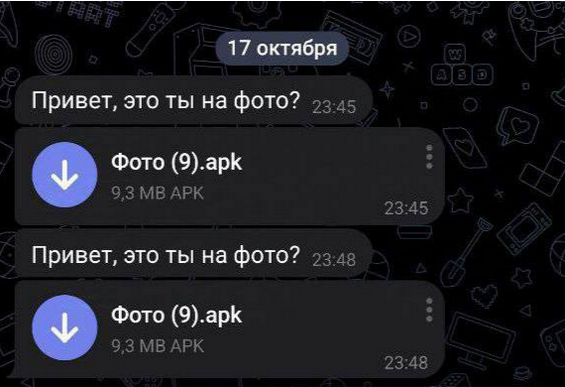
У распространителей Android-вредоносов через Telegram появилась новая уловка. Мошенники пишут в личку, провоцируя адресата взглянуть на фотографию, якобы содержащуюся в прикрепленном APK-файле.

О новых мошеннических рассылках в мессенджере предупредило Управление МВД РФ по организации борьбы с противоправным использованием ИКТ. Пользователям напоминают, что фото не могут иметь расширение .apk, и предостерегают от скачивания таких фейков.


Освоившие Telegram мошенники также могут выдать Android-зловреда за видео. Те, у кого любопытство возьмет верх над благоразумием, получат в награду инфостилера или банковского трояна.

По всей видимости, распространение вредоносных ссылок теряет свою эффективность благодаря повышению надежности защиты и осведомленности пользователей. Хотя успех подобных атак зависит также и от искусности социальной инженерии.

Так, недавно в известную схему обмана, в рамках которой злоумышленник выдает себя за сотрудника банка, был добавлен новый штрих. Потенциальным жертвам начали раздавать Android-трояна, выводящего поддельные пуш-уведомления о списании средств; такой помощник способен сделать последующий звонок с ложным сообщением о взломе более убедительным.

Подпишитесь на новости

Kaspersky Premium для macOS научился вычищать хвосты удалённых приложений

Перетащить программу в корзину на macOS — ещё не значит действительно от неё избавиться. После удаления на диске могут остаться кеш, cookies, настройки, журналы и другие цифровые ошмётки. Теперь Kaspersky Premium предлагает собрать этот мусор и вынести его окончательно.

Новая функция «Удаление приложений» находит связанные с программами остаточные файлы, включая те, что сохранились после предыдущих удалений.

При этом общие компоненты, которые продолжают использовать другие приложения, трогать не должны. Функция также ищет дубликаты программ и позволяет удалить их все сразу либо выбрать конкретные копии.

По данным опроса «Лаборатории Касперского», 56% владельцев устройств на macOS очищают историю браузера, cookies, кеш и временные файлы, а 54% удаляют ненужные фотографии и видео.

При этом неиспользуемые приложения сносят только 44% респондентов. И даже после этого программа может уйти, а чемодан с её файлами — остаться. Проблема не ограничивается забитым накопителем.

В остатках могут храниться токены учётных записей, пароли, IP-адреса, имена пользователей, журналы событий, фрагменты документов, фотографии, переписка и пути к личным каталогам. Особенно весело это становится при продаже компьютера или получении к нему доступа злоумышленниками.

Удалённые через новую функцию файлы можно восстановить из корзины или непосредственно из Kaspersky Premium, пока приложение не закрыто.

Разработчики также напоминают: под утилиты для очистки macOS регулярно маскируются вредоносные программы.

RSS: Новости на портале Anti-Malware.ru