


Один из крупнейших омских провайдеров третьи сутки не может отбить DDoS

Один из крупнейших омских провайдеров третьи сутки не может отбить DDoS

Один из крупнейших омских провайдеров третьи сутки не может отбить DDoS

Провайдер «Омские кабельные сети» с 12 октября не может справиться с масштабной DDoS-атакой. Она затронула всю его инфраструктуру и затруднила многим пользователям доступ к услугам.

О проблемах «Омских кабельных сетей» сообщило местное онлайн-издание «РИА СуперОмск» утром 12 октября по местному времени.

Спустя несколько часов инцидент подтвердила сама компания в корпоративном паблике в соцсети VK:

«В данный момент наша компания, сталкивается с распределенной DDoS-атакой, затрагивающей нашу инфраструктуру и абонентов. Приносим извинения за возможные неудобства, наши специалисты прилагают все усилия для минимизации последствий». 

Однако по состоянию на 14 октября, как сообщила «Газета Ру», сайт компании не работал. В неработоспособности главного сайта компании убедился и корреспондент Anti-Malware.ru по состоянию на 13 часов 14 октября.

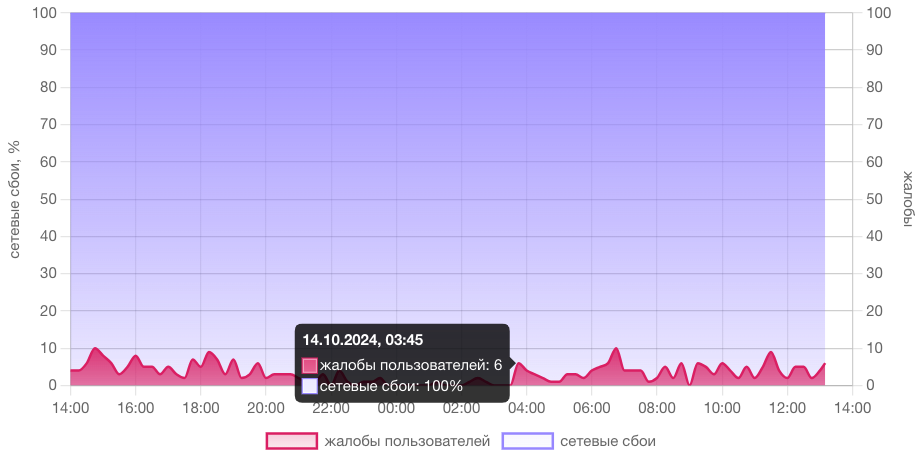
По данным сервиса Downdetector, количество жалоб на неработоспособность сервисов «Омских кабельных систем» стабильно высокая. При этом многие пользователи отмечают, что услуги по предоставлению кабельного телевидения работают в прежнем режиме, так как атака их не затронула.

Подпишитесь на новости

Старый iPhone в авиарежиме не стал безопасным сейфом для криптовалюты

Сбросить старый iPhone, отключить интернет и хранить на нём фразу восстановления криптокошелька — не значит надёжно защитить её. Основатель OneKey Иши Ван предупредил о рисках известных аппаратных уязвимостей старых моделей. Авиарежим не поможет, если атакующий получил сам телефон.

Предупреждение он опубликовал в X. Речь идёт об атаках с физическим доступом, а не о дистанционной краже кошелька через интернет.

Уязвимость checkm8 затрагивает поколения от iPhone 4S до iPhone X. Более новый usbliter8 охватывает чипы A12 и A13 — в частности, iPhone XS, XR, семейство iPhone 11 и SE второго поколения.

Проблемы позволяют нарушить цепочку доверенной загрузки и выполнить код до запуска iOS. Для usbliter8 требуется специальное USB-оборудование. Обычный сброс телефона уязвимость не устраняет: задействованный загрузочный код нельзя переписать стандартным обновлением.

Но важная оговорка: доступ к загрузчику сам по себе не расшифровывает содержимое кошелька. Код-пароль устройства, Secure Enclave и шифрование приложения остаются барьерами. Риск зависит от модели, версии системы, дополнительных уязвимостей и стойкости паролей.

Ван рекомендует не считать старый отключённый iPhone полноценным холодным хранилищем. Если фраза восстановления могла оказаться раскрыта, новый адрес внутри того же кошелька проблему не решит: потребуется новая фраза и перевод активов.

RSS: Новости на портале Anti-Malware.ru