


SilentCryptoMiner уходит от обнаружения с помощью SIEM-системы Wazuh

SilentCryptoMiner уходит от обнаружения с помощью SIEM-системы Wazuh

SilentCryptoMiner уходит от обнаружения с помощью SIEM-системы Wazuh

Выявлена кампания по распространению opensource-инструмента добычи цифровой валюты SilentCryptoMiner. В ходе анализа в «Лаборатории Касперского» обнаружили, что для большей скрытности авторы атак загружают агент SIEM-системы Wazuh.

Использование Wazuh позволяет не только обеспечить постоянное присутствие майнера в системе и уберечь его от детектирования, но также получить удаленный контроль над чужим устройством и собирать телеметрию.

Помимо SIEM у SilentCryptoMiner имеются собственные средства защиты. Он умеет скрывать свою активность при обнаружении совпадений по списку запущенных процессов stealth-targets, а также принудительно завершать процессы из перечня kill-targets.

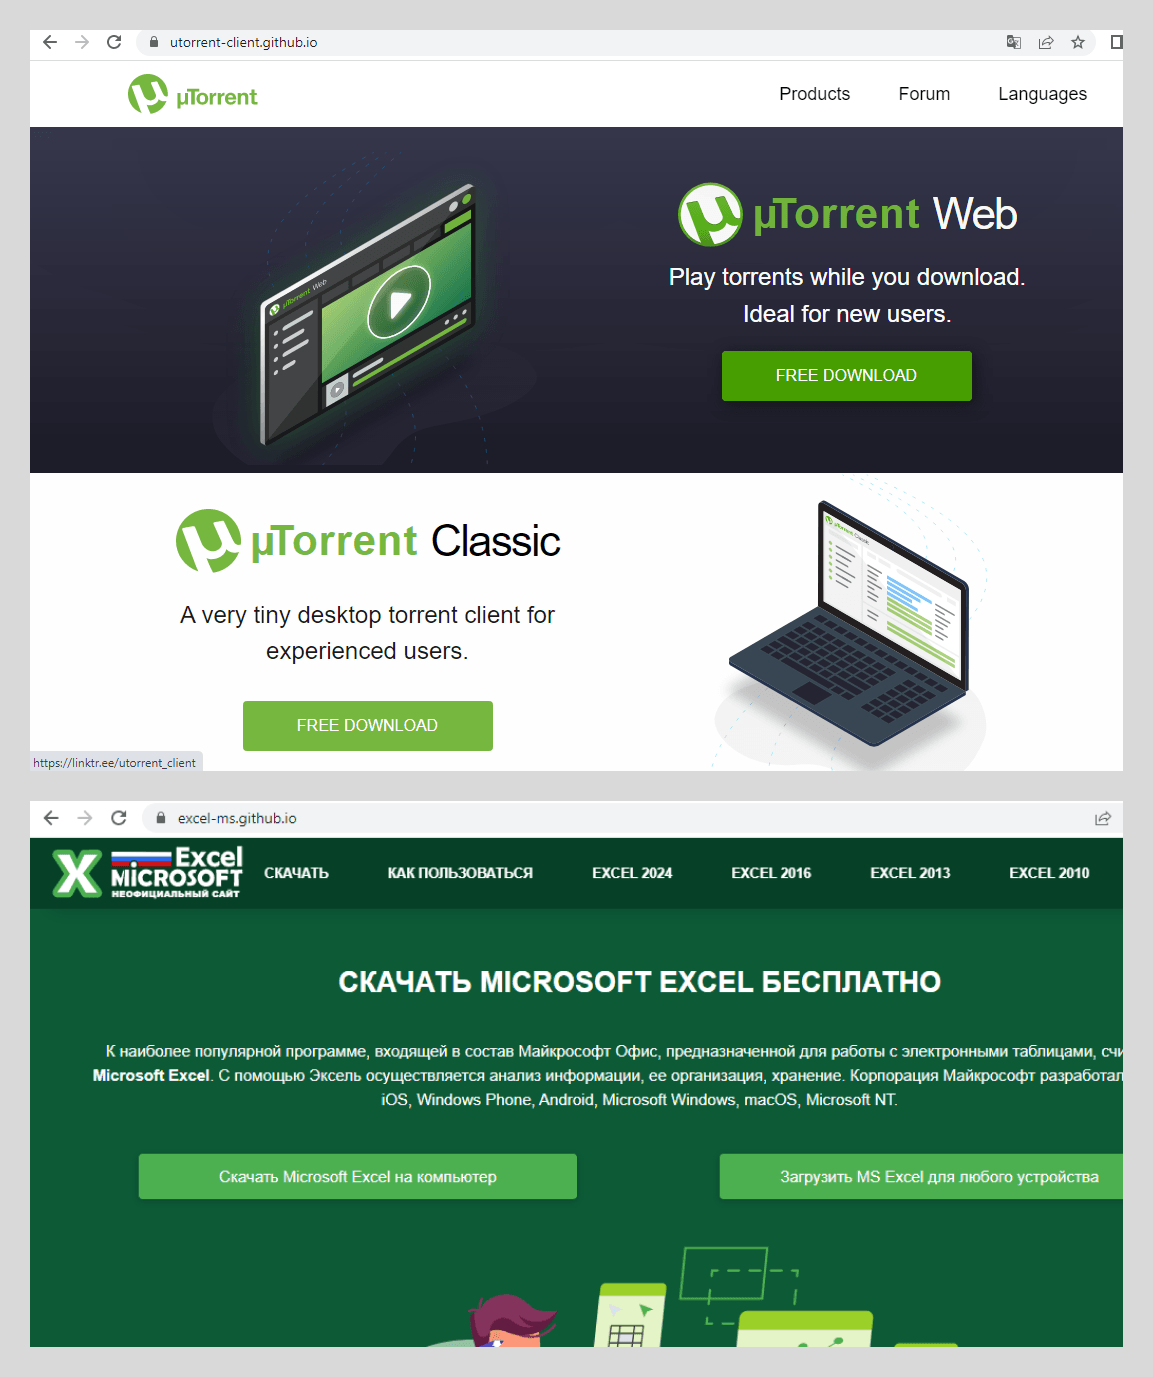
Для распространения скрытного майнера создан ряд поддельных сайтов, с которых якобы можно скачать популярные программы или пиратские копии. При попытке найти через «Яндекс» бесплатный uTorrent, MS Excel, MS Word, Minecraft или Discord фейки отображаются на первой странице поисковой выдачи.


Ссылки на мошеннические ресурсы публикуются также в телеграм-каналах, где SilentCryptoMiner выдают за игровые читы, и на YouTube (URL вставлены в описания англоязычных видео и комментарии к ним).

При попытке скачать заявленный софт на машину загружается ZIP, содержащий MSI-файл и TXT с паролем на запуск (мера против песочницы) и короткой инструкцией. Во избежание проблем с запуском пользователю рекомендуют отключить антивирус и Microsoft Defender.

Цепочка заражения сложна и реализуется поэтапно. В финале на машину жертвы устанавливается майнер, который начинает генерировать Monero или Zephyr.

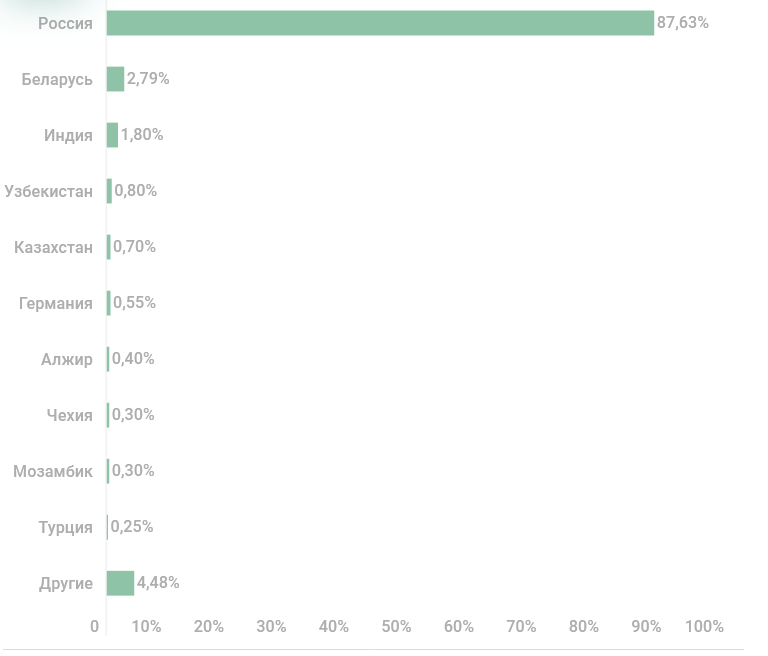
Больше всего попыток внедрения SilentCryptoMiner в связке с Wazuh зафиксировано в России. В ТОП-10 вошли также Белоруссия, Узбекистан и Казахстан.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru