


ИИ-помощник Windows Recall теперь opt-in и включается через Hello

ИИ-помощник Windows Recall теперь opt-in и включается через Hello

ИИ-помощник Windows Recall теперь opt-in и включается через Hello

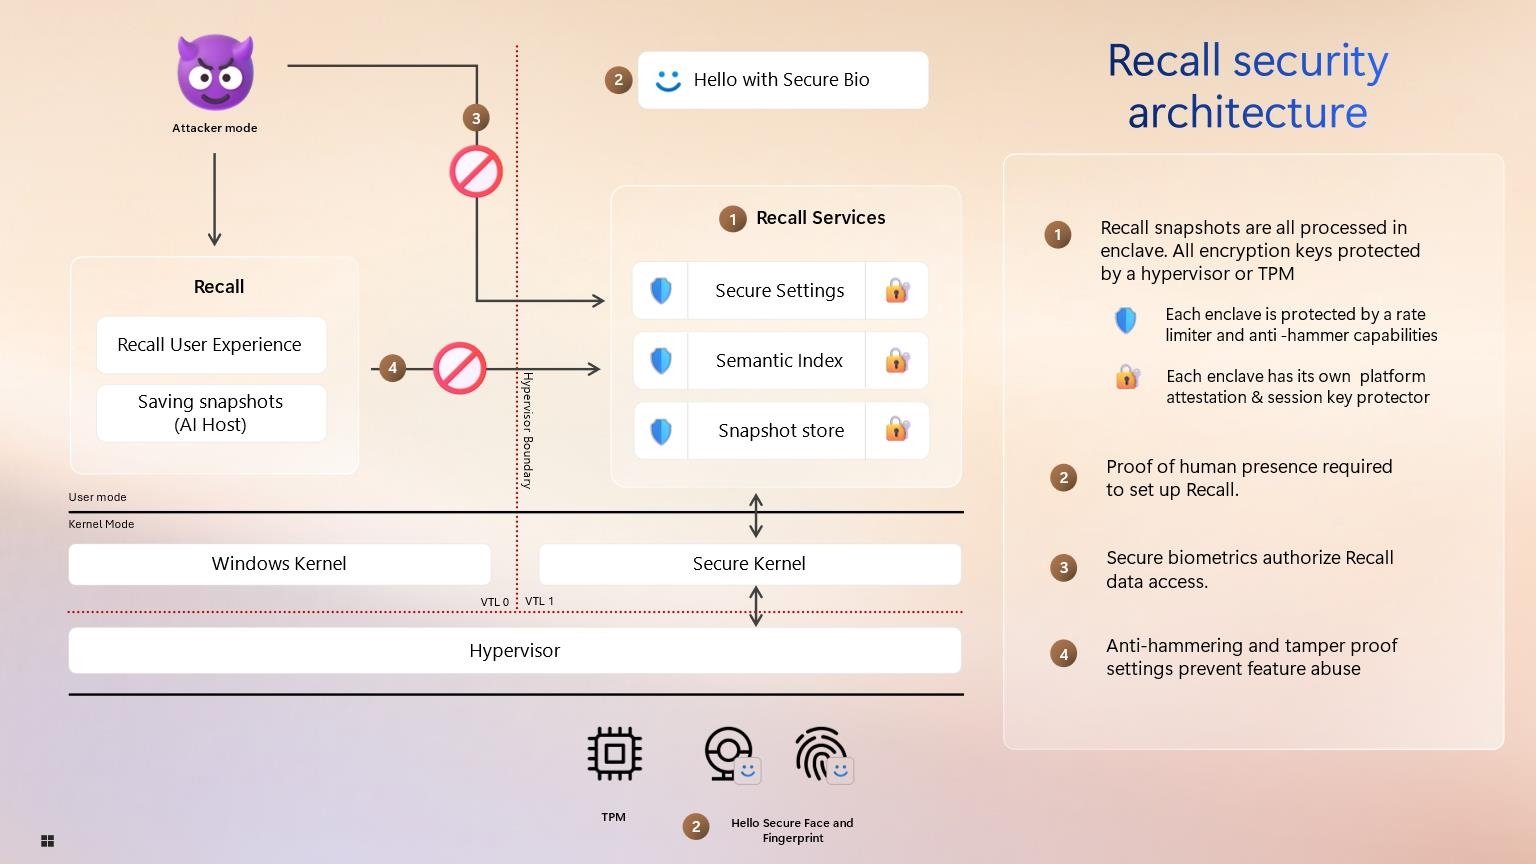
Разработчики Microsoft полностью перестроили систему безопасности Windows Recall. ИИ-ассистент теперь работает с данными в изолированной среде, по умолчанию неактивен и при включении требует аутентификации через Windows Hello.

Подтверждать физическое присутствие с помощью Windows Hello придется также при изменении настроек Windows Recall или получении доступа к UI. По желанию в ОС можно выставить постоянный запрет на включение ИИ-функций.

Все операции над скриншотами отныне выполняются в безопасной секции памяти — анклавах VBS (Virtualization-Based Security). Для сегментации используется такой же гипервизор, что и в Azure; по завершении сессии или превышении лимита времени все данные из памяти удаляются.

Вносимые в базу Recall снимки экрана и сопутствующая информация всегда шифруются ключами, хранимыми в TPM. Эти данные недоступны другим пользователям ОС; их можно удалять, ставить функцию скриншотов на паузу или временно отключать. Юзер может также ограничить срок хранения контента Recall и выделенное пространство на диске.

Усилена защита от утечек конфиденциальных данных (паролей, номеров удостоверений личности, номеров банковских карт). Умный помощник теперь автоматом отфильтровывает их с помощью фоновых DLP-функций, позаимствованных у Microsoft Purview, и откатывает сохранение.

Защититься от вредоносов и несанкционированного доступа Recall помогают ограничение скорости передачи данных и противодействие атакам перебором.


Нововведения призваны развеять опасения в отношении безопасности и приватности, которые породила способность ИИ-ассистента почти ежесекундно фиксировать действия пользователя и хранить результаты локально. Из-за волны недоверия и критики Microsoft пришлось отложить выпуск тестовых версий Windows Recall — по последним данным, до октября.

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru