


ИИ-помощник Windows Recall теперь opt-in и включается через Hello

ИИ-помощник Windows Recall теперь opt-in и включается через Hello

ИИ-помощник Windows Recall теперь opt-in и включается через Hello

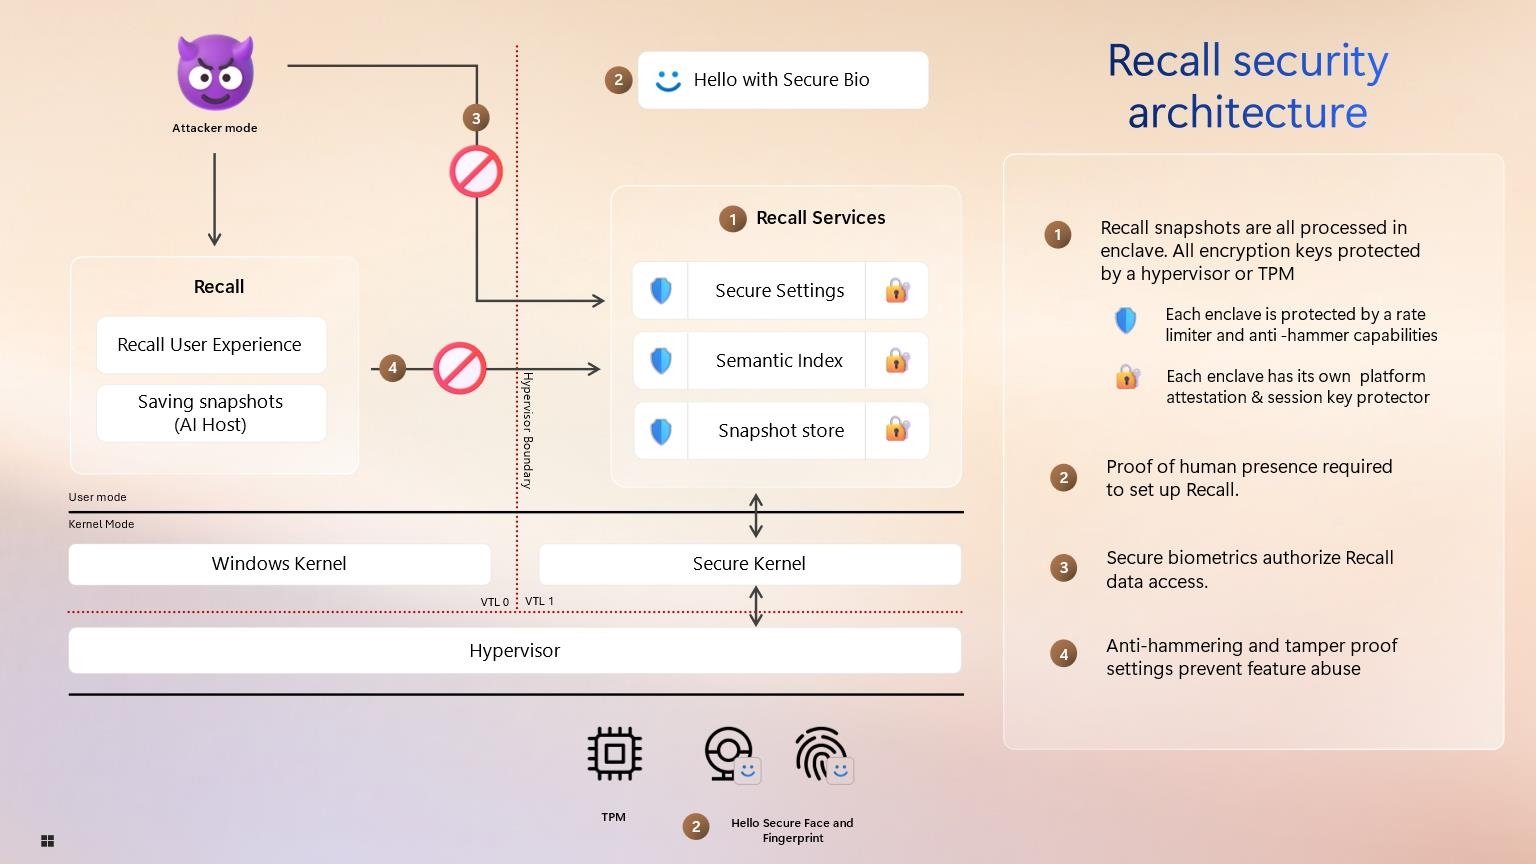
Разработчики Microsoft полностью перестроили систему безопасности Windows Recall. ИИ-ассистент теперь работает с данными в изолированной среде, по умолчанию неактивен и при включении требует аутентификации через Windows Hello.

Подтверждать физическое присутствие с помощью Windows Hello придется также при изменении настроек Windows Recall или получении доступа к UI. По желанию в ОС можно выставить постоянный запрет на включение ИИ-функций.

Все операции над скриншотами отныне выполняются в безопасной секции памяти — анклавах VBS (Virtualization-Based Security). Для сегментации используется такой же гипервизор, что и в Azure; по завершении сессии или превышении лимита времени все данные из памяти удаляются.

Вносимые в базу Recall снимки экрана и сопутствующая информация всегда шифруются ключами, хранимыми в TPM. Эти данные недоступны другим пользователям ОС; их можно удалять, ставить функцию скриншотов на паузу или временно отключать. Юзер может также ограничить срок хранения контента Recall и выделенное пространство на диске.

Усилена защита от утечек конфиденциальных данных (паролей, номеров удостоверений личности, номеров банковских карт). Умный помощник теперь автоматом отфильтровывает их с помощью фоновых DLP-функций, позаимствованных у Microsoft Purview, и откатывает сохранение.

Защититься от вредоносов и несанкционированного доступа Recall помогают ограничение скорости передачи данных и противодействие атакам перебором.


Нововведения призваны развеять опасения в отношении безопасности и приватности, которые породила способность ИИ-ассистента почти ежесекундно фиксировать действия пользователя и хранить результаты локально. Из-за волны недоверия и критики Microsoft пришлось отложить выпуск тестовых версий Windows Recall — по последним данным, до октября.

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru