


Инфостилеры научились обходить новую защиту cookies в Google Chrome

Инфостилеры научились обходить новую защиту cookies в Google Chrome

Инфостилеры научились обходить новую защиту cookies в Google Chrome

Разработчики ряда инфостилеров выпустили обновления, которые позволяют вредоносам обходить недавно представленную в Google Chrome защитную функциональность App-Bound Encryption.

App-Bound Encryption, появившаяся в Chrome 127, должна прятать конфиденциальную информацию, включая файлы cookies, от посторонних.

Как можно понять из названия, этот механизм должен шифровать «печеньки» и сохранённые пароли, используя службу Windows, работающую с правами SYSTEM.

Таким образом, работая на уровне пользователя, инфостилеры и другие вредоносные программы не могли добраться до cookies и паролей жертвы.

Для обхода защитного слоя троянам надо было либо заполучить привилегии SYSTEM, либо внедрить код в Chrome. Как отметил Уилл Харрис из команды безопасности Chrome, оба эти вектора должны непременно спровоцировать алерты защитных продуктов.

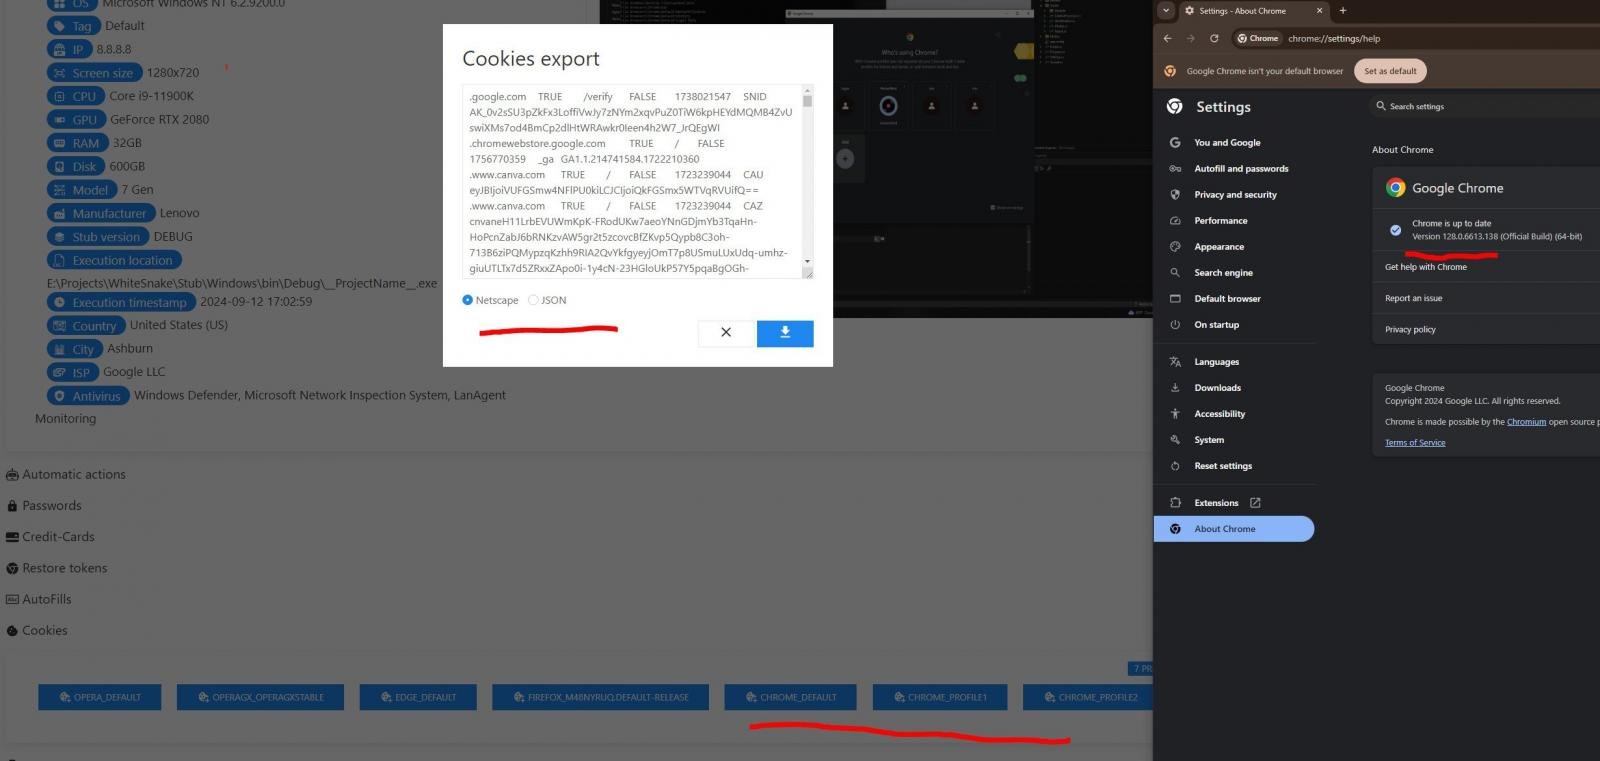
Однако исследователи в области безопасности g0njxa и RussianPanda9xx наткнулись на сообщения разработчиков инфостилеров, которые хвастались, что их детища способны обходить новую меру безопасности.

Среди таких были замечены авторы MeduzaStealer, Whitesnake, Lumma Stealer, Lumar (PovertyStealer), Vidar Stealer, StealC.


Как отметил g0njxa в беседе BleepingComputer, актуальный вариант стилера Lumma обходит App-Bound Encryption в Chrome 129.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru