

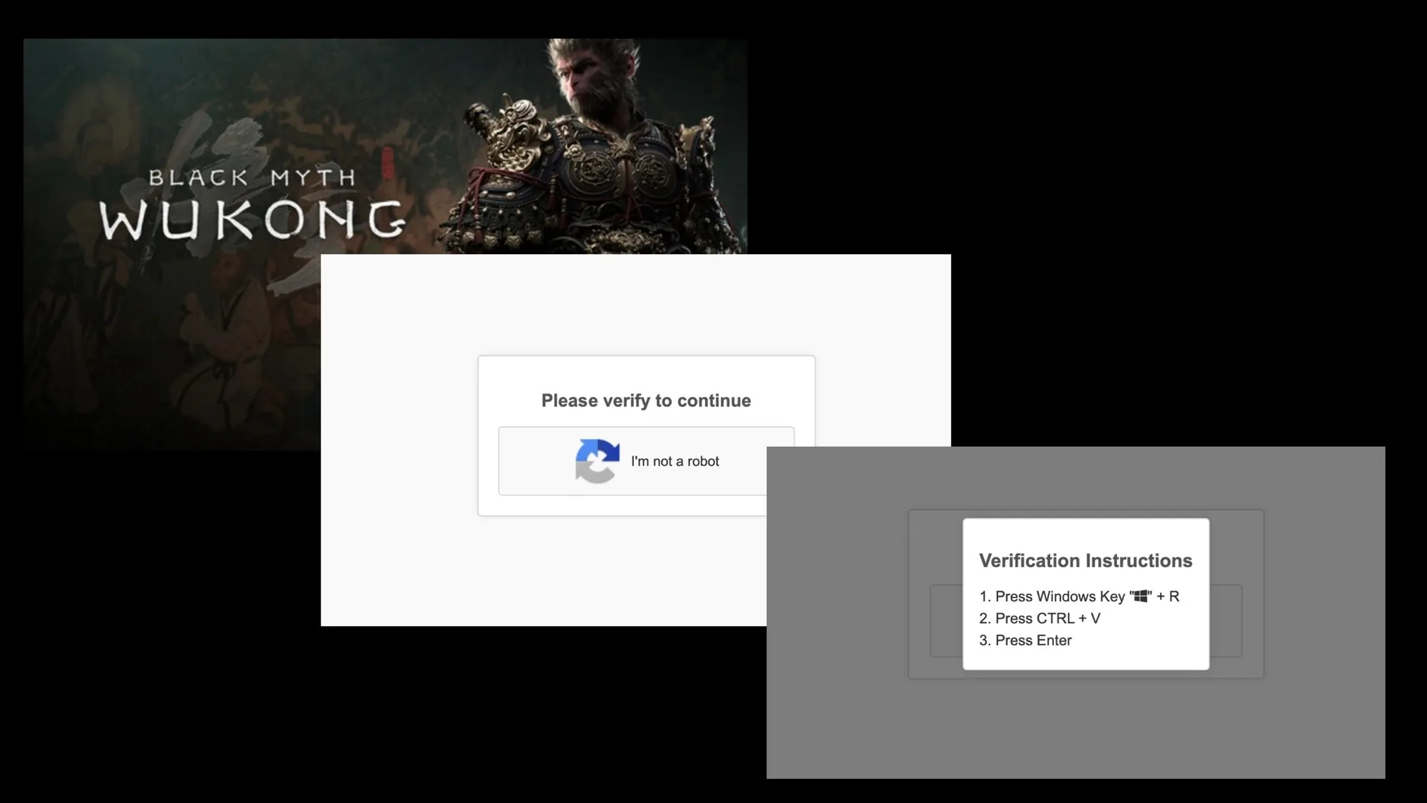

Фальшивая капча атакует любителей пиратских игр

Фальшивая капча атакует любителей пиратских игр

Фальшивая капча атакует любителей пиратских игр

Атаку обнаружил вендор McAfee. Фальшивый тест безопасности, который предлагают злоумышленники, является зловредом Lumma Stealer. Они заманивают жертв возможностью загрузить пиратскую копию игры.

Как предупреждает McAfee, наиболее часто злоумышленники заманивают потенциальных жертв загрузкой взломанных версий Black Myth: Wukong, Cities: Skylines II, Hogwarts Legacy.

«Когда пользователи ищут в интернете бесплатные или взломанные версии популярных видеоигр, они могут столкнуться с онлайн-форумами, сообщениями сообщества или общедоступными репозиториями, которые перенаправляют их на вредоносные ссылки», — так представитель McAfee описал действия злоумышленников в комментарии для британского PC Mag.

При переходе на сайт пользователь должен пройти якобы тест на то, что он не является ботом. Но этот тест является поддельным, и под видом его прохождения компьютер жертвы заражается зловредом Lumma Stealer, который ворует пароли.

Помимо игровой схемы, злоумышленники атакуют разработчиков проектов с открытым кодом. От имени GitHub они рассылают фишинговые письма, где призывают устранить якобы уязвимость. Дальше их заставляют пройти по ссылке, где под видом капча-теста происходит загрузка зловреда.

Атака, по данным McAfee, уже охватила большую часть мира. Наиболее активны злоумышленники в Египте, Индии, Индонезии и Испании.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru