


Связь TI-84 с ChatGPT превратила калькулятор в скрытный источник шпаргалок

Связь TI-84 с ChatGPT превратила калькулятор в скрытный источник шпаргалок

Связь TI-84 с ChatGPT превратила калькулятор в скрытный источник шпаргалок

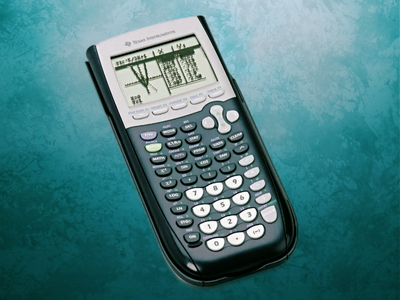
Умелец модифицировал графический калькулятор TI-84, обеспечив интернет-связь по Wi-Fi, подключил его к ChatGPT и получил источник подсказок реального времени, способный обойти меры, обычно принимаемые на экзаменах против списывания.

Судя по видеоролику, который ChromaLock выложил на YouTube, мод потребовал изрядных инженерных усилий и обошелся ему в $5 (столько примерно стоит микроконтроллер Seeed Studio XIAO ESP32C3 с поддержкой Wi-Fi и Bluetooth).

Под него пришлось сделать отдельную плату, дополнив компонентами для взаимодействия с системами TI-84. Свой модуль, нареченный TI-32, изобретатель аккуратно вставил в корпус калькулятора.

Был также написан эмулятор TI-84 (исходники опубликованы на GitHub), — с тем, чтобы можно было использовать встроенные команды send и get для передачи файлов. Это позволило с легкостью загружать программу-лончер для запуска различных инструментов добычи подсказок.

Одна из таких утилит обеспечивает связь с ChatGPT: пользователь задает вопрос и получает ответ на экране. Клавиатурный ввод должен быть лаконичным, чтобы не свести на нет быстроту ответов, тем более что время на экзаменах ограничено.

В набор также входит мини-программа для просмотра изображений; она обеспечивает доступ к хранимым на сервере наглядным пособиям. Кроме того, возможно получение текстовых шпаргалок, замаскированных под исходный код софта. В дальнейшем ChromaLock планирует расширить инструментарий, реализовав функции камеры.

Изобретение, по словам автора, позволяет обойти типовые меры профилактики списывания. Лончер можно загружать по мере необходимости, и тогда его не обнаружат при проверке калькулятора и очистке его памяти перед экзаменом. Мод также сможет вывести TI-84 из режима тестирования — блокировки, призванной предотвратить читинг.

Легендарный пиратский ключ Windows XP оказался не хаком, а просто утечкой

Один из самых известных пиратских ключей Windows XP разлетелся по интернету не благодаря гениальным хакерам, раскусившим алгоритмы Microsoft. Всё оказалось намного прозаичнее: кто-то слил рабочий корпоративный ключ вместе с подходящим дистрибутивом системы.

Об этом рассказал бывший инженер Microsoft Дэйв Пламмер, участвовавший в создании механизма активации Windows XP.

По его словам, у системы существовали разные установочные носители: обычные Retail для частных покупателей и Volume Media для крупных компаний и OEM-партнёров.

Корпоративным клиентам не хотелось активировать по телефону или через интернет каждую из сотен машин. Поэтому Volume-версия принимала специальные ключи VLK и при правильной комбинации носителя и ключа пропускала стандартную процедуру активации.


Причём ключ от корпоративной редакции на обычном диске Windows XP не сработал бы, установщик проверял, что перед ним именно Volume Media.

Но ещё до выхода Windows XP в розницу кто-то, вероятно из числа крупных партнёров Microsoft, вынес из избы сразу оба компонента: образ Windows XP Pro Corporate и действующий ключ, начинавшийся с FCKGW. Примерно за пять недель до официального релиза пиратская группа Devils0wn выложила комплект в Сеть.

Дальше комбинацию начали встраивать прямо в пиратские сборки, а ключ — писать маркером на болванках. Microsoft позднее внесла его и сотни других скомпрометированных VLK в чёрный список Windows XP Service Pack 1. В SP2 и Windows Genuine Advantage проверки стали жёстче, вплоть до ограничения обновлений.

По словам Пламмера, Microsoft могла закрутить гайки ещё сильнее, но тогда под раздачу рисковали попасть легальные пользователи.

RSS: Новости на портале Anti-Malware.ru