


Интернет накрыла загадочная шумовая буря, в пакетах нашли слово LOVE

Интернет накрыла загадочная шумовая буря, в пакетах нашли слово LOVE

Интернет накрыла загадочная шумовая буря, в пакетах нашли слово LOVE

В интернете зафиксированы мощные всплески нелегитимного трафика с миллионов ложных IP-адресов. Кто-то с неясной целью флудит конкретных интернет-провайдеров — Cogent, Lumen, Hurricane Electric, обделяя вниманием другие веб-сервисы, в частности, AWS.

В GreyNoise наблюдают подобные явления в Сети (так называемые шумовые бури, noise storm) с 2020 года. Из-за спуфинга IP установить источник мусорных потоков и причину избирательно созданного фона очень трудно, и ИБ-сообщество каждый раз теряется в догадках, пытаясь оценить степень угрозы.

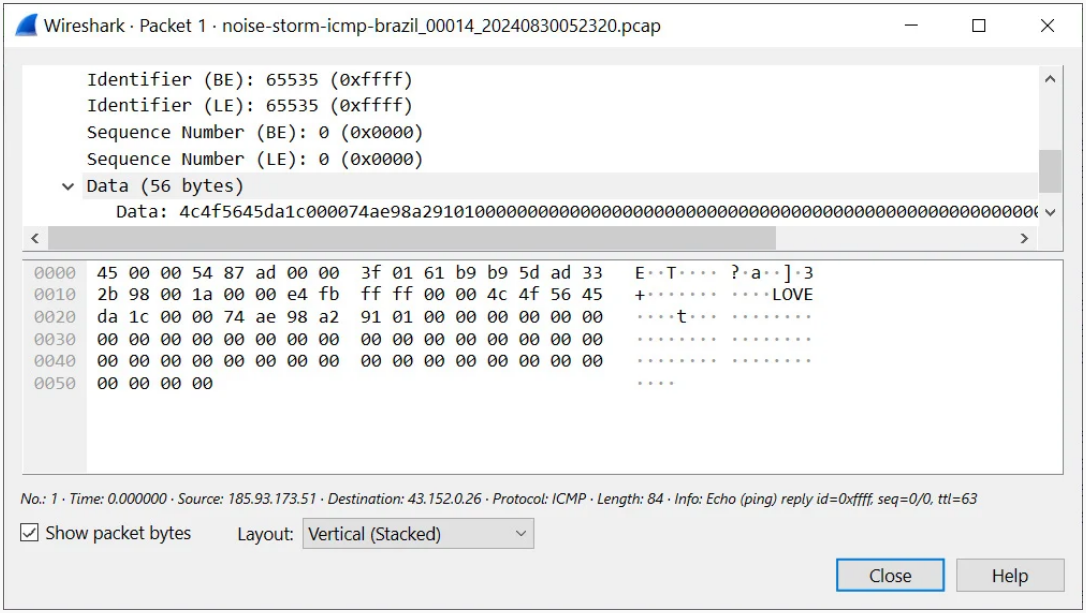
Новые волны «шума», на первый взгляд, исходят из Бразилии, при этом используется в основном TCP на порту 443, иногда — ICMP. Проведенный в GreyNoise анализ ICMP-трафика показал, что ассоциированная AS связана с CDN-сетью, которую используют QQ, WeChat, WePay и другие китайские платформы.

В пакетах ICMP была обнаружена загадочная ASCII-строка LOVE:


Примечательно, что шумовой TCP-трафик пытаются через подмену размеров окна выдать за легитимные запросы различных ОС. Время жизни пакетов (значение TTL, определяет максимальное количество хопов) в IP-заголовках выставлено в диапазоне от 120 до 200 — видимо, тоже с целью маскировки.

Не исключено, что это следствие какой-то ошибки в конфигурации роутеров, однако все вместе больше похоже на умышленное сокрытие трафика — коммуникаций заговорщиков, попыток провести DDoS-атаку, обмена вредоносов с C2. Конечную цель шумовой бури выяснить пока не удалось; исследователи выложили пару PCA-файлов на GitHub для поиска истины всем миром.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru