


Сроки замены зарубежных СЗИ сдвинуты не будут

Сроки замены зарубежных СЗИ сдвинуты не будут

Сроки замены зарубежных СЗИ сдвинуты не будут

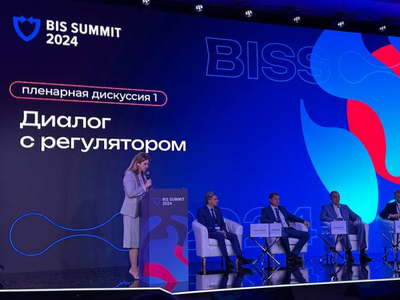
На конференции BIS Summit прозвучали заявления о том, что сроки, установленные указом президента на замену зарубежных средств защиты информации (СЗИ), сдвигаться не будут.

«С инициативой сдвинуть сроки выполнения Указов точно выходить не будем. Будем помогать тем, кто не готов к выполнению Указов», — отметил в своем выступлении на пленарной сессии BIS Summit заместитель директора ФСТЭК России Виталий Лютиков.

Вместе с тем заместитель руководителя ФСТЭК признал проблемы с целыми классами решений:

«Плохая ситуация с отдельными классами — во-первых, в аспектах наличия таких сертифицированных средств, а второе — качество этих средств и их эффективность».

Он при этом анонсировал, что до конца года получат сертификаты ФСТЭК России NGFW от двух вендоров. Уже сегодня ГК «Солар» сообщила о получении сертификата на Solar NGFW.

Также Виталий Лютиков раскритиковал высокие цены на ПО. Директор АНО «Центр компетенций по импортозамещению в сфере информационно-коммуникационных технологий» Илья Массух заявил о том, что цены находятся в разумных пределах, хотя и признал, что они растут более высокими темпами, чем инфляция. Кроме того, он обратил внимание на то, что при пересчете в доллары или евро цены на ПО в России будут заметно ниже, чем на зарубежных рынках.

По мнению депутата Госдумы Андрея Свинцова, росту цен способствует распыление сил игроков на схожие проекты:

«Когда в рамках рабочих групп выясняется, что десятки компаний разрабатывают одно и тоже — количество потребителей и денег конечно и когда на рынок выходит 10 одинаковых продуктов, это приводит к задиранию цен, чтобы отбить затраты. А эти затраты начинают расти сильно выше инфляции. Когда 10 команд пилят одно и то же, владелец начинает докупать себе персонал, рынок начинает разгоняться».

Свинцов призвал вмешаться в данный процесс и перераспределять разработчиков на другие продукты, поскольку, используя исключительно рыночные механизмы, ситуацию исправить не удастся.

«На своем уровне с Минцифры и разработчиками несколько подходов сделали. Выбрали 4 ОС, назвали их целевыми. К сожалению, регуляторику подогнать, что они “главные“ для импортозамещения, до конца не удалось. Такая же идея была с базами данных: пройти по всем классам и обозначить общесистемные решения, на которые весь рынок должен ориентироваться. Тут нужна позиция правительства с точки зрения регулирования», — отметил Илья Массух.

Директор АНО «Центр компетенций по импортозамещению в сфере информационно-коммуникационных технологий» привел пример Китая, где за несколько лет количество разработчиков некоторых видов ПО снизилось с сотен до 4.

«Хорошо, что мы пришли к консенсусу, что количество решений должно быть разумным, в том числе это приведет к снижению цен», — подвела итог дискуссии президент ГК InfoWatch Наталья Касперская.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru