


Российскую энергетику атакует цепкий шпионский троян Unicorn

Российскую энергетику атакует цепкий шпионский троян Unicorn

Российскую энергетику атакует цепкий шпионский троян Unicorn

В начале текущего месяца защитные решения «Лаборатории Касперского» зафиксировали новые вредоносные рассылки, нацеленные на кражу данных у российских компаний. Анализ выявил неизвестного ранее трояна — шпионскую программу, нареченную Unicorn.

В отличие от собратьев данный зловред не удаляет себя после кражи, а продолжает жить в системе, воруя файлы по мере их появления или обновления — пока его не поймают за руку. Атакам подвергаются энергетические компании, заводы, разработчики и поставщики электронных компонентов.

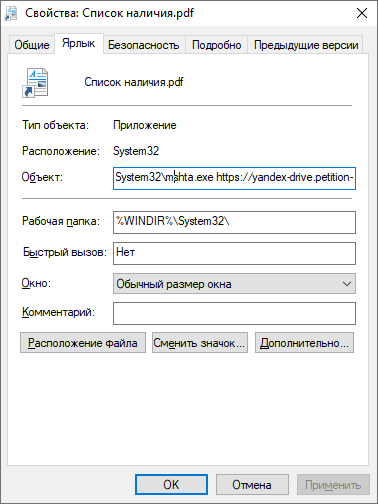
Вредоносные письма содержат вложение или ссылку на RAR-файл на Яндекс.Диске. Архив содержит файл с двойным расширением .pdf.lnk — ярлык с командой на скачивание и запуск HTA, замаскированного под PDF.


При активации HTA выполняется скрипт VBS, который создает на диске update.vbs и upgrade.vbs и прописывает их на автозапуск. Вредонос также генерирует дополнительные ключи реестра (в HKCU\Software\ReaItek\Audio\) с зашифрованным VBS-кодом.

При запуске update.vbs создается папка %USERPROFILE%\AppData\Local\ReaItek, куда копируются файлы из домашнего каталога пользователя (txt, pdf, doc, docx, xls, xlsx, png, rtf, jpg, zip, rar весом менее 50 Мбайт, а также содержимое папки %USERPROFILE%\AppData\Roaming\Telegram Desktop\tdata).

Скрипт upgrade.vbs с помощью расшифрованного кода из реестра отправляет добычу на C2-сервер. Чтобы не повторяться, оба VBS создают себе памятку — ids.txt и oids.txt соответственно, куда записываются данные о скопированных / отправленных файлах, а также даты последних изменений этих объектов.

«Особенность этих атак заключается в том, что после кражи данных вредоносные скрипты остаются в системе, — подчеркнул эксперт Kaspersky Олег Купреев. — Вместо того чтобы один раз украсть данные и замести следы, вредоносное ПО продолжает передавать злоумышленникам новые или обновлённые файлы, пока его не обнаружат и не примут меры, что потенциально увеличивает масштаб возможных потерь».

Защитные решения ИБ-компании детектируют нового зловреда с вердиктом Trojan-Spy.VBS.Unicorn.

Подпишитесь на новости

Немкин: внесение Apple и Microsoft в реестр ОРИ не означает запрета

Запись в реестре Роскомнадзора не превращает iPhone в кирпич и не выключает Windows. Депутат Госдумы Антон Немкин заявил, что включение Apple и Microsoft в реестр организаторов распространения информации (ОРИ) не означает автоматического запрета их продукции в России. Но освобождения от требований закона компаниям тоже не обещают.

Свою позицию Немкин изложил в телеграм-канале: правила должны быть едиными для российских и иностранных участников цифрового рынка.

По словам депутата, речь идёт об обязанностях по хранению информации и её предоставлению уполномоченным органам в предусмотренных законом случаях. Масштаб бизнеса и страна регистрации от этих требований не освобождают. Немкин также призвал не подменять реальные последствия громкими заголовками.

Apple и Microsoft появились в реестре 2 октября 2026 года. Google включён в него с конкретным сервисом — Google Meet — ещё 26 января.

Статус ОРИ предусматривает хранение в России сведений о пользователях и фактах обмена сообщениями в течение трёх лет, а содержания сообщений — до шести месяцев. Эти данные должны предоставляться уполномоченным органам в установленных законом случаях.

Само внесение в список не доказывает, что корпорации будут передавать переписки российских пользователей государству. Но и гарантией от будущих ограничений заявление депутата не служит, за неисполнение требований предусмотрены отдельные меры реагирования.

RSS: Новости на портале Anti-Malware.ru