


Криптоджекеры раздают майнер Xmrig в почтовых автоответах

Криптоджекеры раздают майнер Xmrig в почтовых автоответах

Криптоджекеры раздают майнер Xmrig в почтовых автоответах

Злоумышленники придумали новую уловку для внедрения криптомайнера Xmrig на чужие машины: они распространяют вредоносные ссылки в письмах-автоответах. В F.A.C.C.T. насчитали уже 150 таких посланий по своей клиентской базе.

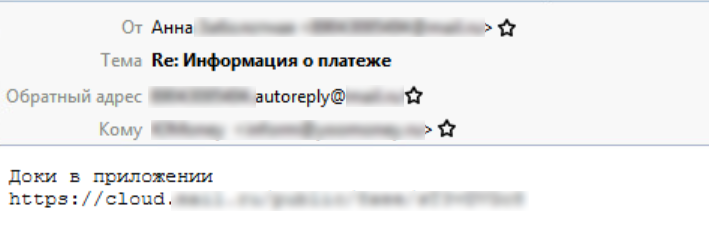
Новую криптоджекинг-кампанию эксперты отслеживают с конца мая. Вредоносные сообщения рассылаются с взломанных имейл-аккаунтов с использованием автоответчика; атакам подвергаются российский ретейл, телеком, страховые и финансовые организации.


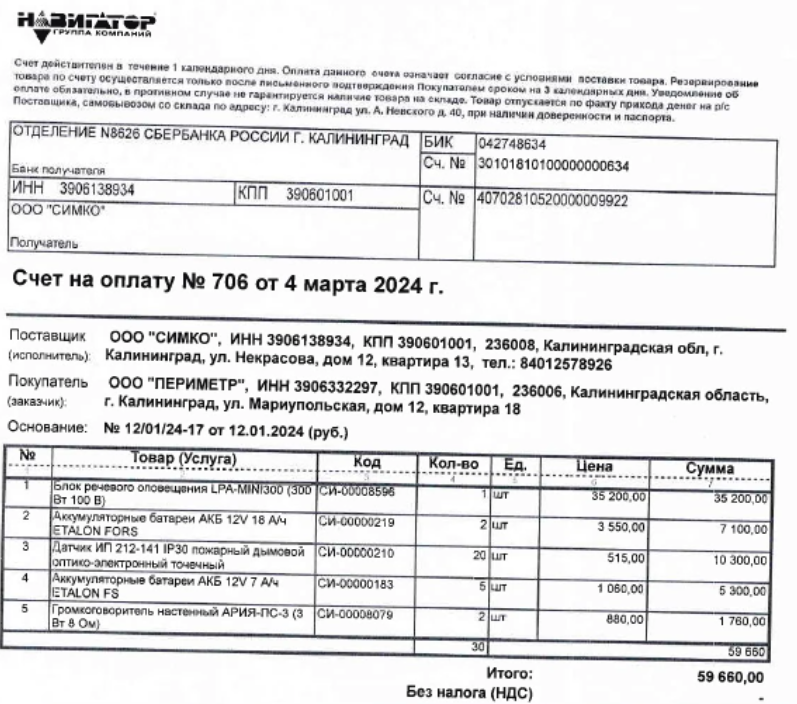
Анализ показал, что указанный ссылкой архивный файл содержит майнер Xmrig, популярный у киберкриминала, и маскировочный скан некоего счета на оплату оборудования с суммой, посильной даже рядовому пользователю.


Как оказалось, все адреса отправителя засветились в утечках баз данных. Владельцы — в основном физлица, некоторые скомпрометированные аккаунты принадлежат арбитражным управляющим, небольшим торговым предприятиям, строительным компаниям.

В списке жертв взлома в рамках данной кампании фигурируют также мебельная фабрика и фермерское хозяйство. По данным F.A.C.C.T., в первой половине 2024 года в Сеть утекло 150 баз данных российских компаний, в том числе 200,5 млн записей ПДн.

Все зловредные письма, адресованные пользователям продуктов F.A.C.C.T., заблокировала защита Business Email Protection. Корпоративные клиенты и почтовый сервис уже предупреждены об угрозе.

«Данный способ доставки ВПО опасен тем, что потенциальная жертва первая инициирует коммуникацию — вступает в переписку и ждет ответное письмо, — отметил Дмитрий Еременко, старший аналитик Центра кибербезопасности F.A.C.C.T. — В этом состоит главное отличие от традиционных массовых рассылок, где получатель часто получает нерелевантное для него письмо и игнорирует его».

Подпишитесь на новости

Шадаев: дата-центрам лучше уйти под землю, чем за рубеж

Минцифры хочет, чтобы российские компании оставляли дата-центры в стране, даже если для этого их придется строить под землей. Об этом 12 ноября на CNews Forum 2026 сказал глава ведомства Максут Шадаев. Министр заявил, что предпочел бы, чтобы ЦОДы уходили под землю, а не релоцировались.

Подробнее о заявлении министра пишет «Коммерсантъ». Напомним, в октябре ВСУ атаковали пять дата-центров, среди них объекты «Сбера», VK и Яндекса.

После ударов по ЦОД Яндекса начались масштабные сбои в сервисах компании и у организаций, которые арендуют у нее вычислительные мощности.

В Минцифры ожидают, что спрос на новые дата-центры скоро вырастет, и считают, что их будут строить в защищенных или заглубленных местах.

До конца 2026 года министерство подготовит меры поддержки для строительства ЦОД в регионах. Среди них будет льготное кредитование.

Вынести мощности за границу по закону можно. Ноябрьский указ президента разрешает временно использовать вычислительные мощности за рубежом, но только по согласованию с ФСБ России.

RSS: Новости на портале Anti-Malware.ru