


Криптоджекеры раздают майнер Xmrig в почтовых автоответах

Криптоджекеры раздают майнер Xmrig в почтовых автоответах

Криптоджекеры раздают майнер Xmrig в почтовых автоответах

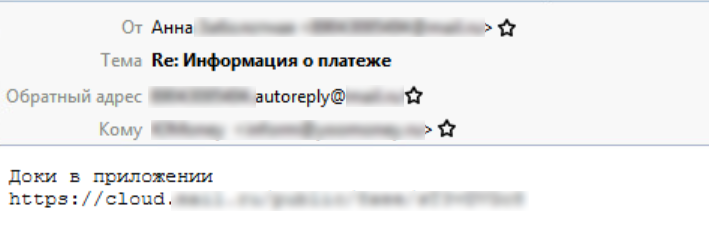
Злоумышленники придумали новую уловку для внедрения криптомайнера Xmrig на чужие машины: они распространяют вредоносные ссылки в письмах-автоответах. В F.A.C.C.T. насчитали уже 150 таких посланий по своей клиентской базе.

Новую криптоджекинг-кампанию эксперты отслеживают с конца мая. Вредоносные сообщения рассылаются с взломанных имейл-аккаунтов с использованием автоответчика; атакам подвергаются российский ретейл, телеком, страховые и финансовые организации.


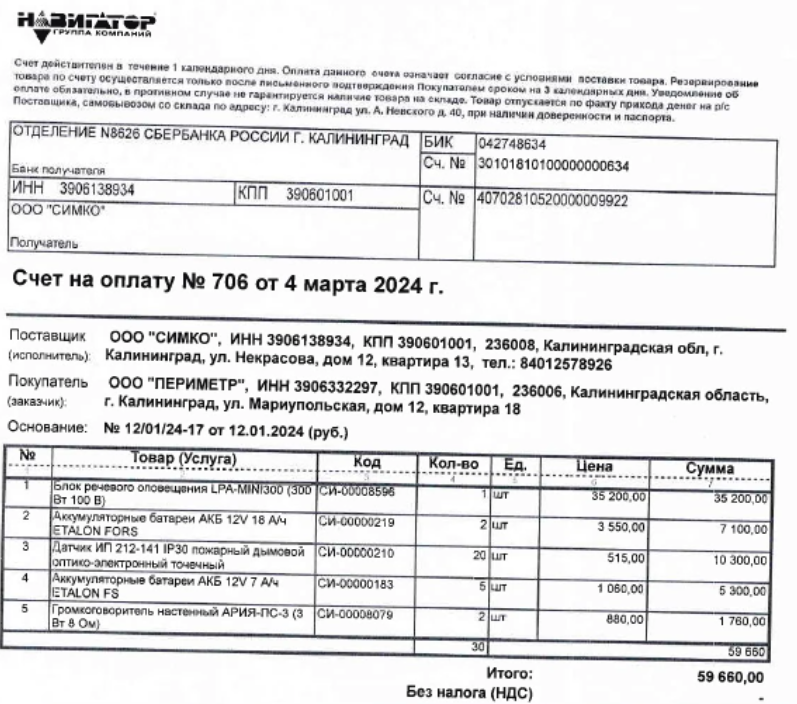
Анализ показал, что указанный ссылкой архивный файл содержит майнер Xmrig, популярный у киберкриминала, и маскировочный скан некоего счета на оплату оборудования с суммой, посильной даже рядовому пользователю.


Как оказалось, все адреса отправителя засветились в утечках баз данных. Владельцы — в основном физлица, некоторые скомпрометированные аккаунты принадлежат арбитражным управляющим, небольшим торговым предприятиям, строительным компаниям.

В списке жертв взлома в рамках данной кампании фигурируют также мебельная фабрика и фермерское хозяйство. По данным F.A.C.C.T., в первой половине 2024 года в Сеть утекло 150 баз данных российских компаний, в том числе 200,5 млн записей ПДн.

Все зловредные письма, адресованные пользователям продуктов F.A.C.C.T., заблокировала защита Business Email Protection. Корпоративные клиенты и почтовый сервис уже предупреждены об угрозе.

«Данный способ доставки ВПО опасен тем, что потенциальная жертва первая инициирует коммуникацию — вступает в переписку и ждет ответное письмо, — отметил Дмитрий Еременко, старший аналитик Центра кибербезопасности F.A.C.C.T. — В этом состоит главное отличие от традиционных массовых рассылок, где получатель часто получает нерелевантное для него письмо и игнорирует его».

Подпишитесь на новости

Производители ТВ признали, что полностью отключить сбор данных нельзя

Издание The Verge задало производителям телевизоров и ТВ-приставок 17 вопросов о том, какие данные они собирают о пользователях. Из 11 компаний ответили семь: Amazon, Apple, Google, LG, Roku, Samsung и TCL. Panasonic, Sony и Vizio отвечать не стали, с Hisense связаться не удалось. Apple ответила лишь на часть вопросов.

Ответы компаний опубликовала The Verge. Главной темой стало автоматическое распознавание контента (ACR).

Эта технология определяет, что смотрит человек, и используется в том числе для показа рекламы и подсчета аудитории. У Samsung, LG и Amazon ACR по умолчанию выключен.

Samsung утверждает, что после отключения функции удаляет собранные данные со своих серверов. LG распознает контент по звуковым отпечаткам, а при включенном ACR определяет местоположение по соседним сетям Wi-Fi. Расшифровки голосовых команд у LG могут храниться без шифрования.

Google при стандартной настройке сразу включает сбор диагностики, персональные рекомендации и рекламу. Google TV передает компании IP-адрес и данные о соседних сетях Wi-Fi, по которым можно определить местоположение. Apple заявила, что Apple TV 4K не использует ACR и не делает снимков экрана.

Amazon, Google, Samsung и Roku признали, что полностью отказаться от передачи данных нельзя. Если телевизор отключен от интернета, устройства Amazon, Google, Roku, Samsung и TCL сохраняют часть данных и отправляют их после подключения.

Исследование Северо-Восточного университета показало, что телевизоры Vizio продолжали отправлять данные и после отказа пользователя от сбора. В компании назвали это служебными данными. У Samsung и Roku поток данных после отказа сократился, но полностью не прекратился.

RSS: Новости на портале Anti-Malware.ru