


В Ливане новая волна взрывов различных устройств

В Ливане новая волна взрывов различных устройств

В Ливане новая волна взрывов различных устройств

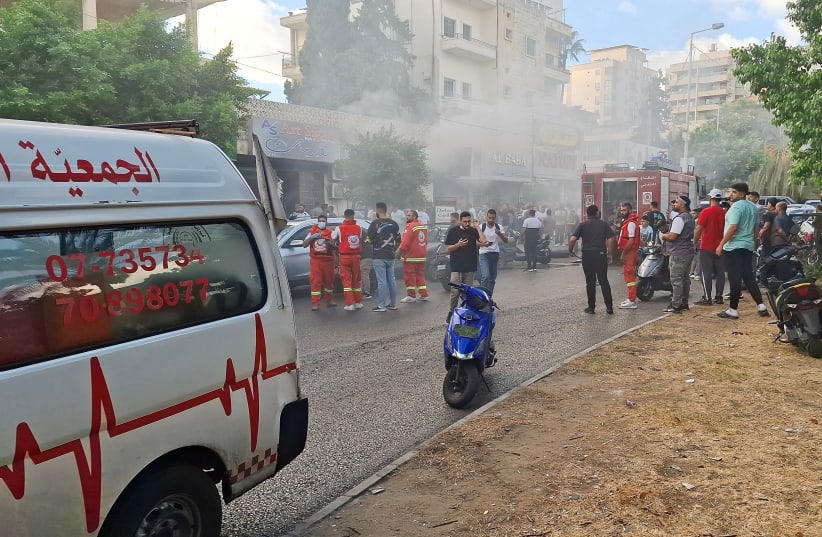
18 сентября вечером в Ливане прошло две волны взрывов. Взрывались различные устройства: портативные радиостанции, магнитолы, радиоприемники, портативные компьютеры, электроскутеры и электромобили.

Как сообщил новостной ресурс Almayadeen, по состоянию на 17:50 местного времени (совпадает с московским) только при взрывах средств связи погибло не менее трех человек в Рашае и регионе Бекаа в Ливане.

Аналогичные данные привел телеканал Al Jazeera со ссылкой на ливанские экстренные службы.

Как сообщила израильское англоязычное издание The Jerusalem Post, взрывы в Бейруте произошли в момент похорон одной из жертв вчерашних взрывов. Церемония транслировалась в соцсети X (бывший Twitter), но после взрывов она прекратилась.

Турецкая газета Yeni Şafak в телеграм-канале сообщила, что взрывались не только средства связи, но и скутеры, а также автомобили. Также издание сообщило, что группировка «Хезболла» призвала жителей Ливана избавиться от всех гаджетов и электроприборов.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru