


В Гарда Deception 1.10 сократили время реагирования на инциденты

В Гарда Deception 1.10 сократили время реагирования на инциденты

В Гарда Deception 1.10 сократили время реагирования на инциденты

По словам разработчиков, сократить время реагирования в новой версии Гарда Deception под номером 1.10.0 удалось за счет интеграции с брокером сообщений Apache Kafka.

Теперь система автоматически создает инцидент в информационной безопасности с уведомлением ответственных лиц при попытке подозрительных попытках авторизации.

Гарда Deception относится к DDP-платформам (Distributed Deception Platform, распределенная платформа ложных целей). Она создаёт фиктивный слой объектов ИТ-инфраструктуры предприятия, которые неотличимы от защищаемых узлов сети. Интерактивные ловушки отвлекают внимание злоумышленника, позволяя выиграть время для нейтрализации кибератаки.

Интеграция с брокером Kafka позволила «Гарда Deception» быстрее сверять данные авторизации реальных пользователей с фейковыми. В итоге система определяет злоумышленника еще до его взаимодействия с ловушкой.

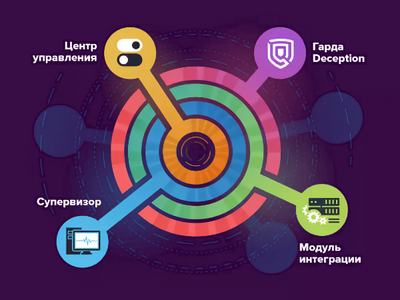
Также в новой версии системы расширены возможности создания и настройки политик распространения приманок. Теперь их можно привязать к конкретным супервизорам и конкретным машинам на каждом супервизоре, делая процесс управления приманками более гибким.

Гарда Deception 1.10.0 позволяет создавать настраиваемые шаблоны форматов фиктивных учетных записей. Кроме того, система позволяет эмулировать сетевые устройства и создавать ловушки типов «сетевой маршрутизатор» и «коммутатор».

Новая версия продукта поддерживает распространение приманок в Windows, Linux, macOS.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru