


Banshee: появился новый инфостилер для атак на пользователей macOS

Banshee: появился новый инфостилер для атак на пользователей macOS

Banshee: появился новый инфостилер для атак на пользователей macOS

Исследователи в области кибербезопасности предупреждают о новом инфостилере — Banshee, разработанном специально для атак на пользователей macOS. Вредонос вытаскивает сохранённые в браузерах данные, а также информацию о криптокошельках.

На киберпреступных форумах Banshee предлагают по подписке — $3000 в месяц. Стилер работает как на x86_64-, так и на ARM64-устройствах.

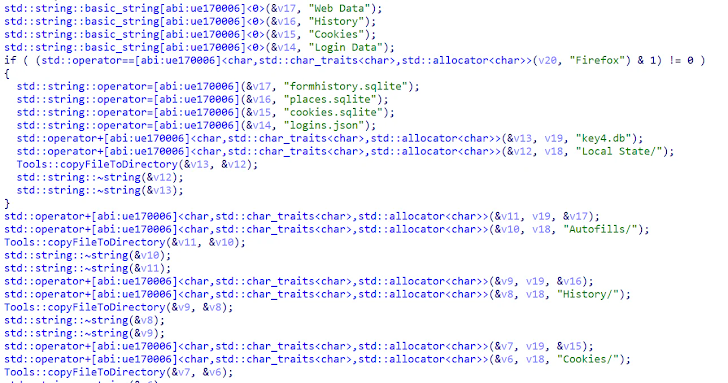
«Banshee берёт в оборот сразу множество браузеров и криптовалютных кошельков, используя около 100 расширений», — пишут в отчёте исследователи из Elastic Security Labs.

В зону риска попадают пользователи Google Chrome, Mozilla Firefox, Brave, Microsoft Edge, Vivaldi, Yandex, Opera, OperaGX, Exodus, Electrum, Coinomi, Guarda, Wasabi Wallet, Atomic и Ledger.

Попав в систему, вредонос вытаскивает данные из связки ключей iCloud: пароли и заметки. Дополнительно Banshee пытается препятствовать анализу и отладке: в процессе запуска проверяется наличие виртуальной среды.

Кроме того, инфостилер задействует API CFLocaleCopyPreferredLanguages, чтобы избегать заражения систем с русским языком в качестве основного. Для отображения фейкового окна ввода пароля используется osascript (к этому же трюку прибегали Cuckoo и MacStealer).

Banshee также собирает файлы с расширениями .txt, .docx, .rtf, .doc, .wallet, .keys и .key из директорий «Рабочий стол» и «Документы». Вся собранная информация пакуется в ZIP-архив и отправляется на удалённый сервер — 45.142.122[.]92/send/.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru