


Метод обхода Windows Smart App Control с 2018 года участвует в кибератаках

Метод обхода Windows Smart App Control с 2018 года участвует в кибератаках

Метод обхода Windows Smart App Control с 2018 года участвует в кибератаках

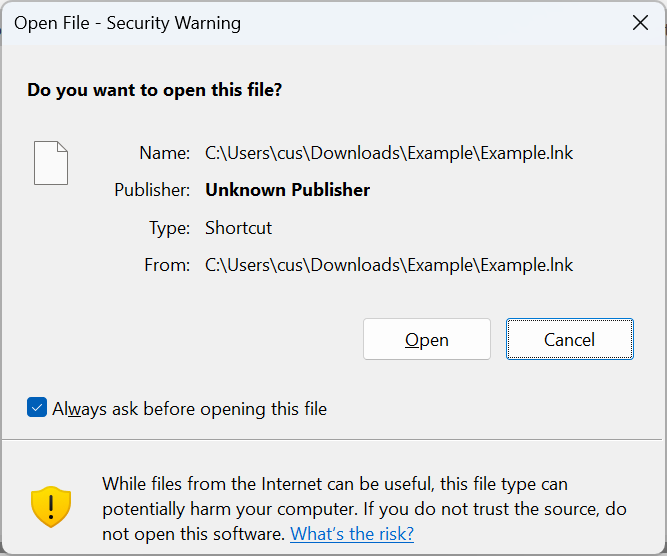
Проблема в Windows Smart App Control и SmartScreen, позволяющая киберпреступникам запускать программы без предупреждения от системы безопасности, как минимум с 2018 года использовалась в реальных атаках.

Задача Smart App Control — выявлять и блокировать ненадёжные, неподписанные или откровенно опасные файлы и приложения. Для этого система использует данные о репутации, полученные от аналитических служб Microsoft.

До Windows 11 функциональность Smart App Control выполняла система SmartScreen, которую представили в Windows 8. Они обе выводят предупреждения при попытке открыть скачанные файлы, помеченные Mark of the Web (MotW).

Специалисты Elastic Security Labs выявили баг, всплывающий при обработке файлов-ярлыков — LNK. В случае его эксплуатации злоумышленники могут обойти блокировку потенциально опасного софта.

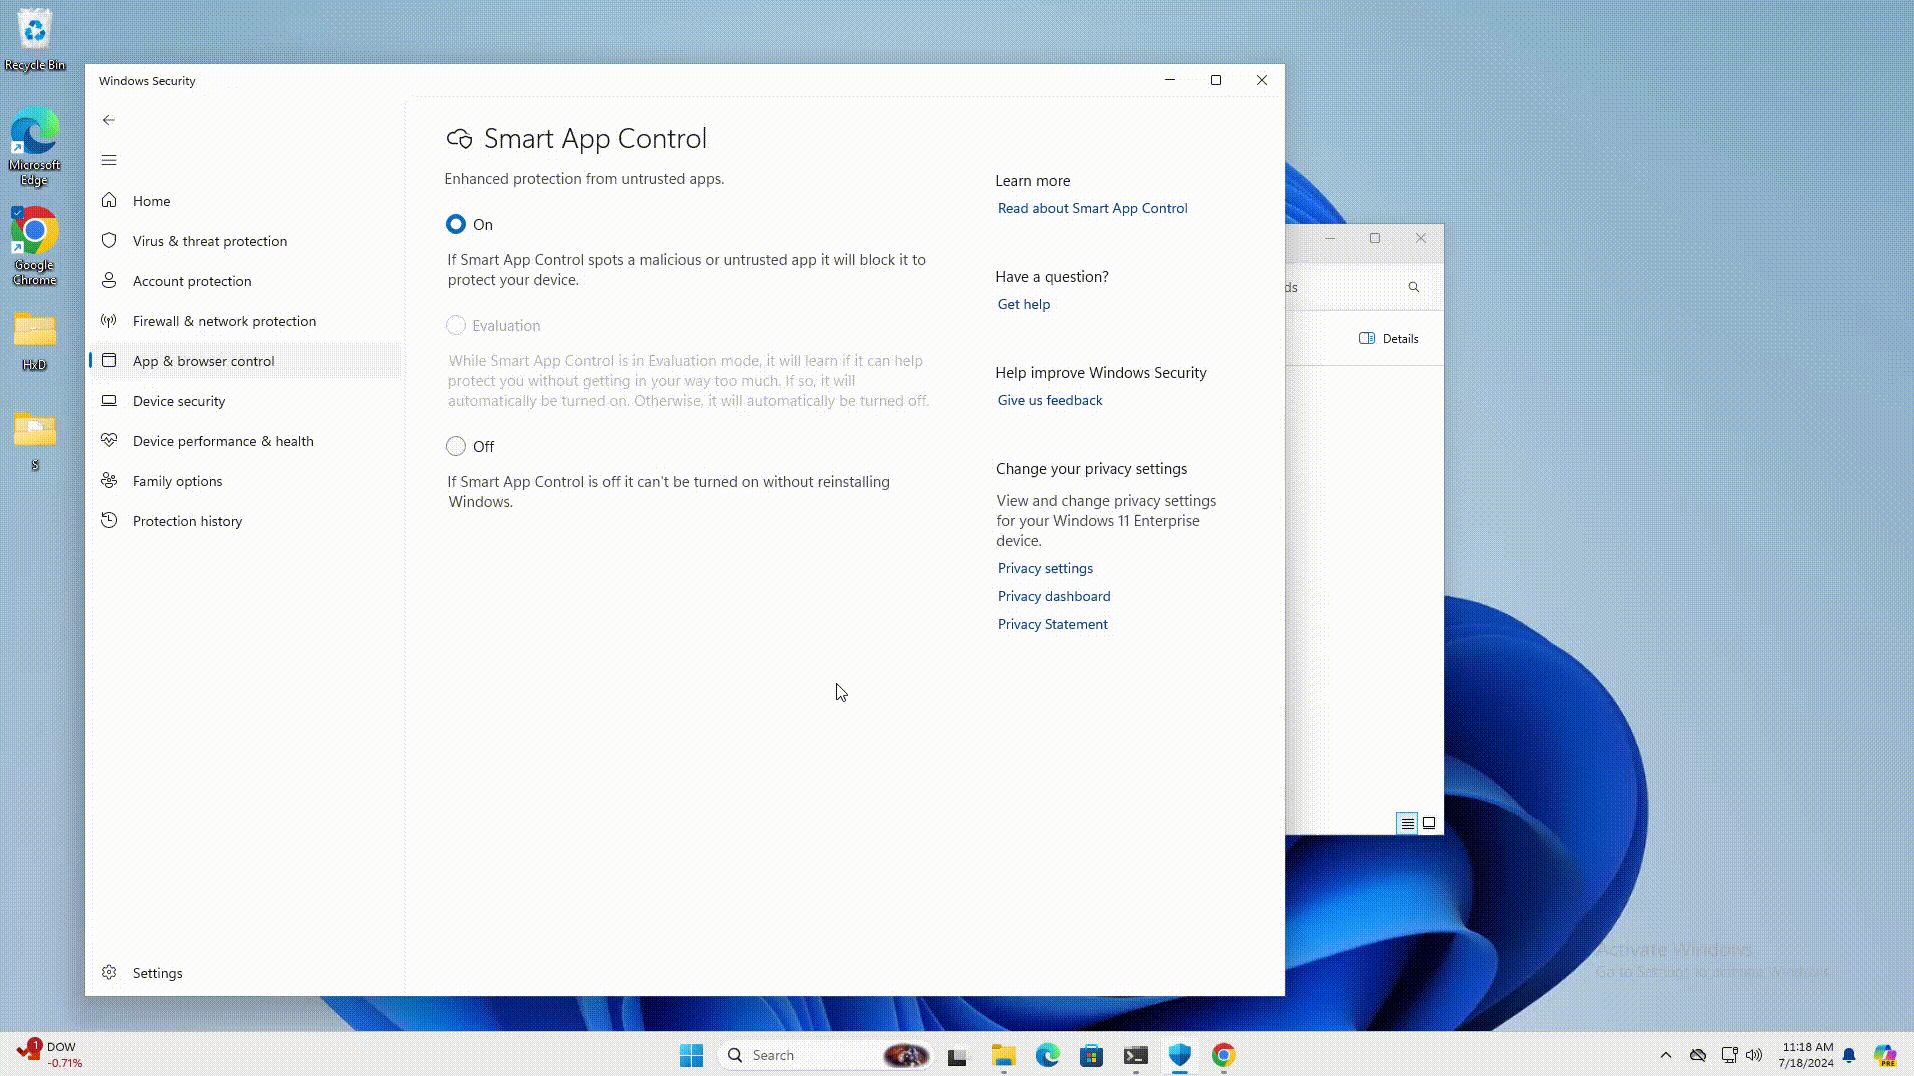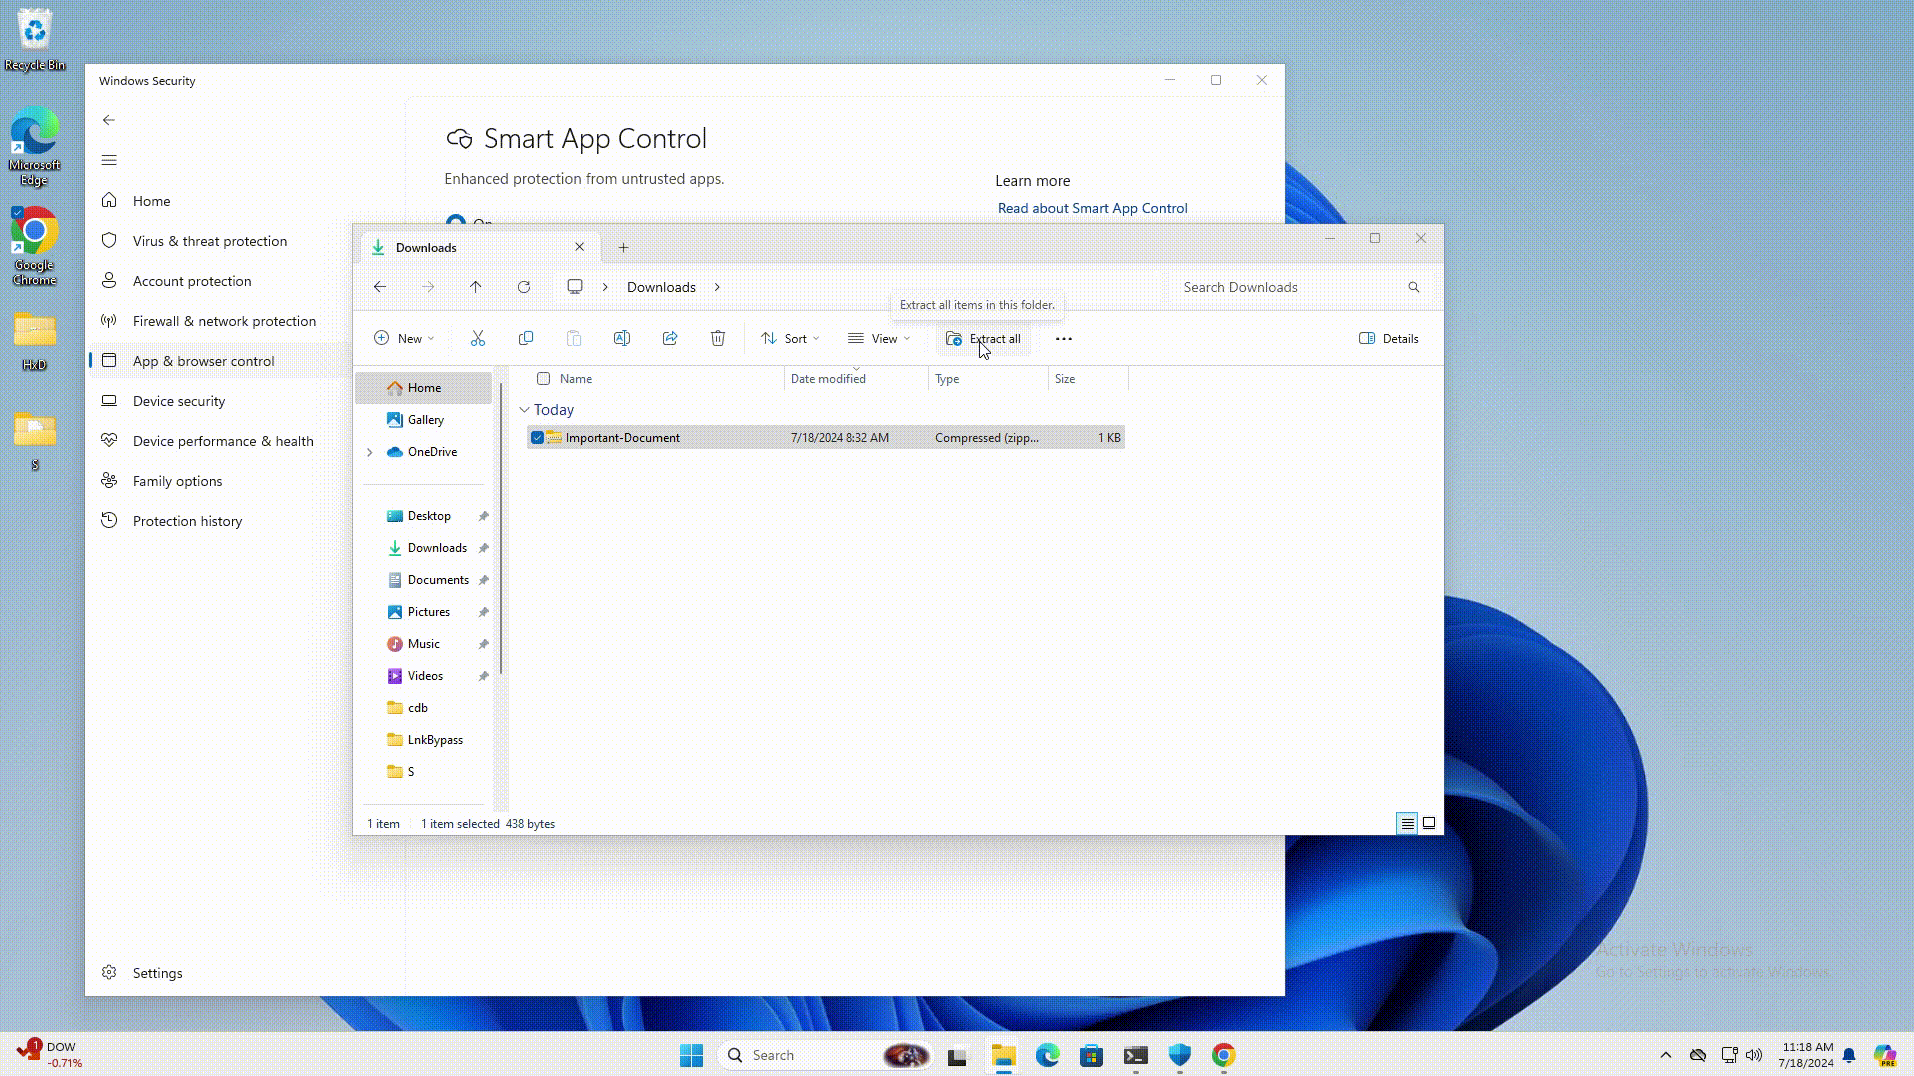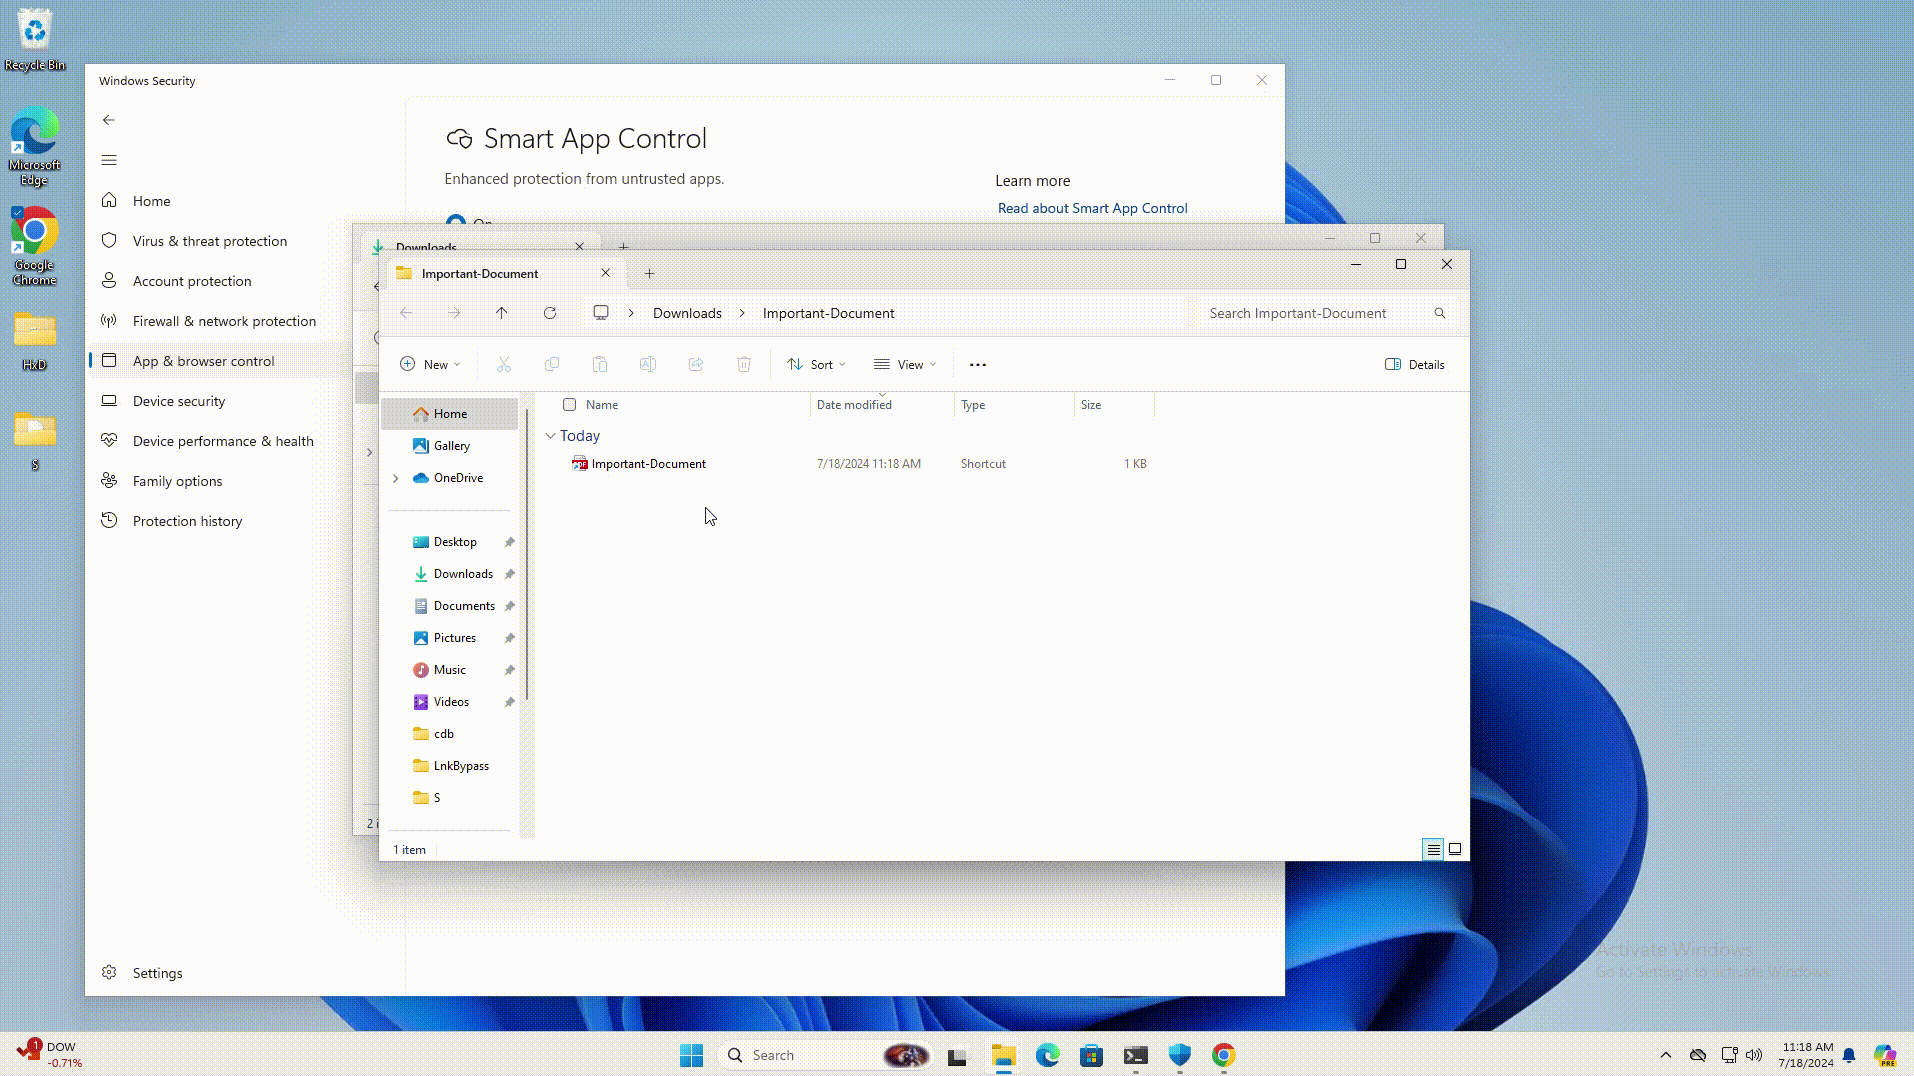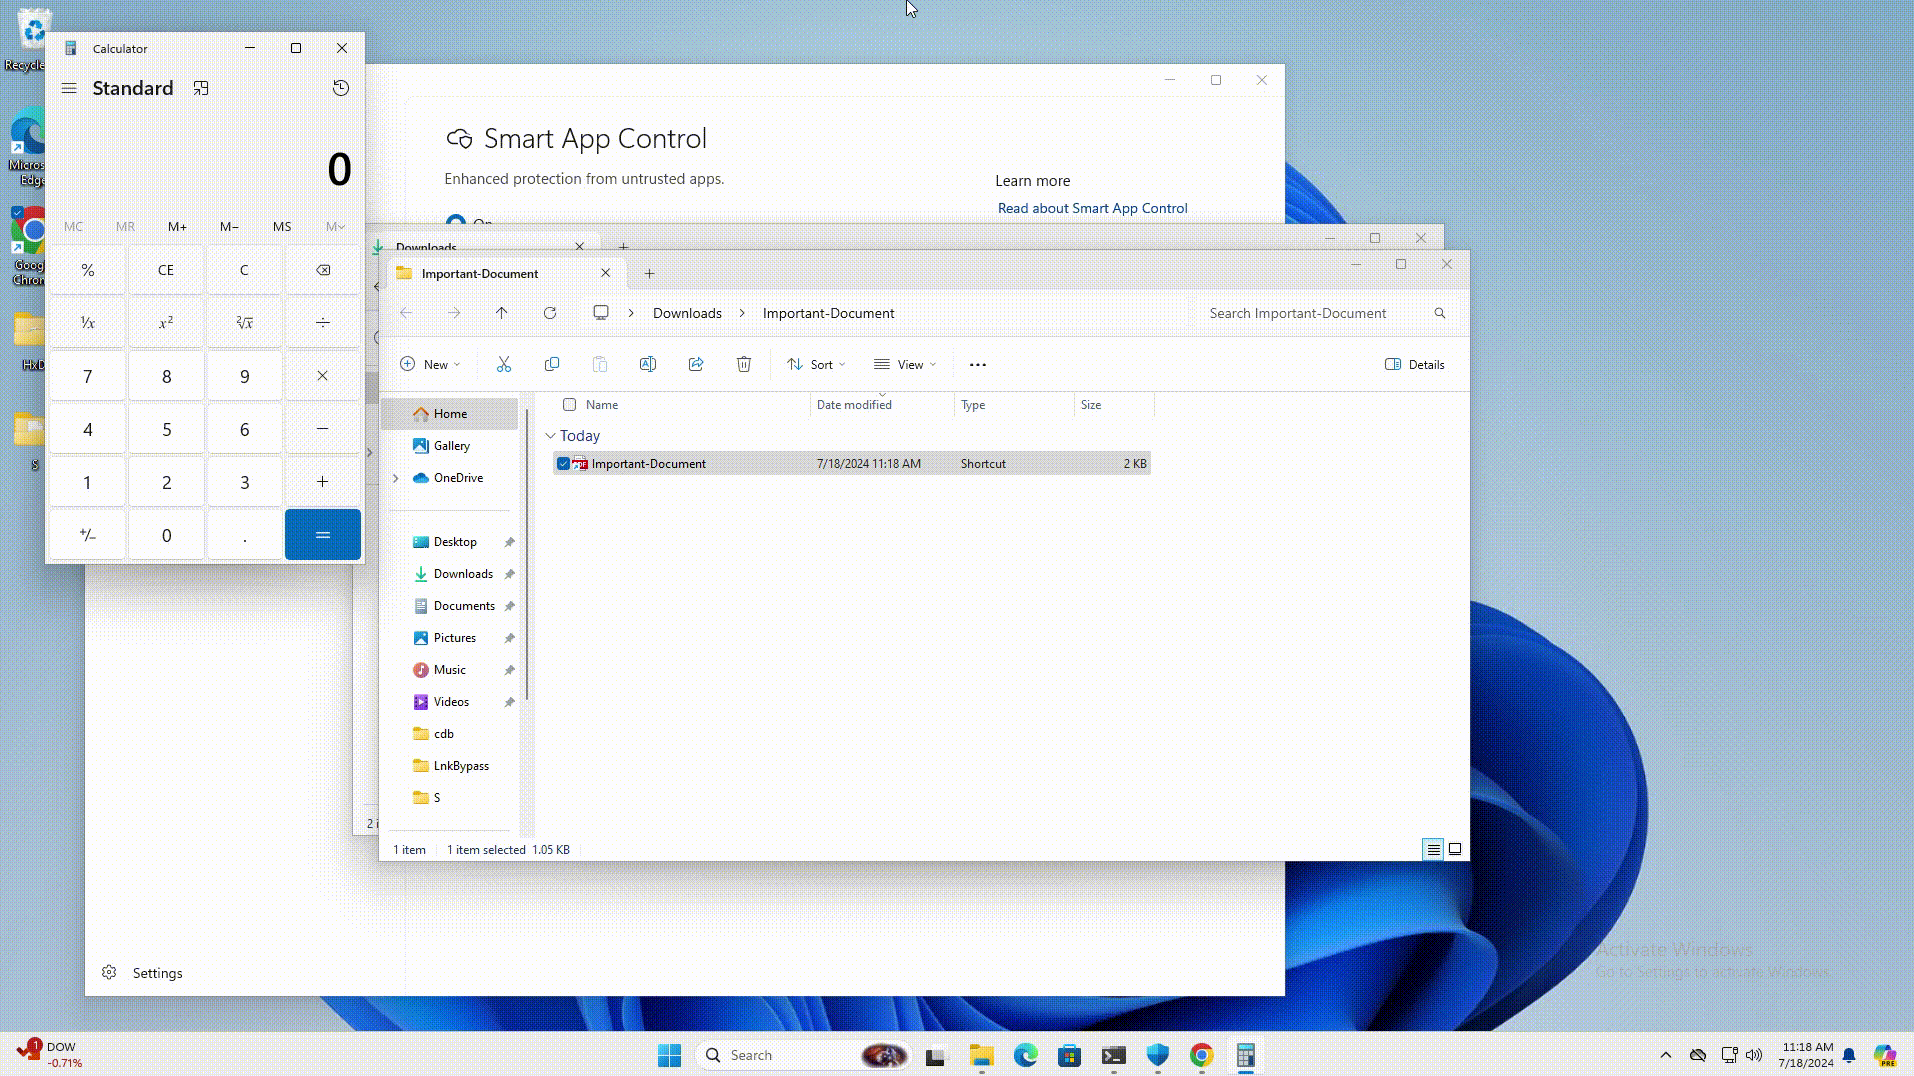
Атакующий должен подготовить специальные LNK-файлы с нестандартными путями и внутренней структурой, чтобы при открытии такого файла процесс explorer.exe автоматически модифицировал его для правильного форматирования.

Однако проблема заключается в том, что при таком подходе с загруженных файлов удаляется ярлык MotW, который и используется для выведения пользователю предупреждений.

Источник: BleepingComputer


Например, злоумышленник может добавить точку или пробел в пути к целевому файлу или создать LNK-файл с относительным путём — «.\target.exe». Если пользователь нажмёт на ссылку, Проводник WIndows найдёт .exe с соответствующим именем, удалив при этом MotW, после чего запустит исполняемый файл.


«У Smart App Control и SmartScreen есть ряд конструктивных изъянов, которые могут убрать предупреждения системы безопасности без какого-либо взаимодействия с пользователем», — предупреждают исследователи.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru