


Метод обхода Windows Smart App Control с 2018 года участвует в кибератаках

Метод обхода Windows Smart App Control с 2018 года участвует в кибератаках

Метод обхода Windows Smart App Control с 2018 года участвует в кибератаках

Проблема в Windows Smart App Control и SmartScreen, позволяющая киберпреступникам запускать программы без предупреждения от системы безопасности, как минимум с 2018 года использовалась в реальных атаках.

Задача Smart App Control — выявлять и блокировать ненадёжные, неподписанные или откровенно опасные файлы и приложения. Для этого система использует данные о репутации, полученные от аналитических служб Microsoft.

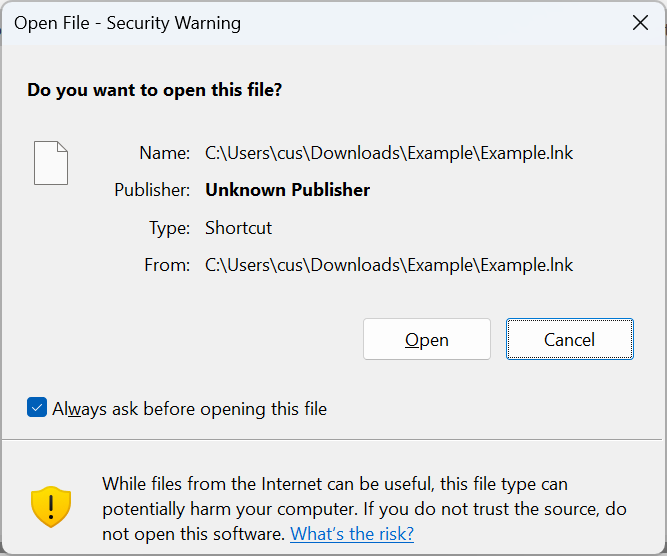
До Windows 11 функциональность Smart App Control выполняла система SmartScreen, которую представили в Windows 8. Они обе выводят предупреждения при попытке открыть скачанные файлы, помеченные Mark of the Web (MotW).

Специалисты Elastic Security Labs выявили баг, всплывающий при обработке файлов-ярлыков — LNK. В случае его эксплуатации злоумышленники могут обойти блокировку потенциально опасного софта.

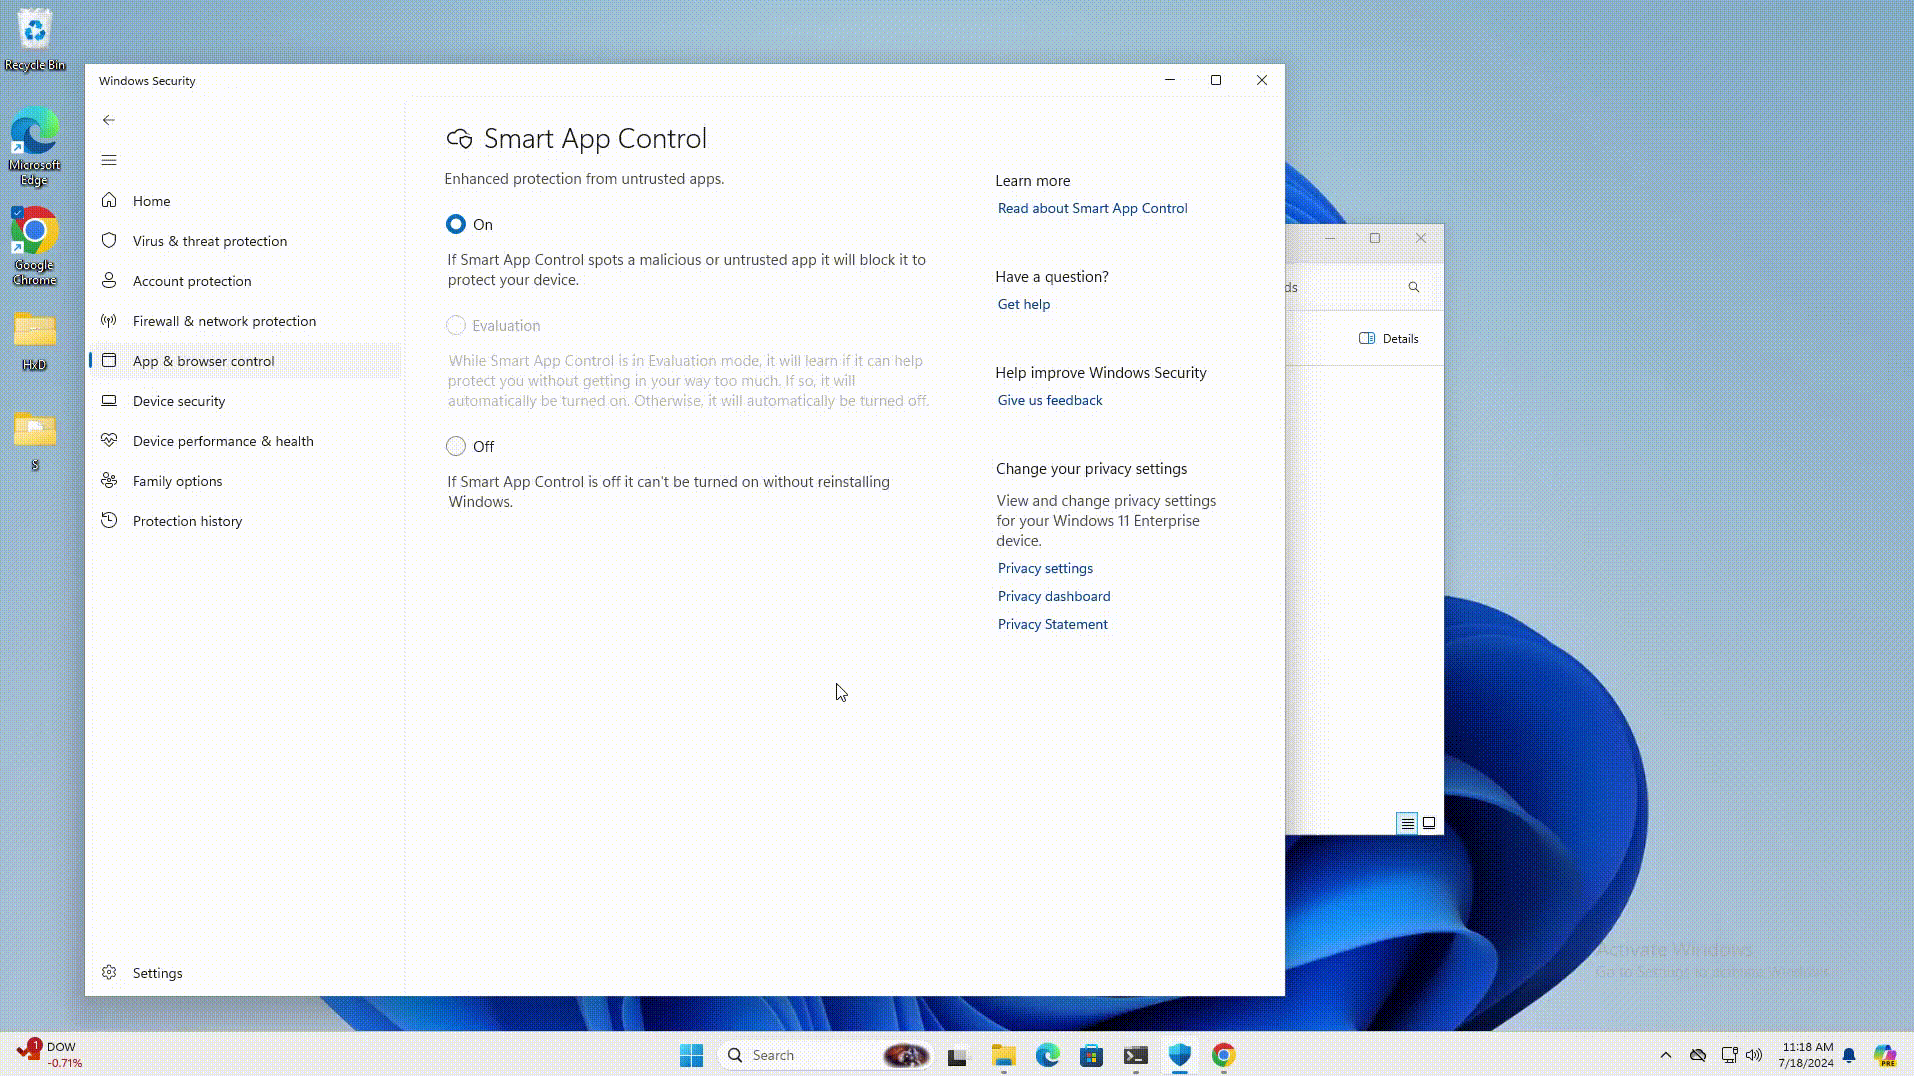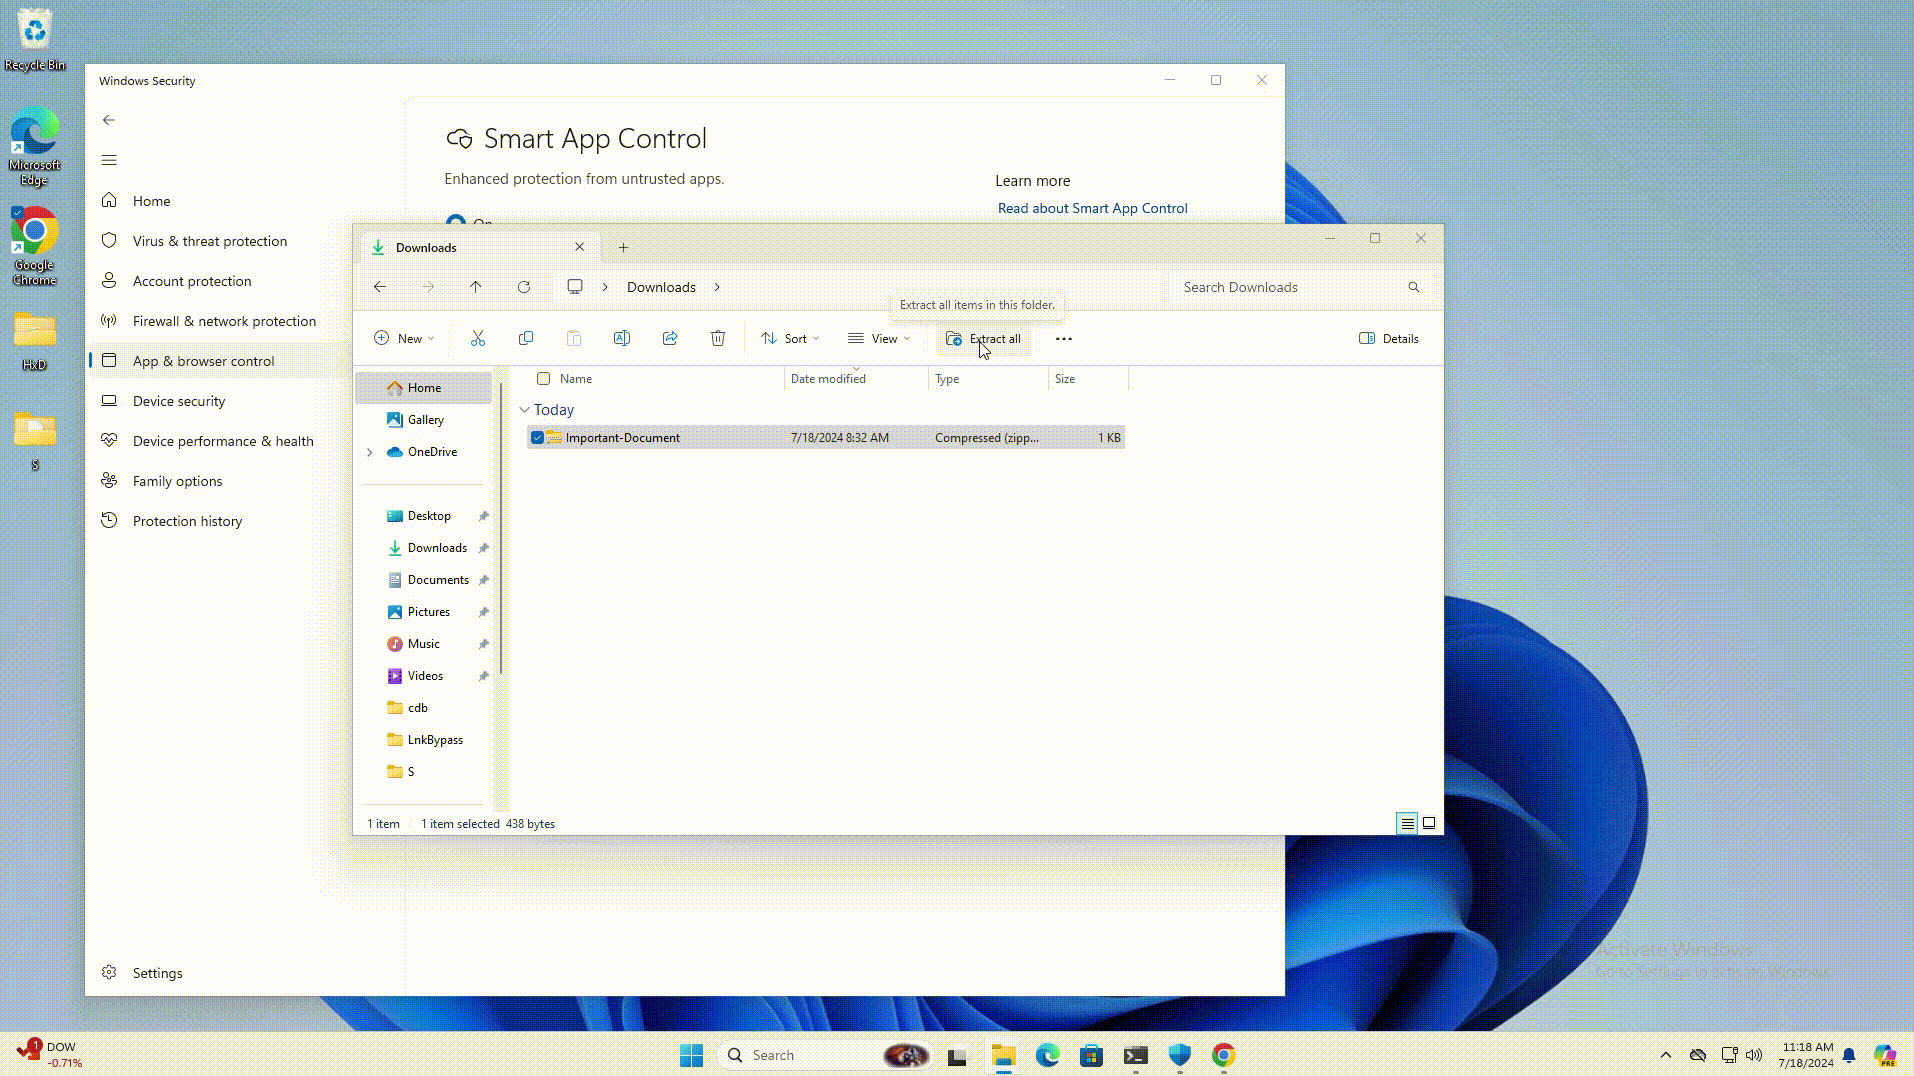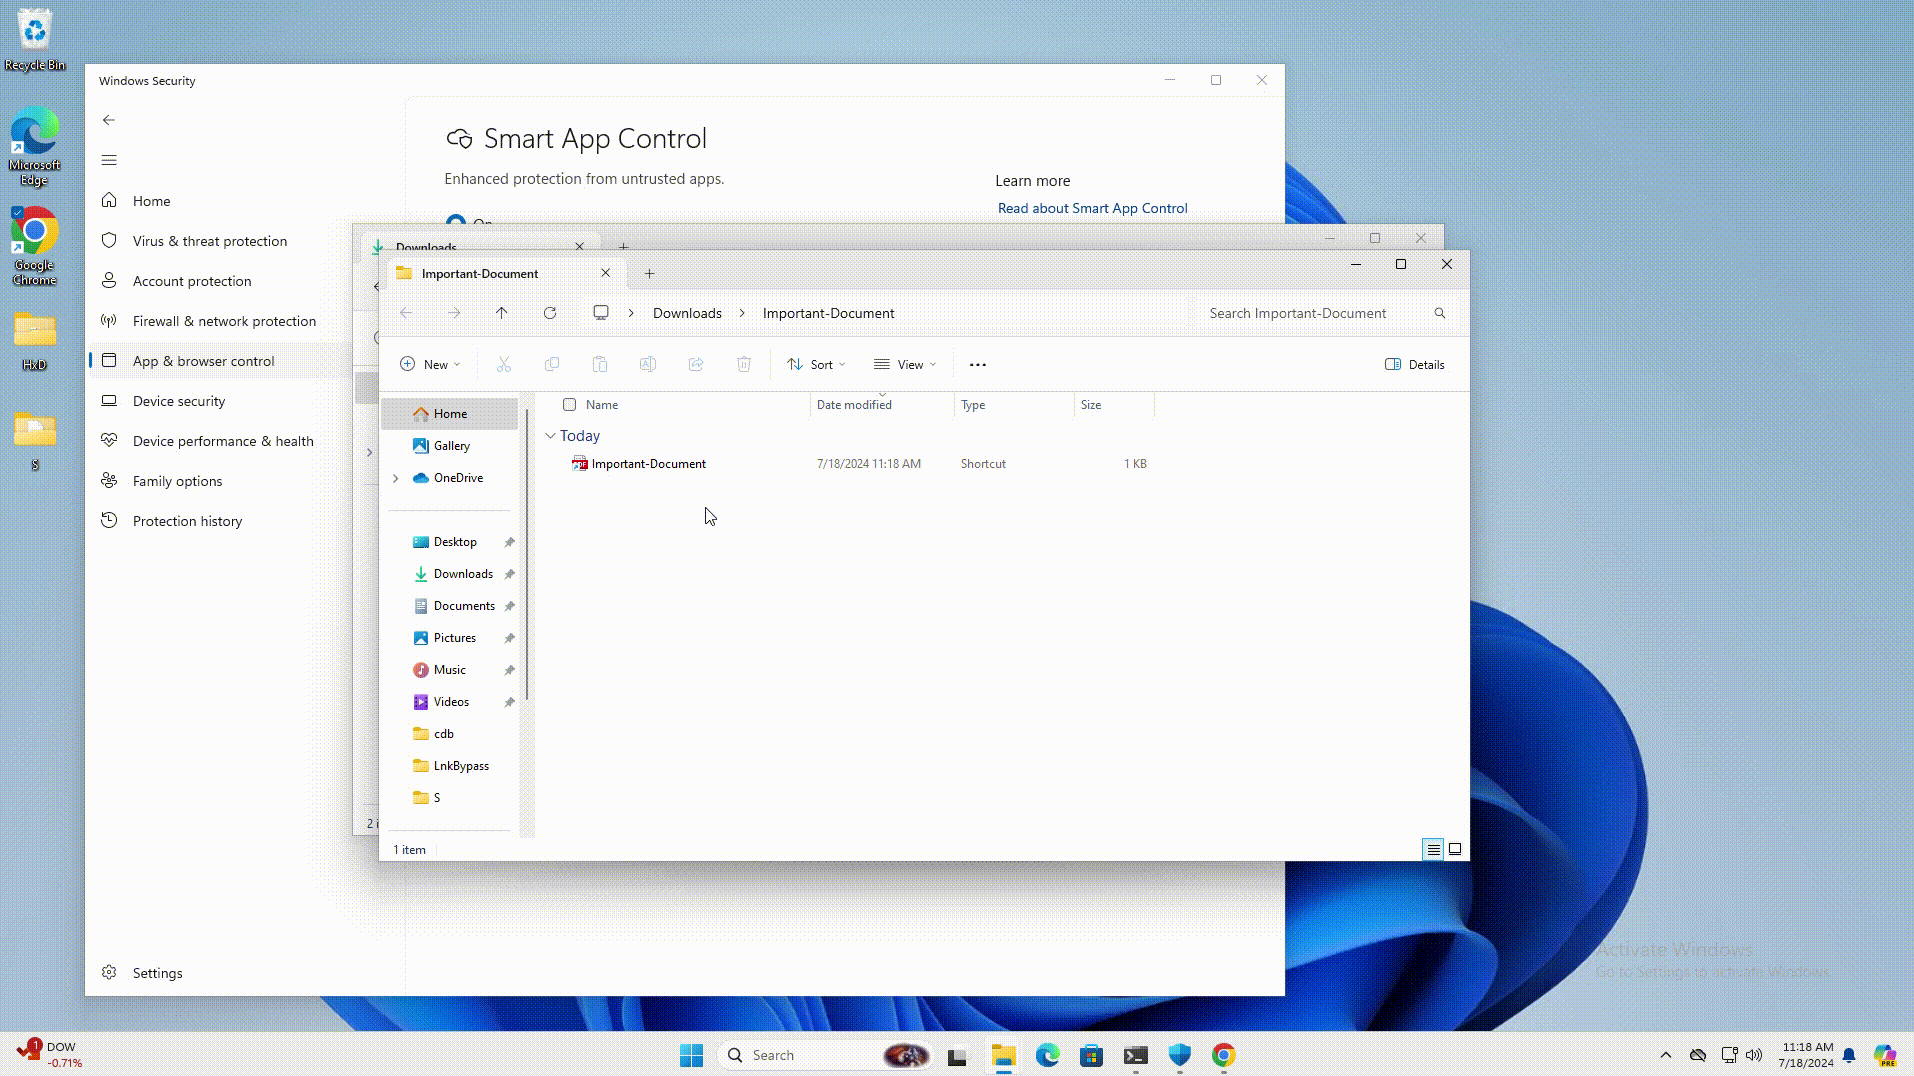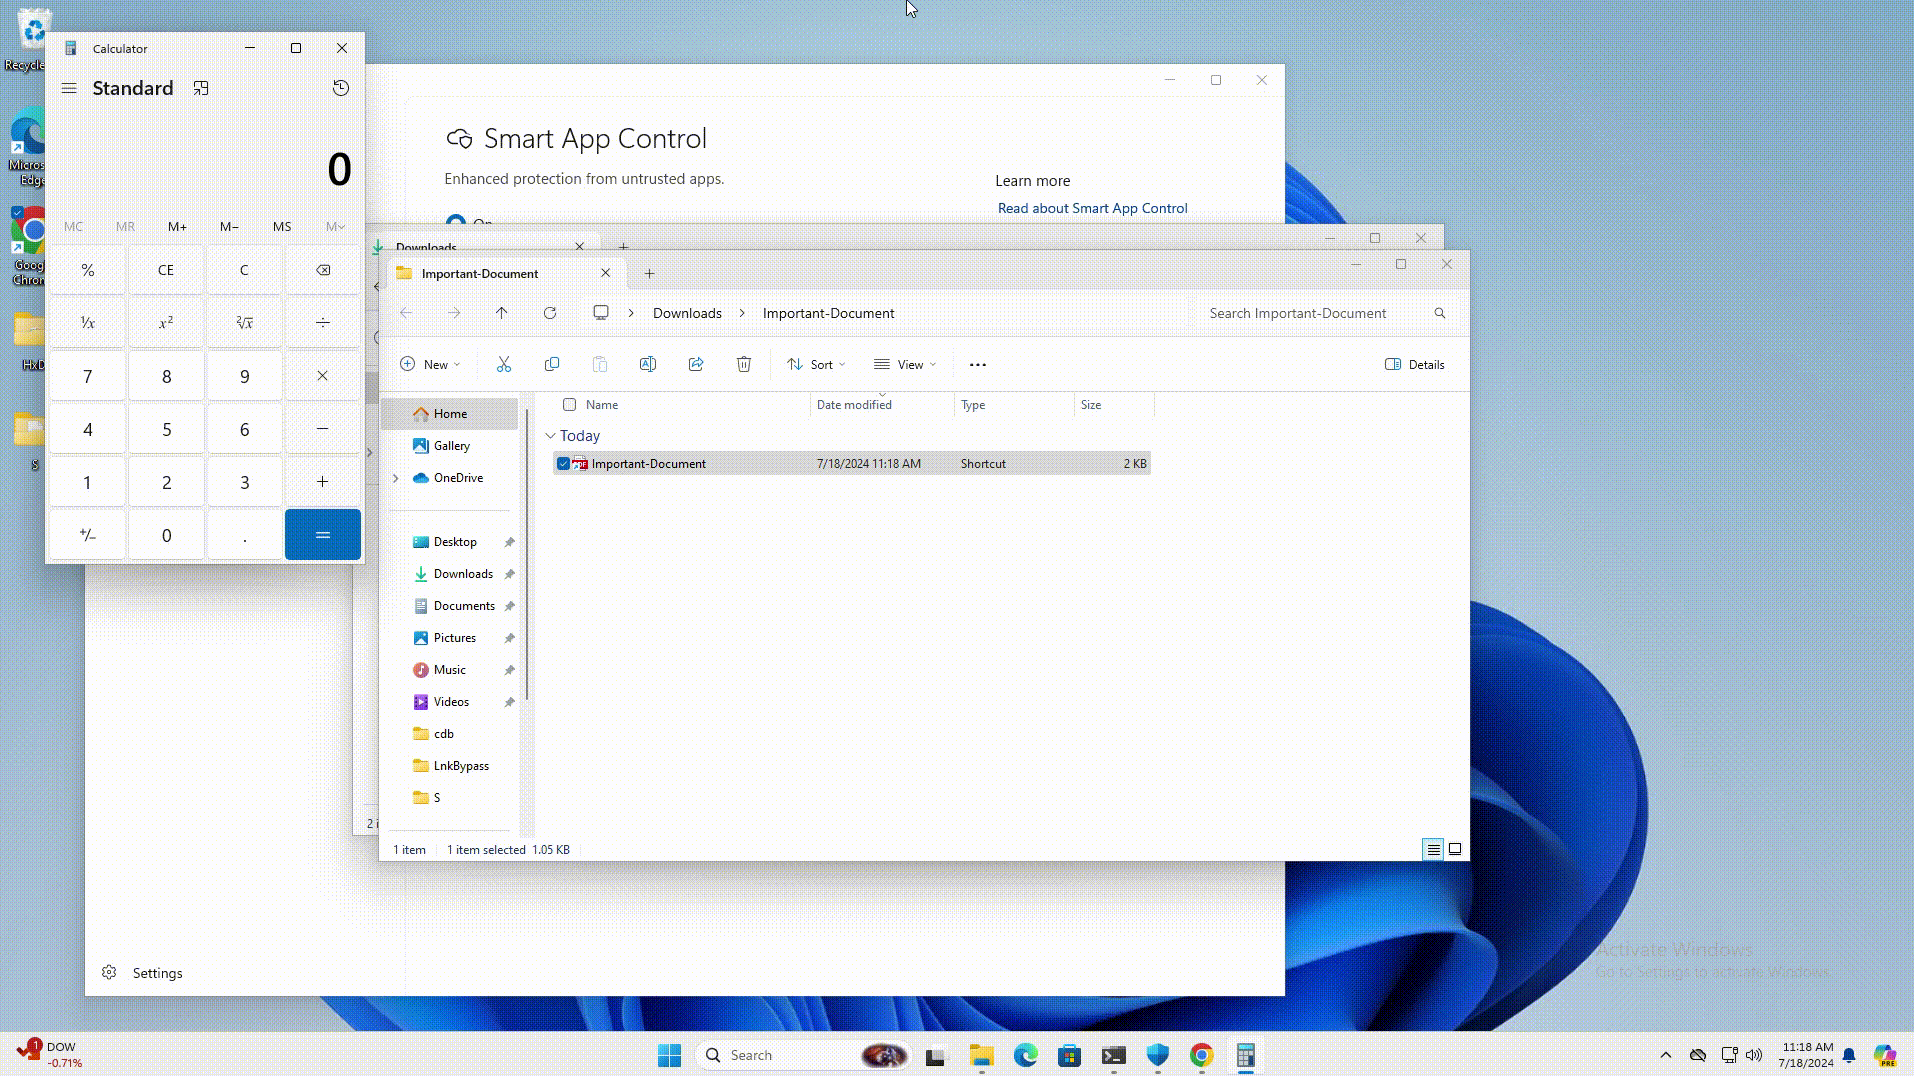
Атакующий должен подготовить специальные LNK-файлы с нестандартными путями и внутренней структурой, чтобы при открытии такого файла процесс explorer.exe автоматически модифицировал его для правильного форматирования.

Однако проблема заключается в том, что при таком подходе с загруженных файлов удаляется ярлык MotW, который и используется для выведения пользователю предупреждений.

Источник: BleepingComputer


Например, злоумышленник может добавить точку или пробел в пути к целевому файлу или создать LNK-файл с относительным путём — «.\target.exe». Если пользователь нажмёт на ссылку, Проводник WIndows найдёт .exe с соответствующим именем, удалив при этом MotW, после чего запустит исполняемый файл.


«У Smart App Control и SmartScreen есть ряд конструктивных изъянов, которые могут убрать предупреждения системы безопасности без какого-либо взаимодействия с пользователем», — предупреждают исследователи.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru