


TRM Labs: На российских операторов шифровальщиков приходится 69% выкупов

TRM Labs: На российских операторов шифровальщиков приходится 69% выкупов

TRM Labs: На российских операторов шифровальщиков приходится 69% выкупов

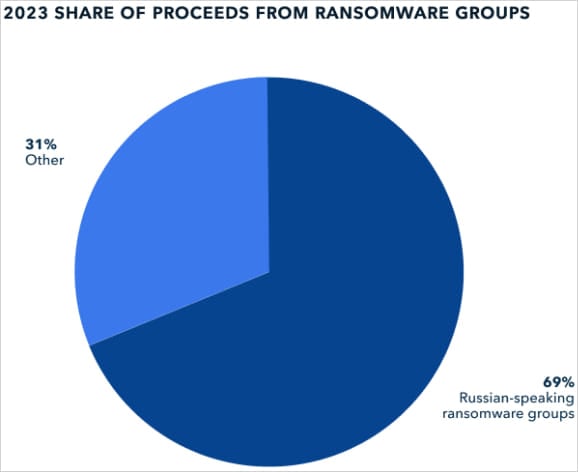
Как подсчитали исследователи из компании TRM Labs, русскоговорящие операторы программ-вымогателей забирают 69% от общего потока криптовалюты, которую жертвы платят в качестве выкупа. В цифрах эта сумма превышает 500 млн долларов за 2023 год.

TRM Labs, занимающаяся блокчейн-аналитикой и отслеживанием незаконных махинаций с криптовалютой, дала Северной Корее первое место по краже цифровой валюты.

Согласно статистике специалистов, северокорейские киберпреступники в 2023 году украли более миллиарда долларов. Само собой, Россию тоже вниманием не обошли, заявив, что российские злоумышленники доминируют во всех других незаконных действиях с криптовалютой.

«Русскоговорящие киберпреступники с территории всего бывшего Советского Союза регулярно лидируют во всех видах незаконной деятельности с цифровой валютой — от атак программ-вымогателей до нелегальных криптобирж и рынков в даркнете», — пишет в отчете TRM Labs.

Например, по данным компании, операторы LockBit и ALPHV за 2023 год собрали выкупов на сумму как минимум 320 миллионов долларов. При этом «российские кибервымогатели» превысили 500 млн долларов в аналогичной активности.


В TRM Labs также отметили, что русскоязычные ветки форумов даркнета сбывают нелегальные товары и услуги, занимающие долю в 95% от общего числа таких продаж, зафиксированных по всему миру.

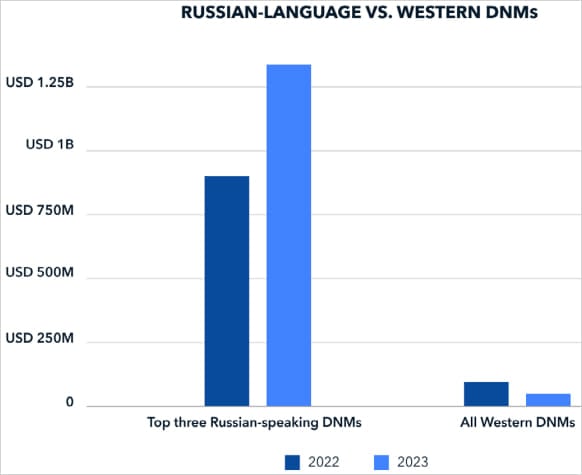
За прошлый год три крупнейших «российских» маркетплейса в даркнете обработали транзакции на 1,4 миллиарда долларов, в то время как западные рынки набрали в общей сложности 100 миллионов долларов за этот же период.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru