


Мошенники обещают провести урок ИБ в российских компаниях

Мошенники обещают провести урок ИБ в российских компаниях

Мошенники обещают провести урок ИБ в российских компаниях

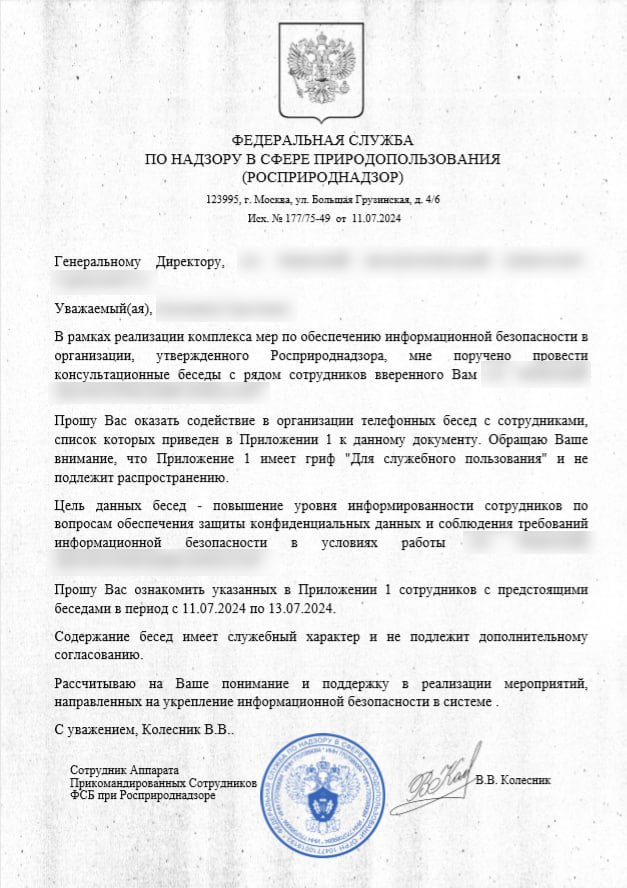
Эксперты ГК «Солар» выявили новую мошенническую схему сбора конфиденциальных данных российских компаний. Многоходовка начинается с поддельного письма гендиректору, которого просят предупредить персонал о звонке консультанта по ИБ.

Сообщения написаны от имени ведомств, к ним прикреплен фейковый документ с регламентом проведения консультаций по вопросам ИБ и защиты персональных данных.


Сотрудников следует поставить в известность о возможном звонке в этой связи и о приватном характере предстоящих бесед. В ходе телефонного разговора лжеспециалист по обеспечению ИБ пытается выманить конфиденциальную информацию, в том числе учетки для входа в корпоративную сеть.

Собранные таким образом данные мошенники могут выставить на продажу или использовать для проведения атак.

«Ранее мы сообщали о схеме, когда в Telegram-аккаунт сотрудникам пишет якобы генеральный директор и предупреждает о предстоящем звонке от ФСБ, но в данном случае слабым звеном становится уже сам руководитель компании, — отметил директор Solar AURA Игорь Сергиенко. — Если он поверит изложенной в письме информации и лично предупредит сотрудников о будущей беседе, то шансы злоумышленников на успех значительно повысятся».

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru