


В One UI 6.1.1 добавили дополнительную защиту Samsung Galaxy от взлома

В One UI 6.1.1 добавили дополнительную защиту Samsung Galaxy от взлома

В One UI 6.1.1 добавили дополнительную защиту Samsung Galaxy от взлома

Разработчики Android-оболочки One UI, использующейся в смартфонах и планшетах Samsung, добавили новый безопасный режим, расширяющий уже существующую функциональность Auto Blocker, обеспечивающую защиту владельцев линейки Galaxy.

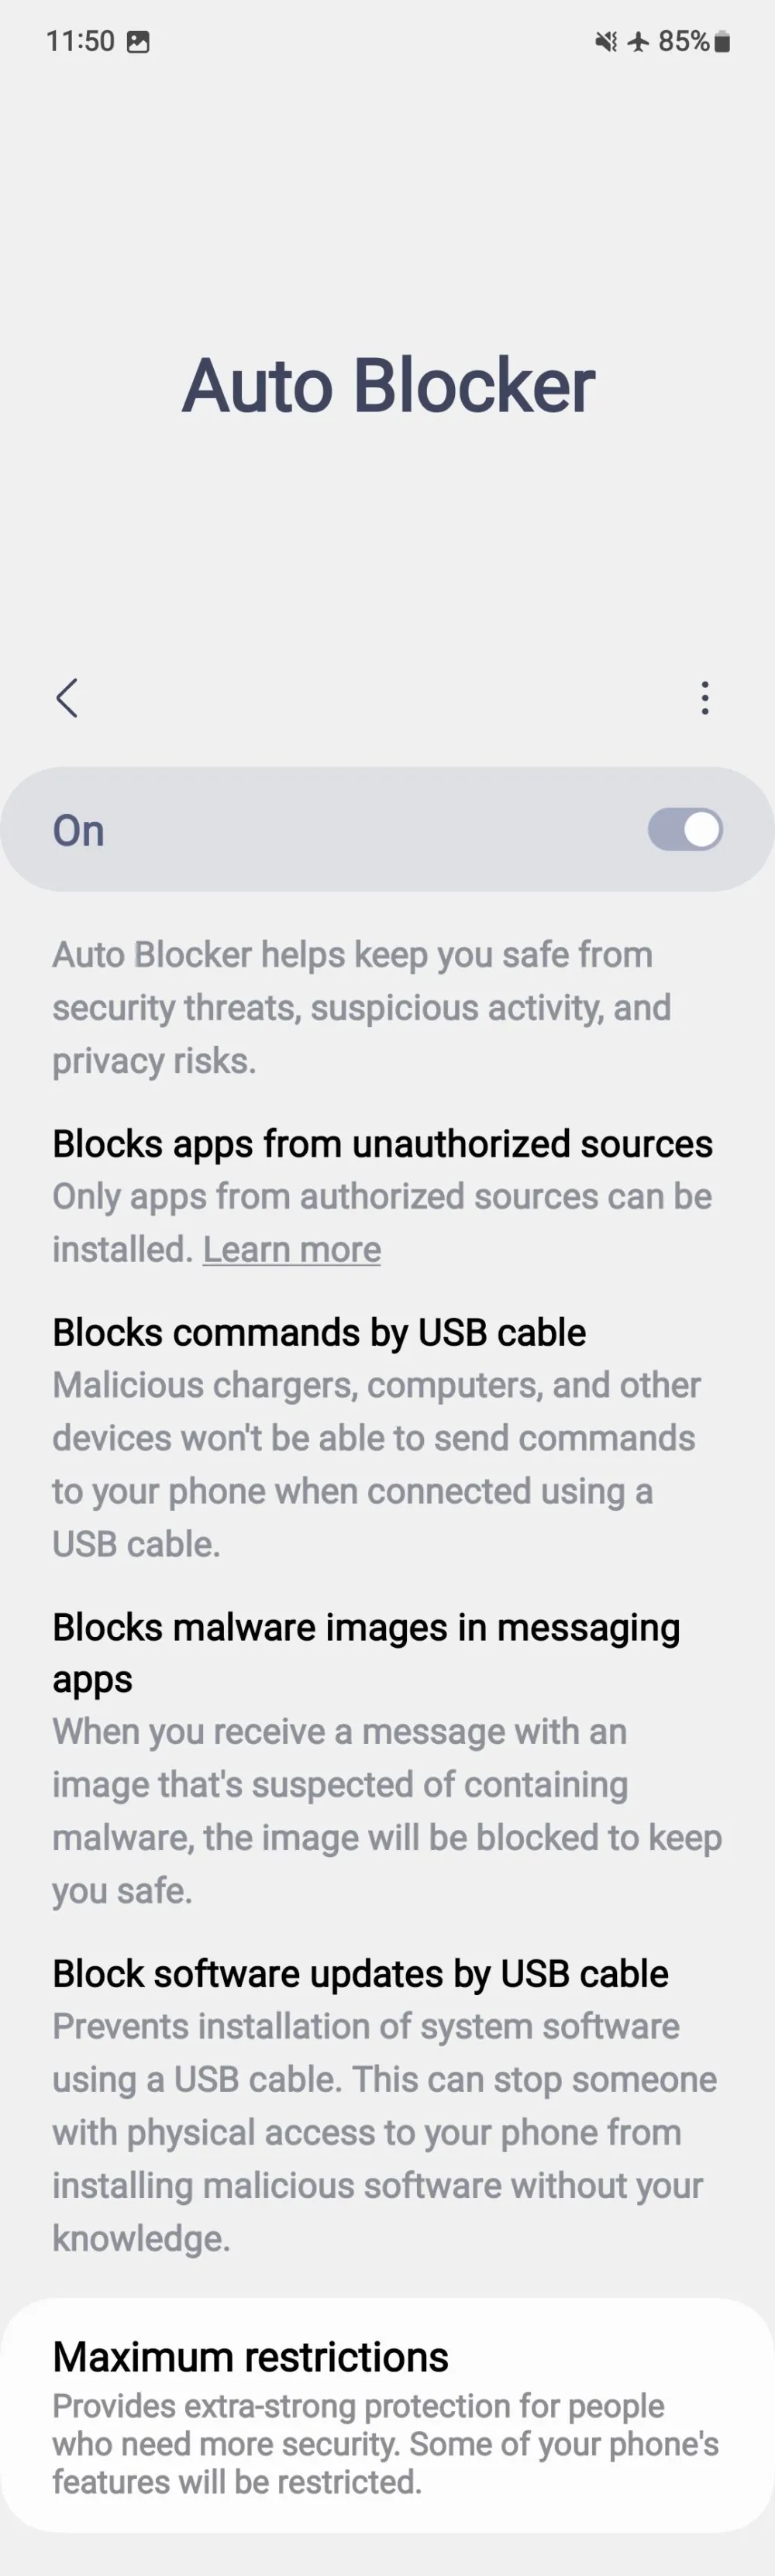
Auto Blocker представили в One UI 6.0 — первой версии оболочки, основанной на Android 14. Задача это фичи — защищать пользователей от киберугроз, подозрительной активности и устранять риски для конфиденциальности.

При активации Auto Blocker оболочка вносит в общей сложности пять изменений, которые должны препятствовать попаданию на устройство вредоносных программ:

  • блокирует работу софта, полученного из непроверенных источников;
  • включает проверку безопасности приложений;
  • блокирует команды, отправленные по USB-кабелям;
  • активирует защиту мессенджеров;
  • блокирует обновление софта по USB.


С выходом One UI 6.1.1, которая в настоящее время доступна для устройств Galaxy Z Fold 6 и Galaxy Z Flip 6, Auto Blocker получила ряд интересных дополнений к функциональности.

Во-первых, теперь для выключения Auto Blocker потребуется пройти аутентификацию, хотя раньше достаточно было просто нажать кнопку «выключить».

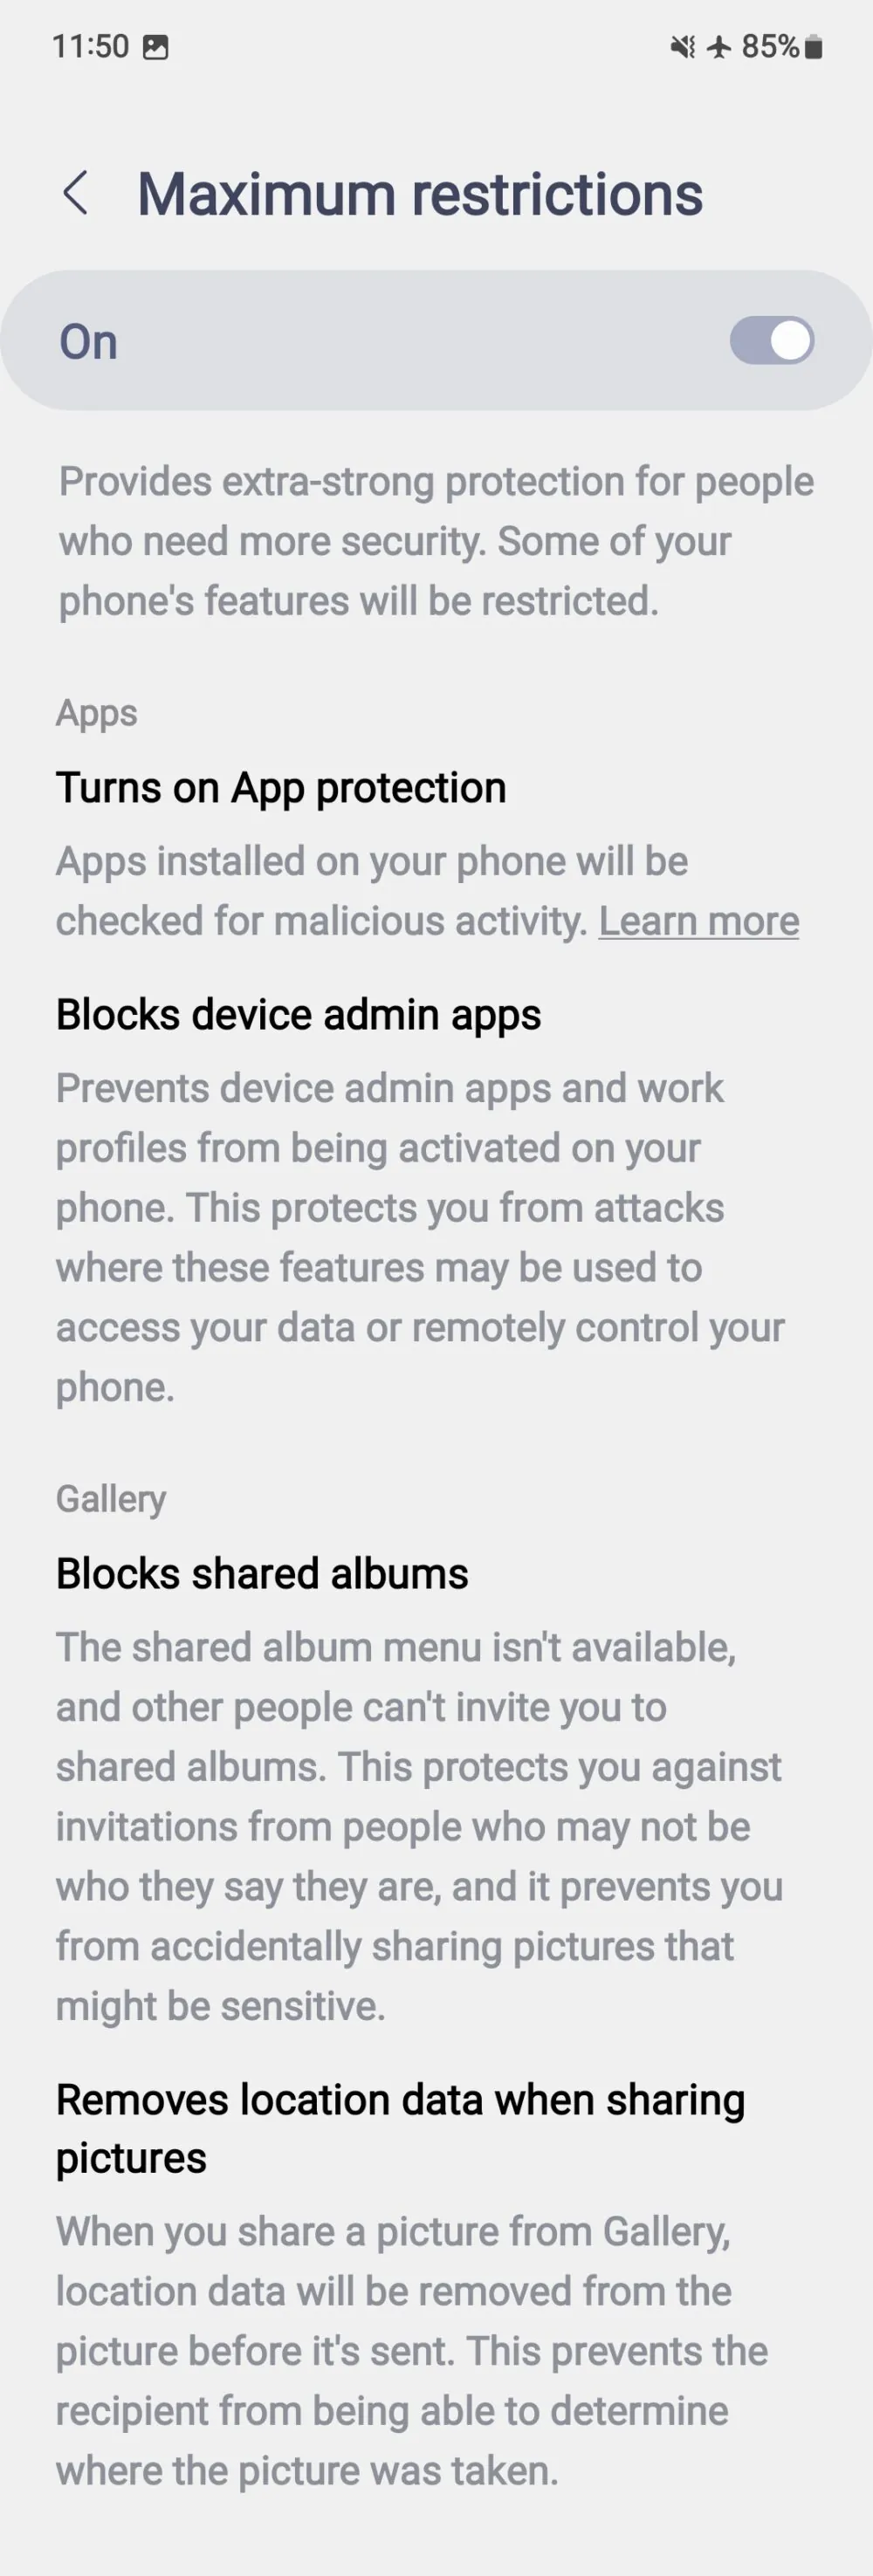
Кроме того, с выходом One UI 6.1.1 больше не существует отдельных тоглов для выключения защиты мессенджеров или блокировки апдейтов по USB. И, наконец, функциональность проверки безопасности приложений больше не является обязательной при включённом Auto Blocker — теперь она стала частью режима «максимального ограничения».


Подробнее о нововведениях можно узнать на посвящённой Auto Blocker веб-странице.

Подпишитесь на новости

Apple закрыла лазейку для включения 5G на iPhone в России

Apple устранила AirLift в iOS 27.2 beta 3 — уязвимость, которую энтузиасты использовали для изменения операторских настроек без полноценного джейлбрейка. Через нее на iPhone открывали переключатель 5G и другие недоступные функции связи. Теперь лазейку прикрывают.

О патче сообщил разработчик эксплойта @0xjohnny. По его словам, AirLift пока работает на iOS 27.0, 27.0.1 и первых двух бета-сборках iOS 27.2. Закрытия уязвимости ожидают и в финальной iOS 27.1, но это пока прогноз.

AirLift позволяла сторонним процессам обходить ограничения системной песочницы через AirTraffic — штатный механизм синхронизации данных между iPhone и macOS. На ее основе появилась утилита CarrierSIM для подмены операторских профилей.

С помощью инструмента пользователи открывали настройки 5G, вызовов по Wi-Fi и голосового кодека EVS. Вместо российского профиля устройство получало параметры зарубежного оператора. Однако появление переключателя или значка 5G само по себе еще не гарантирует доступ к сети: он зависит и от инфраструктуры оператора.

По словам исследователя, у пользователей, успевших применить скрипт, настроенные функции сохраняются. А вот повторить активацию на версиях с исправленной уязвимостью уже не получится.

Напомним, ранее мы сообщали, что 5G на российских iPhone всё-таки включили через уязвимость в iOS.

RSS: Новости на портале Anti-Malware.ru