


Атакующие берут в оборот PoC-эксплойты через 22 минуты после их выхода

Атакующие берут в оборот PoC-эксплойты через 22 минуты после их выхода

Атакующие берут в оборот PoC-эксплойты через 22 минуты после их выхода

Киберпреступникам иногда требуется всего 22 минуты на применение в атаках новых демонстрационных эксплойтов (PoC). Команда Cloudflare Application Security указывает на внушительную оперативность злоумышленников.

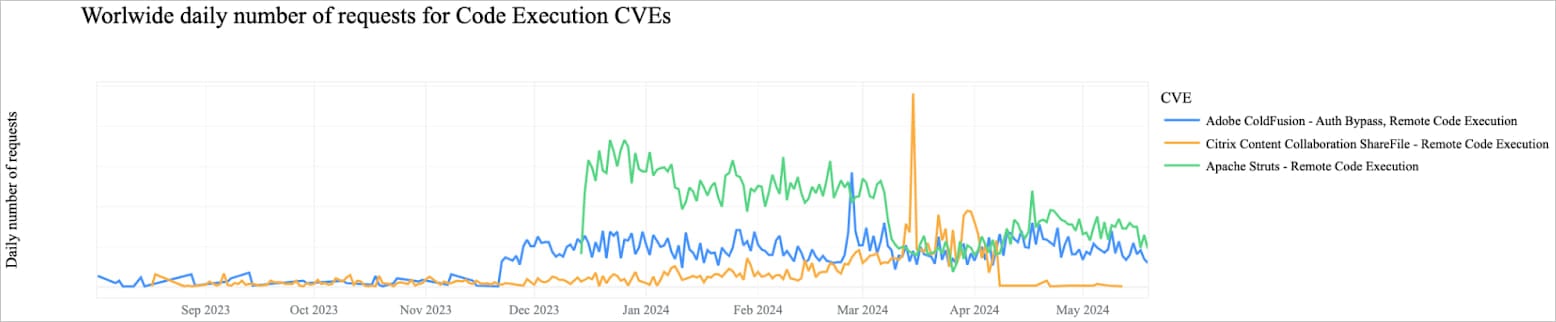
Обрабатывая в среднем 57 миллионов HTTP-запросов в секунду, аналитики из Cloudflare отмечают повышенную активность сканирования на наличие свежих уязвимостей, уже успевших получить CVE-идентификатор.

Далее атакующие сразу же пытаются провести инъекцию команд и задействовать доступные PoC. Наиболее ходовыми брешами у злоумышленников стали: CVE-2023-50164 и CVE-2022-33891 в продуктах Apache, CVE-2023-29298, CVE-2023-38203 и CVE-2023-26360 в Coldfusion, а также CVE-2023-35082 в MobileIron.

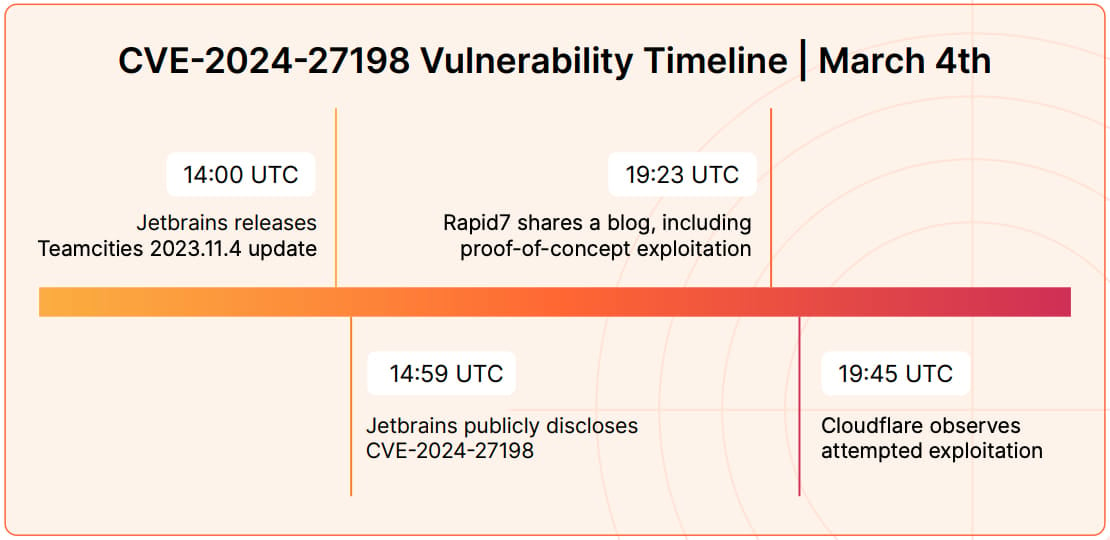
Характерным примером является эксплуатация CVE-2024-27198 (затрагивает JetBrains TeamCity): киберпреступникам понадобились всего 22 минуты, чтобы развернуть соответствующий PoC в атаках.


Специалисты считают, что эффективно бороться с такой скоростью можно только с помощью ИИ-помощника, который поможет оперативно разработать грамотные правила детектирования.

«Скорость применения PoC атаках превосходит ту скорость, с которой люди могут создать правила WAF или установить патчи», — говорится в отчёте Cloudflare.

Эксперты также подчеркнули роль специализации злоумышленников на конкретных категориях уязвимостей и затронутых продуктах. Такой подход помогает развить чёткую стратегию по наиболее быстрому применению эксплойтов в атаках.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru