


Почти 10 млрд паролей: специалисты сообщают о крупнейшей утечке

Почти 10 млрд паролей: специалисты сообщают о крупнейшей утечке

Почти 10 млрд паролей: специалисты сообщают о крупнейшей утечке

Исследователи в области кибербезопасности считают, что наткнулись на крупнейшую утечку паролей за всё время. Речь идёт о почти 10 млрд скомпрометированных учётных данных в виде простого текста.

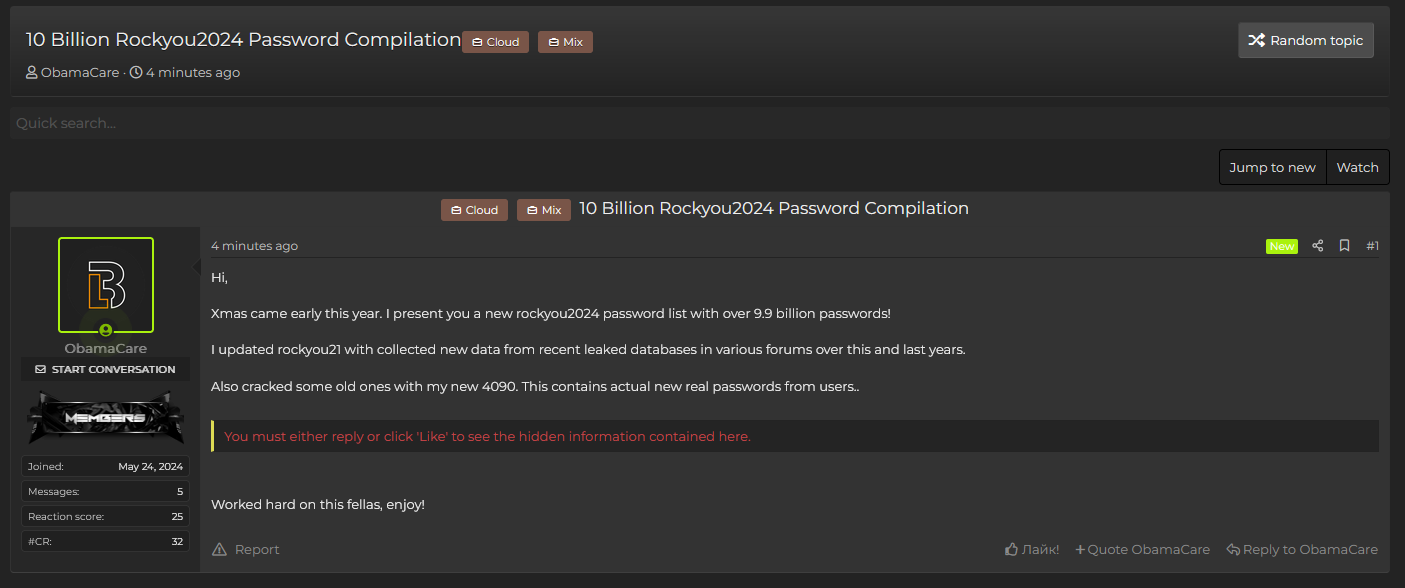
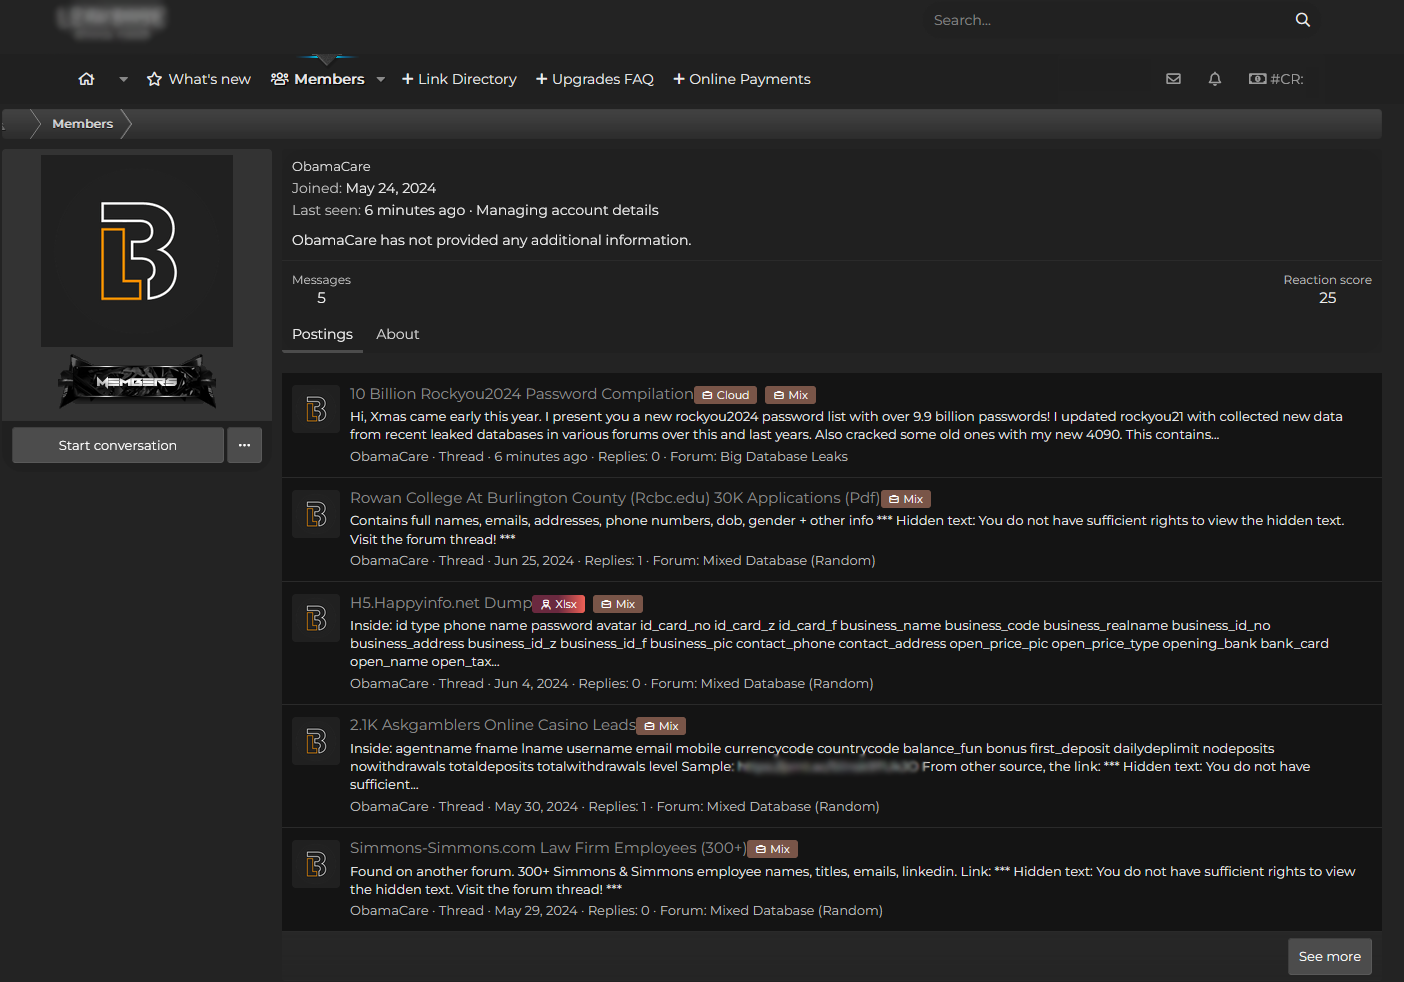
Как пишет Cybernews, файл с данными выложил пользователь под ником ObamaCare, зарегистрированный на одном из форумов для киберпреступников.

«Рождество в этом году пришло пораньше. Готов представить вам список учётных данных “rockyou2024“, в котором более 9,9 миллиарда паролей», — пишет ObamaCare в посте.


Таким образом, компиляция RockYou2024 может выступить отличным подспорьем для злоумышленников, проводящих брутфорс-атаки. Скормить скрипту для автоматизации подбора данных все пароли — проще некуда.

«В RockYou2024 находятся реальные пароли, которые пользователи по всему миру используют в повседневной жизни. Утечка такого числа учётных данных повышает риск успешных атак с подбором кредов», — пишут исследователи из Cybernews.


Фактически RockYou2024 побила рекорд предыдущего масштабного слива — RockYou2021, в котором насчитывалось 8,4 миллиарда паролей.

ObamaCare отмечает, что компиляция RockYou2021 послужила основной для RockYou2024: киберпреступник просто обновил данные, добавив в архив сведения за последние три года.

В результате RockYou2021 пополнилась 1,5 млрд паролей и превратилась в RockYou2024.

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru