


Атака SnailLoad вычисляет, какое видео на YouTube вы смотрели

Атака SnailLoad вычисляет, какое видео на YouTube вы смотрели

Атака SnailLoad вычисляет, какое видео на YouTube вы смотрели

Группа специалистов из Грацского Технического Университета рассказала о новом векторе атаки — SnailLoad. Согласно описанию, она позволяет удалённому злоумышленнику вычислить контент и веб-сайты, которые просматривает пользователь, не имея прямой доступ к его сетевому трафику.

Ранее такого рода атаки предполагали взлом Wi-Fi-соединения в непосредственной близости от целевого пользователя или же реализации принципа «Человек посередине» (MitM).

Однако вектор SnailLoad более эффективен, поскольку не требует выполнения кода в системе жертвы и не нуждается в MitM.

В опубликованном исследователями примере видно, как SnailLoad может использоваться для вычисления просмотренного на YouTube видеоролика и посещаемых веб-сайтов.

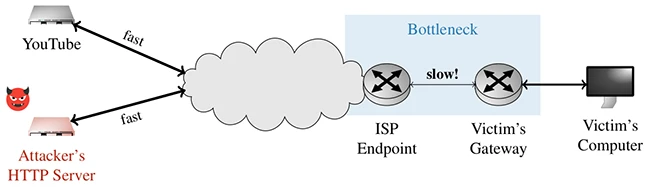
Чтобы запустить SnailLoad, условный киберпреступник должен измерить сетевую задержку для ряда видео, размещённых на YouTube, и сайтов, которые может просматривать условная жертва. Измерив эти задержки, атакующий может создать цифровой отпечаток для каждого из них.

После этого злоумышленник должен обманом заставить пользователя загрузить набор данных с вредоносного сервера. Например, можно попросить скачать файл, но атака сработает и с изображениями, рекламными объявлениями, стилями и даже шрифтами.

«Самая опасная часть атаки заключается в том, что TCP-сервер может тайно получать данные о задержке от любых подключаемых клиентов», — объясняет Стефан Гаст, один из исследователей.


Посвящённую SnailLoad статью можно найти по этому адресу (PDF). Специалисты также подняли специальный сайт, где лежит демо.

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru