


93,5% крупных российских компаний перешли на отечественный анти-DDoS

93,5% крупных российских компаний перешли на отечественный анти-DDoS

93,5% крупных российских компаний перешли на отечественный анти-DDoS

По данным StormWall за неполный 2024 год, профессиональную отечественную защиту от DDoS-атак используют 93,5% российских компаний списка Топ-500. С прошлого года этот показатель возрос на 3,5 п. п.

Больше прочих на российский анти-DDoS полагаются госструктуры, финансовые институты и телеком-провайдеры. Нефтяники, энергетики и ретейл склонны отдавать предпочтение зарубежным специализированным решениям.

Курс страны на импортозамещение диктует переход на отечественные средства защиты от DDoS во всех критически важных отраслях. Использование иностранных решений, по мнению экспертов, сопряжено с определенными рисками.

«Применение иностранных решений по защите от кибератак может привести к негативным последствиям для российских компаний, — считает исполнительный директор и соучредитель StormWall Рамиль Хантимиров. — Использование зарубежных сервисов создает вполне реальную угрозу утечки конфиденциальных данных, встраивания нежелательного контента в веб-страницы, блокировки российских ресурсов со стороны недружественных юрисдикций, а также блокировки со стороны РКН за счет размещения незаконного контента на тех же IP-адресах».

Численность DDoS-ботнетов растет, атаки множатся, становятся все более мощными и зачастую проводятся на уровне приложений. Чтобы им противостоять, нужны эффективные профессиональные решения.

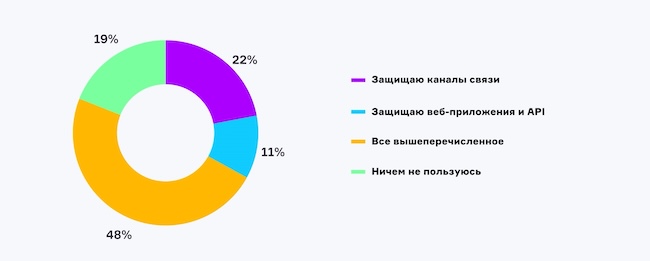
Эксперты – участники мартовского эфира AM Live сошлись во мнении, что российские вендоры анти-DDoS уже могут достойно конкурировать с зарубежными коллегами по цеху. Тематический эфир также показал, что пользователи осознали важность комплексной защиты от этой угрозы:

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru