


93,5% крупных российских компаний перешли на отечественный анти-DDoS

93,5% крупных российских компаний перешли на отечественный анти-DDoS

93,5% крупных российских компаний перешли на отечественный анти-DDoS

По данным StormWall за неполный 2024 год, профессиональную отечественную защиту от DDoS-атак используют 93,5% российских компаний списка Топ-500. С прошлого года этот показатель возрос на 3,5 п. п.

Больше прочих на российский анти-DDoS полагаются госструктуры, финансовые институты и телеком-провайдеры. Нефтяники, энергетики и ретейл склонны отдавать предпочтение зарубежным специализированным решениям.

Курс страны на импортозамещение диктует переход на отечественные средства защиты от DDoS во всех критически важных отраслях. Использование иностранных решений, по мнению экспертов, сопряжено с определенными рисками.

«Применение иностранных решений по защите от кибератак может привести к негативным последствиям для российских компаний, — считает исполнительный директор и соучредитель StormWall Рамиль Хантимиров. — Использование зарубежных сервисов создает вполне реальную угрозу утечки конфиденциальных данных, встраивания нежелательного контента в веб-страницы, блокировки российских ресурсов со стороны недружественных юрисдикций, а также блокировки со стороны РКН за счет размещения незаконного контента на тех же IP-адресах».

Численность DDoS-ботнетов растет, атаки множатся, становятся все более мощными и зачастую проводятся на уровне приложений. Чтобы им противостоять, нужны эффективные профессиональные решения.

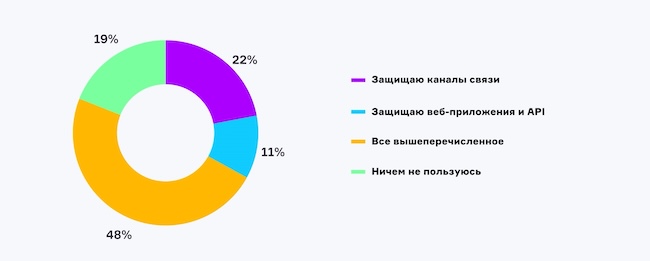
Эксперты – участники мартовского эфира AM Live сошлись во мнении, что российские вендоры анти-DDoS уже могут достойно конкурировать с зарубежными коллегами по цеху. Тематический эфир также показал, что пользователи осознали важность комплексной защиты от этой угрозы:

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru