


93,5% крупных российских компаний перешли на отечественный анти-DDoS

93,5% крупных российских компаний перешли на отечественный анти-DDoS

93,5% крупных российских компаний перешли на отечественный анти-DDoS

По данным StormWall за неполный 2024 год, профессиональную отечественную защиту от DDoS-атак используют 93,5% российских компаний списка Топ-500. С прошлого года этот показатель возрос на 3,5 п. п.

Больше прочих на российский анти-DDoS полагаются госструктуры, финансовые институты и телеком-провайдеры. Нефтяники, энергетики и ретейл склонны отдавать предпочтение зарубежным специализированным решениям.

Курс страны на импортозамещение диктует переход на отечественные средства защиты от DDoS во всех критически важных отраслях. Использование иностранных решений, по мнению экспертов, сопряжено с определенными рисками.

«Применение иностранных решений по защите от кибератак может привести к негативным последствиям для российских компаний, — считает исполнительный директор и соучредитель StormWall Рамиль Хантимиров. — Использование зарубежных сервисов создает вполне реальную угрозу утечки конфиденциальных данных, встраивания нежелательного контента в веб-страницы, блокировки российских ресурсов со стороны недружественных юрисдикций, а также блокировки со стороны РКН за счет размещения незаконного контента на тех же IP-адресах».

Численность DDoS-ботнетов растет, атаки множатся, становятся все более мощными и зачастую проводятся на уровне приложений. Чтобы им противостоять, нужны эффективные профессиональные решения.

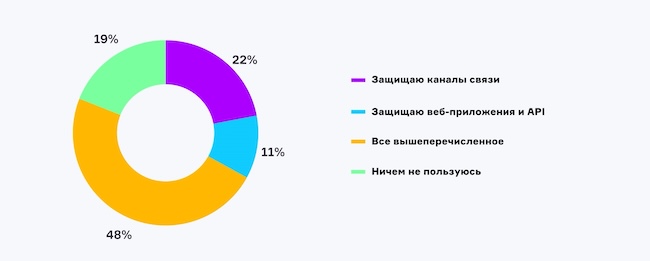
Эксперты – участники мартовского эфира AM Live сошлись во мнении, что российские вендоры анти-DDoS уже могут достойно конкурировать с зарубежными коллегами по цеху. Тематический эфир также показал, что пользователи осознали важность комплексной защиты от этой угрозы:

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru