


Лишь 20% российских компаний установили ИБ-решения во всех офисах

Лишь 20% российских компаний установили ИБ-решения во всех офисах

Лишь 20% российских компаний установили ИБ-решения во всех офисах

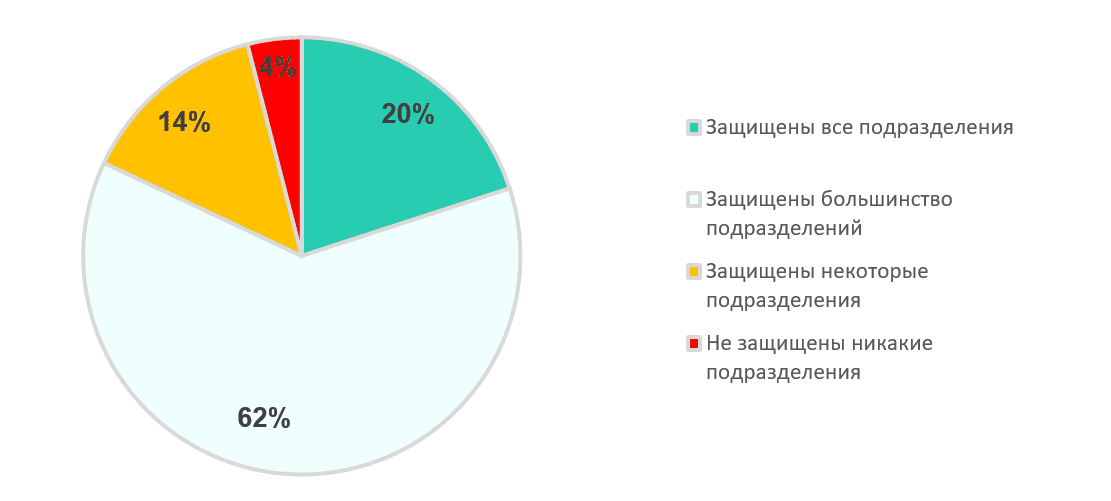
Проведенное в «Лаборатории Касперского» исследование показало, что 80% российских компаний с региональным присутствием обеспечили киберзащиту не во всех филиалах, а 4% установили ИБ-решения только в штаб-квартире.

Опрос в рамках исследования был проведен минувшей весной; в нем приняли участие 1000 сотрудников предприятий со штатом более 500 человек из разных стран, в том числе из России. Респонденты занимают различные должности, но в той или иной степени связаны с ИБ и ИТ.

Как оказалось, о безопасности всей распределенной сети заботятся лишь 20% российских бизнес-структур. Остальные довольствуются частичной защитой, подставляя под удар свои цифровые активы.


В 66% компаний ответственность за обеспечение ИБ в равной мере несут головной и региональные офисы. В 30% случаев вопросами киберзащиты сети занимается только команда штаб-квартиры, в 4% — сами филиалы.

«Наиболее конфиденциальные данные могут храниться в головном офисе, однако филиалам всё равно необходимо получать и передавать информацию из центра, и этот процесс должен быть организован безопасно, — подчеркнул Максим Каминский, руководитель программы сетевой безопасности Kaspersky. — Поэтому организациям важно не только уделять внимание защищённости каждого элемента инфраструктуры, но и использовать специализированные решения, которые помогут ускорить работу с сетью и обеспечить её надежность».

Комментируя печальную статистику по защищенности распределенных российских сетей, главный специалист отдела комплексных СЗИ «Газинформсервиса» Дмитрий Овчинников не преминул отметить:

«Полноценная защита филиалов, удаленных офисов имеет свою цену и ограничена наличием обученных специалистов на удаленных площадках. В такой ситуации на помощь приходят централизованные средства защиты информации, которые позволяют снизить совокупную стоимость владения и нивелировать эффект недостатка квалифицированных кадров».

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru