


Лишь 20% российских компаний установили ИБ-решения во всех офисах

Лишь 20% российских компаний установили ИБ-решения во всех офисах

Лишь 20% российских компаний установили ИБ-решения во всех офисах

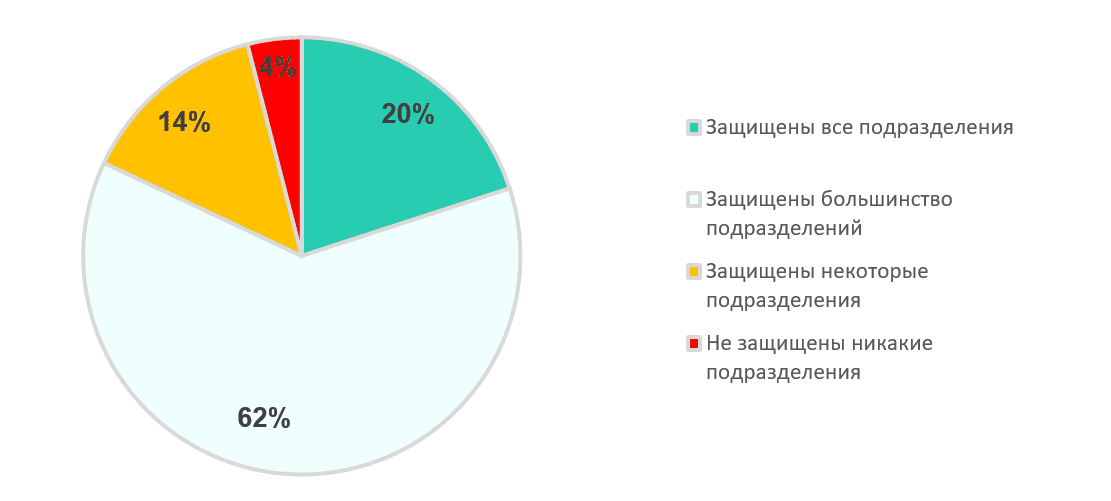
Проведенное в «Лаборатории Касперского» исследование показало, что 80% российских компаний с региональным присутствием обеспечили киберзащиту не во всех филиалах, а 4% установили ИБ-решения только в штаб-квартире.

Опрос в рамках исследования был проведен минувшей весной; в нем приняли участие 1000 сотрудников предприятий со штатом более 500 человек из разных стран, в том числе из России. Респонденты занимают различные должности, но в той или иной степени связаны с ИБ и ИТ.

Как оказалось, о безопасности всей распределенной сети заботятся лишь 20% российских бизнес-структур. Остальные довольствуются частичной защитой, подставляя под удар свои цифровые активы.


В 66% компаний ответственность за обеспечение ИБ в равной мере несут головной и региональные офисы. В 30% случаев вопросами киберзащиты сети занимается только команда штаб-квартиры, в 4% — сами филиалы.

«Наиболее конфиденциальные данные могут храниться в головном офисе, однако филиалам всё равно необходимо получать и передавать информацию из центра, и этот процесс должен быть организован безопасно, — подчеркнул Максим Каминский, руководитель программы сетевой безопасности Kaspersky. — Поэтому организациям важно не только уделять внимание защищённости каждого элемента инфраструктуры, но и использовать специализированные решения, которые помогут ускорить работу с сетью и обеспечить её надежность».

Комментируя печальную статистику по защищенности распределенных российских сетей, главный специалист отдела комплексных СЗИ «Газинформсервиса» Дмитрий Овчинников не преминул отметить:

«Полноценная защита филиалов, удаленных офисов имеет свою цену и ограничена наличием обученных специалистов на удаленных площадках. В такой ситуации на помощь приходят централизованные средства защиты информации, которые позволяют снизить совокупную стоимость владения и нивелировать эффект недостатка квалифицированных кадров».

Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru