


Лишь 20% российских компаний установили ИБ-решения во всех офисах

Лишь 20% российских компаний установили ИБ-решения во всех офисах

Лишь 20% российских компаний установили ИБ-решения во всех офисах

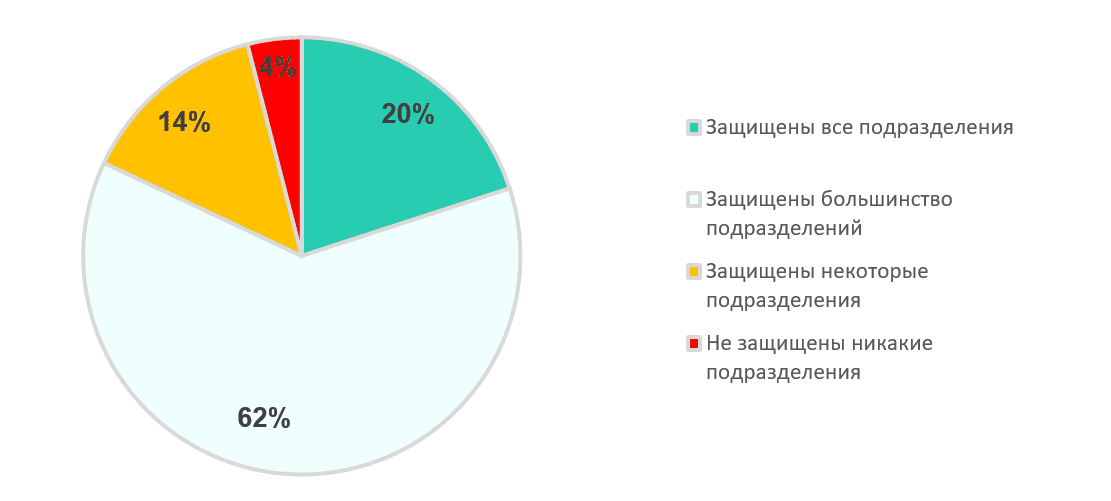
Проведенное в «Лаборатории Касперского» исследование показало, что 80% российских компаний с региональным присутствием обеспечили киберзащиту не во всех филиалах, а 4% установили ИБ-решения только в штаб-квартире.

Опрос в рамках исследования был проведен минувшей весной; в нем приняли участие 1000 сотрудников предприятий со штатом более 500 человек из разных стран, в том числе из России. Респонденты занимают различные должности, но в той или иной степени связаны с ИБ и ИТ.

Как оказалось, о безопасности всей распределенной сети заботятся лишь 20% российских бизнес-структур. Остальные довольствуются частичной защитой, подставляя под удар свои цифровые активы.


В 66% компаний ответственность за обеспечение ИБ в равной мере несут головной и региональные офисы. В 30% случаев вопросами киберзащиты сети занимается только команда штаб-квартиры, в 4% — сами филиалы.

«Наиболее конфиденциальные данные могут храниться в головном офисе, однако филиалам всё равно необходимо получать и передавать информацию из центра, и этот процесс должен быть организован безопасно, — подчеркнул Максим Каминский, руководитель программы сетевой безопасности Kaspersky. — Поэтому организациям важно не только уделять внимание защищённости каждого элемента инфраструктуры, но и использовать специализированные решения, которые помогут ускорить работу с сетью и обеспечить её надежность».

Комментируя печальную статистику по защищенности распределенных российских сетей, главный специалист отдела комплексных СЗИ «Газинформсервиса» Дмитрий Овчинников не преминул отметить:

«Полноценная защита филиалов, удаленных офисов имеет свою цену и ограничена наличием обученных специалистов на удаленных площадках. В такой ситуации на помощь приходят централизованные средства защиты информации, которые позволяют снизить совокупную стоимость владения и нивелировать эффект недостатка квалифицированных кадров».

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru