


Троян DarkGate перешел с AutoIt-запуска на AutoHotkey

Троян DarkGate перешел с AutoIt-запуска на AutoHotkey

Троян DarkGate перешел с AutoIt-запуска на AutoHotkey

Создатель Windows-трояна DarkGate постоянно совершенствует его возможности по обходу средств защиты. С последним обновлением он внес коррективы в схему заражения: ранее полезную нагрузку запускал скрипт AutoIt, теперь — AutoHotkey.

Модульный зловред DarkGate объявился в интернете в 2017 году. Он предоставляется в пользование как услуга (Malware-as-a-Service, MaaS); круг подписчиков строго ограничен: за последние годы их число, по данным Trellix, возросло с 10 до 30.

Доступный набор компонентов трояна обеспечивает удаленный доступ к зараженным устройствам (RDP), постоянное присутствие в системе (руткит), кражу учетных данных, кейлоггинг, захват экрана.

Переход DarkGate на использование AutoHotKey вначале заметили в McAfee Labs при разборе весенних атак с использованием эксплойтов для Microsoft Defender SmartScreen (CVE-2023-36025 и CVE-2024-21412). Специалисты Trellix удостоверились в этом, заполучив образец новейшей версии вредоноса (6-й).

По словам аналитиков, троян по-прежнему распространяется через спам с вредоносными вложениями. В ходе одной из недавних кампаний злоумышленники рассылали документы Excel и HTML.

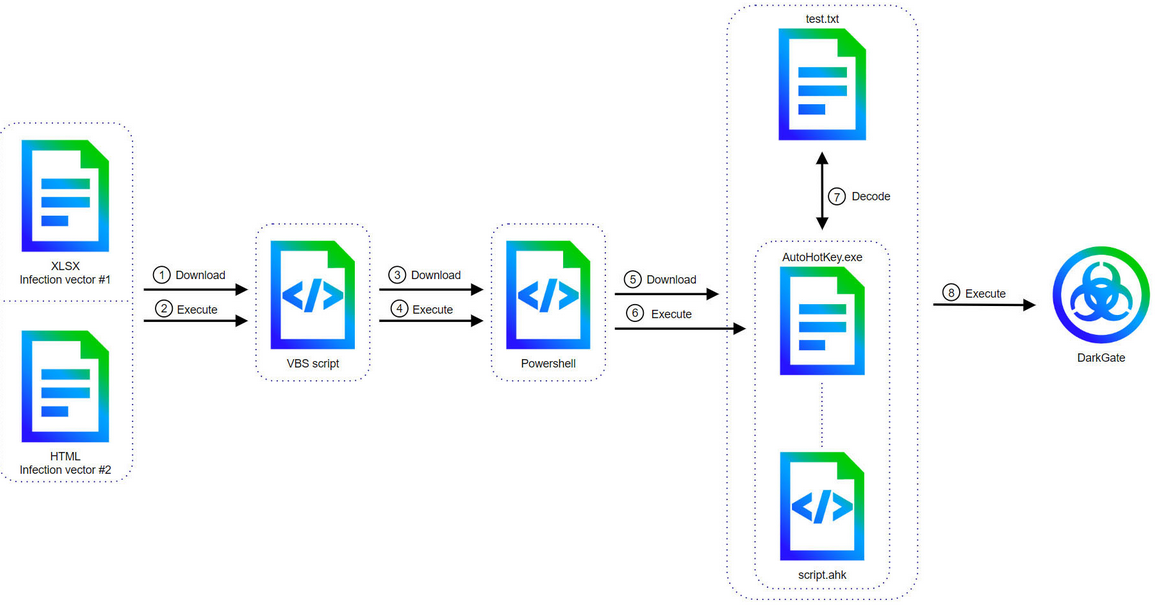
При открытии файла XLSX получателя просят включить режим редактирования и активировать встроенный макрос. При выполнении этих инструкций на машину загружается VBS-скрипт, отвечающий за доставку и запуск сценария PowerShell.

Последний при активации загружает из интернета три файла: легитимный интерпретатор AutoHotKey, соответствующий скрипт и целевой пейлоад (test.txt с шелл-кодом и закодированными строками DarkGate).


Список поддерживаемых команд зловреда расширился; в частности, он научился записывать звук, управлять мышью и клавиатурой. Некоторые прежние функции исчезли (повышение привилегий, криптомайнинг, удаленный доступ hVNC) — то ли для большей скрытности, то ли из-за низкой популярности у немногочисленных пользователей.

Подпишитесь на новости

Сервер ещё поработает: 57% компаний учатся выжимать все из старого железа

Купить серверов с запасом и забыть о дефиците мощностей — всё более дорогое удовольствие. Согласно исследованию «ИТ-инфраструктура» и Orion soft, средняя стоимость поставленного сервера в России выросла с 632 тыс. рублей в 2022 году до 1,95 млн в 2025-м. Плюс 209% — железо уверенно освоило рост.

Авторы опросили технологических руководителей 120 компаний с выручкой от 2 млрд рублей, провели 14 глубинных интервью и изучили более 3 тыс. открытых тендеров.

Главный вывод: на горизонте 2026–2028 годов бизнес смещает внимание с закупки новых мощностей на эффективность уже имеющихся.


Для 46% опрошенных основная стратегия — максимально использовать существующий парк оборудования. Ещё 26% делают ставку на более жёсткий отбор ИТ-проектов: некоторым инициативам вместо сервера достанется предложение подождать.


Продлевать жизнь технике тоже стало популярнее: 57% компаний увеличивают срок её эксплуатации в собственном контуре, в среднем на два-три года. Сервер ещё послужит, особенно если посмотреть на ценник замены.

Но экономить мешает управленческая слепая зона. У 69% организаций нет регулярного аудита загрузки мощностей: проверки проводят ситуативно или очень редко.

Исследование выделяет пять стратегий оптимизации: работа с оборудованием, отбор проектов, изменение инфраструктурных политик, внедрение платформ управления и пересмотр модели получения мощностей.

Следующий шаг авторы видят в автоматизации: перераспределять ресурсы, контролировать потребление и удалять то, что больше не нужно. Прежде чем покупать очередной сервер, придётся разобраться, кто и зачем занял предыдущие.

RSS: Новости на портале Anti-Malware.ru