


Более 100 серверов, распространивших программы-вымогатели, изъяты полицией

Более 100 серверов, распространивших программы-вымогатели, изъяты полицией

Более 100 серверов, распространивших программы-вымогатели, изъяты полицией

В ходе кампании под названием «Операция Эндшпиль», прошедшей с 27 по 29 мая 2024 по всей Европе, правоохранительные органы захватили более 100 серверов по всему миру, которые преступники сдавали в аренду для развёртывания вредоносных программ, таких как IcedID, Bumblebee, Pikabot, Trickbot, SystemBC и Smokeloader.

Стражи порядка выявили восемь злоумышленников, которые были добавлены в список разыскиваемых Европолом, и арестовали четырех мошенников в Армении и Украине.

Эксперты из Bitdefender, Sekoia, Cryptolaemus, Shadowserver, Fox-IT, Team Cymru, Prodaft, Proofpoint, Computest, NFIR, Northwave, HaveIBeenPwned, DIVD и Spamhaus предоставили полиции информацию, которая помогла остановить деятельность преступников.

Говорится, что захваченная инфраструктура содержала более двух тысяч доменов, которые предоставляли незаконные услуги на территории Европы и Северной Америки.

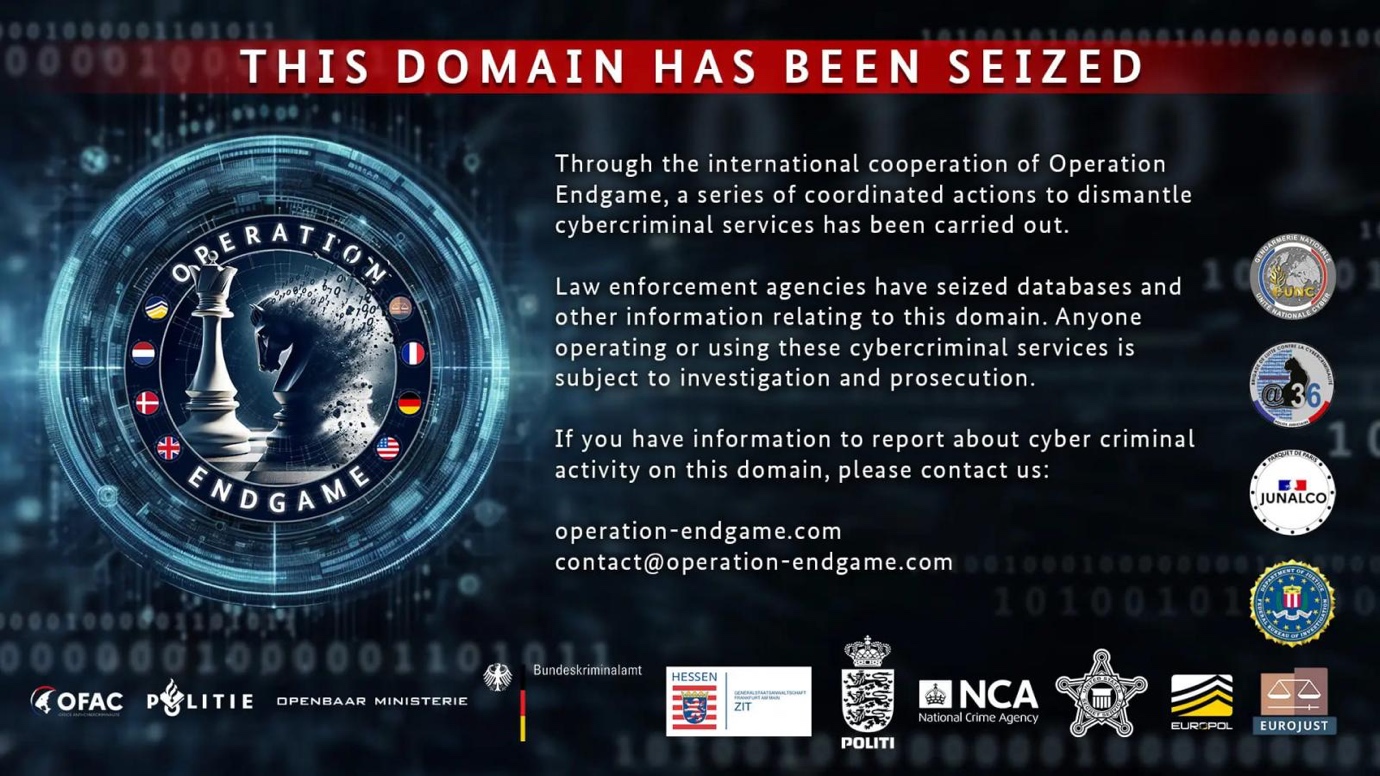
Баннер об аресте на одном из захваченных доменов 

Источник: Европол


Злоумышленники используют вредоносные программы-дропперы, чтобы доставлять на компьютер или смартфон жертвы другой вредонос. Они рассылают электронные письма или прячут полезную нагрузку в троянских установщиках, которые продвигаются через вредоносную рекламу или торренты. С помощью дропперов киберпреступники получают первоначальный доступ к устройствам. 

В большинстве случаев сами дропперы не имеют зловредных функций, поэтому их трудно обнаружить. Они обфусцируют код и выдают себя за легитимный процесс, располагаясь в памяти.

После того как устройство было скомпрометировано, дропперы внедряют более зловредные пейлоады, такие как программы-вымогатели.  

По заявлению Европола, один из главных подозреваемых заработал не менее 69 миллионов евро в криптовалюте, пока сдавал в аренду инфраструктуру для размещения программ-вымогателей.

Подпишитесь на новости

Голосовые сообщения увеличивают число рабочих ошибок на 30%

Любителям записывать трёхминутный подкаст вместо двух строк текста принесли плохие новости. Голосовые сообщения в рабочих чатах могут увеличивать число ошибок на 30%, а выполнение задач — растягивать на 15-20%.

Такие результаты получили аналитики, изучившие коммуникации в нескольких компаниях, рассказала «Газете.Ru» директор сервиса корпоративной безопасности Карина Остроносова.

Специалисты сравнивали скорость реакции сотрудников на разные форматы и сопоставляли частоту аудиосообщений с продуктивностью команд.

Главная проблема голосовых — низкая плотность информации. Текст можно быстро просмотреть, выцепить дату, сумму и поручение. Аудиозапись приходится слушать последовательно, даже если её автор первые сорок секунд вспоминает, зачем вообще нажал кнопку микрофона.

По оценке аналитиков, обработка одной голосовой записи занимает в два-три раза больше времени, чем чтение аналогичного текста. Десять накопившихся аудиосообщений съедают 10-15 минут только на первичное знакомство. Выписать из них задачи, сроки и ответственных — уже отдельный квест.

В открытом офисе, транспорте или на встрече включить запись без наушников не всегда возможно. Сообщение отправляется в цифровой долгий ящик, ответ откладывается, а к вечеру вместо одной задачи сотрудник получает коллекцию непрослушанных монологов.

Ещё одна боль — поиск. Нужную цифру или фамилию нельзя мгновенно найти по ключевому слову: приходится снова гонять запись и ловить важный фрагмент на слух. По словам эксперта, на переслушивание старых аудиосообщений сотрудники могут тратить до 20% рабочего времени.

Впрочем, детали выборки и методика исследования в публикации не раскрыты, поэтому распространять цифры на все компании подряд рано. Но практический вывод уже можно сделать: голосовое удобно отправителю, а расплачивается временем обычно получатель. Если поручение важное, лучше написать его текстом. Особенно дедлайн. Особенно сумму.

RSS: Новости на портале Anti-Malware.ru