


Более 100 серверов, распространивших программы-вымогатели, изъяты полицией

Более 100 серверов, распространивших программы-вымогатели, изъяты полицией

Более 100 серверов, распространивших программы-вымогатели, изъяты полицией

В ходе кампании под названием «Операция Эндшпиль», прошедшей с 27 по 29 мая 2024 по всей Европе, правоохранительные органы захватили более 100 серверов по всему миру, которые преступники сдавали в аренду для развёртывания вредоносных программ, таких как IcedID, Bumblebee, Pikabot, Trickbot, SystemBC и Smokeloader.

Стражи порядка выявили восемь злоумышленников, которые были добавлены в список разыскиваемых Европолом, и арестовали четырех мошенников в Армении и Украине.

Эксперты из Bitdefender, Sekoia, Cryptolaemus, Shadowserver, Fox-IT, Team Cymru, Prodaft, Proofpoint, Computest, NFIR, Northwave, HaveIBeenPwned, DIVD и Spamhaus предоставили полиции информацию, которая помогла остановить деятельность преступников.

Говорится, что захваченная инфраструктура содержала более двух тысяч доменов, которые предоставляли незаконные услуги на территории Европы и Северной Америки.

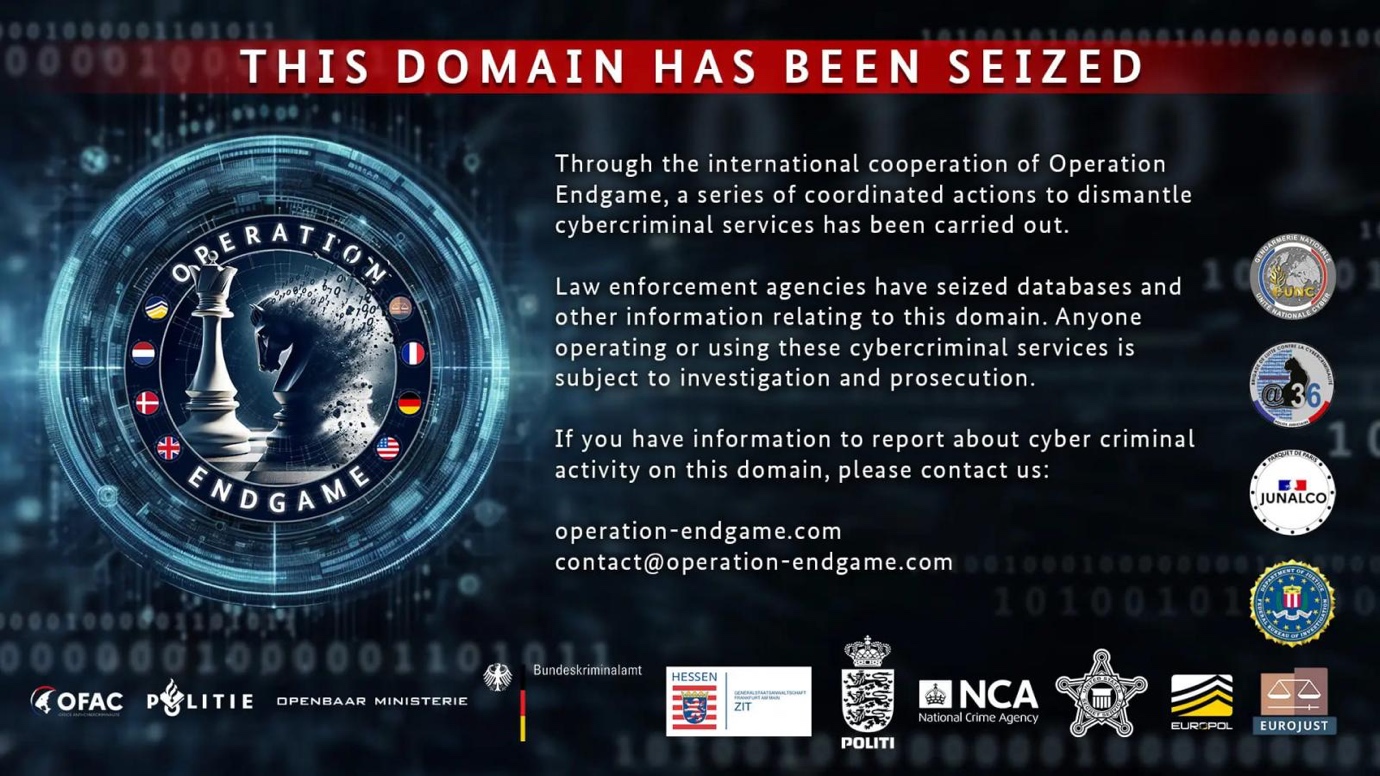
Баннер об аресте на одном из захваченных доменов 

Источник: Европол


Злоумышленники используют вредоносные программы-дропперы, чтобы доставлять на компьютер или смартфон жертвы другой вредонос. Они рассылают электронные письма или прячут полезную нагрузку в троянских установщиках, которые продвигаются через вредоносную рекламу или торренты. С помощью дропперов киберпреступники получают первоначальный доступ к устройствам. 

В большинстве случаев сами дропперы не имеют зловредных функций, поэтому их трудно обнаружить. Они обфусцируют код и выдают себя за легитимный процесс, располагаясь в памяти.

После того как устройство было скомпрометировано, дропперы внедряют более зловредные пейлоады, такие как программы-вымогатели.  

По заявлению Европола, один из главных подозреваемых заработал не менее 69 миллионов евро в криптовалюте, пока сдавал в аренду инфраструктуру для размещения программ-вымогателей.

Подпишитесь на новости

Обновление Windows 11 начало выбрасывать игроков из Battlefield 6

Необязательное обновление KB5124010 для Windows 11 может создавать серьёзные проблемы любителям игр. Пользователи Reddit и Steam жалуются на внезапные вылеты Battlefield 6, Battlefield 2042 и других проектов после установки патча.

Microsoft выпустила KB5124010 в начале сентября для участников программы Windows Insider с версиями Windows 11 24H2 и 25H2, а позднее распространила его как необязательное обновление, не связанное с безопасностью.

Судя по сообщениям игроков на Reddit, Battlefield 6 закрывается через 15-30 секунд или несколько минут после запуска (зачастую молча, без кода ошибки).

Переустановка игры, проверка DirectX и попытки починить античит результата не дали. А вот удаление KB5124010 в ряде случаев моментально вернуло всё в рабочее состояние.

Под подозрение попал конфликт обновления с античитерскими системами. Battlefield 6 и Battlefield 2042 используют Javelin от Electronic Arts, однако похожие сбои отмечены и в проектах с Easy Anti-Cheat.

В частности, игроки Wardogs сообщают об ошибке WD-L020-95bc94d86a0d и невозможности запустить игру после установки патча.

Жалобы поступают от владельцев разных конфигураций, поэтому свалить всё на конкретную видеокарту или процессор пока не получается. При этом Microsoft официально не подтвердила связь с античитами, а выводы основаны на пользовательских наблюдениях.

Тем, кто столкнулся со сбоями, временно помогает удаление KB5124010. Но обновление необязательное, так что любителям Battlefield разумнее пока пройти мимо него.

RSS: Новости на портале Anti-Malware.ru