


Утечка базы ПДн Ticketmaster: быль или пиар-ход экс-админа BreachForums?

Утечка базы ПДн Ticketmaster: быль или пиар-ход экс-админа BreachForums?

Утечка базы ПДн Ticketmaster: быль или пиар-ход экс-админа BreachForums?

Эксперты DLBI изучили фрагмент базы данных, якобы украденной у Ticketmaster, и удостоверились, что записи содержат персональные и платежные данные. Насколько они верны и актуальны, неизвестно, проверок, видимо, не проводилось.

Напомним, два дня назад на захваченном ФБР сайте BreachForums волшебным образом появилось объявление о продаже данных пользователей сервиса Ticketmaster. Автор постинга (ShinyHunters) предлагал купить базу объемом 1,3 Тбайт целиком за $500 тысяч.

По его словам, дамп содержит 560 млн записей о заказе билетов на различные мероприятия, с указанием имени покупателя, имейл, телефона, неполного номера платежной карты и срока ее действия.

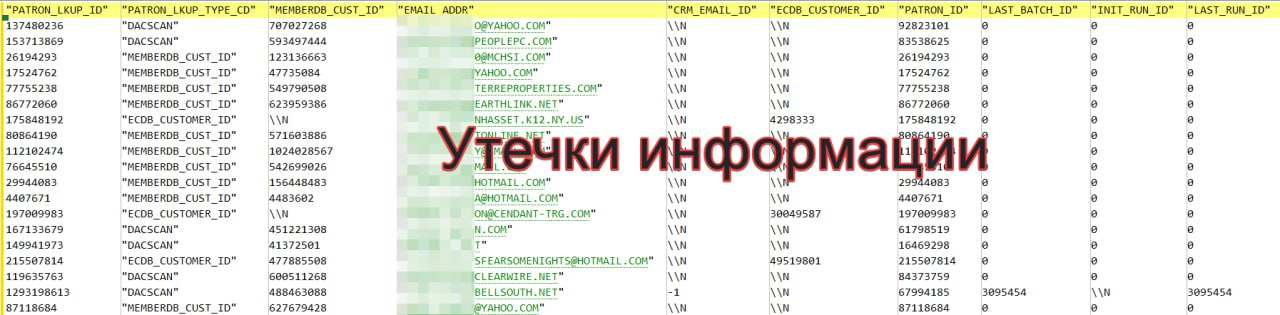
Фрагмент, опубликованный в телеграм-канале DLBI «Утечки информации», действительно содержит такие сведения:


Владельцу сайта DataBreaches.net (агрегатор информации об утечках) удалось побеседовать с продавцом, и тот поведал, что пытался связаться с Ticketmaster перед тем как выставить базу данных на продажу, однако его сообщение даже не было прочитано.

Официального заявления Ticketmaster или материнской компании Live Nation по этому поводу пока нет, на запросы журналистов о комментарии они не отвечают.

Возродить теневой маркетплейс BreachForums после очередного разгрома пытается не только его бывший админ ShinyHunters, но и один очень деятельный пользователь. Конкурент уже подготовил почву для переселения сообщества и активно рекламирует свою площадку.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru