


Security Vision и ГК Солар будут развивать экспортный потенциал ИБ‑решений

Security Vision и ГК Солар будут развивать экспортный потенциал ИБ‑решений

Security Vision и ГК Солар будут развивать экспортный потенциал ИБ‑решений

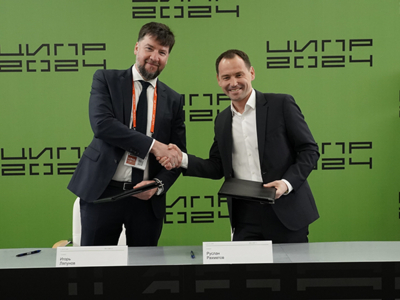
Security Vision и ГК «Солар», договорились о стратегическом партнерстве. Его цель — совместная работа над увеличением экспортного потенциала компаний и продвижение на международные рынки комплексных решений на базе собственных технологий.

В условиях возросшего числа кибератак и одновременного ухода с рынка большинства зарубежных вендоров, российские производители смогли в кратчайшие сроки нарастить экспертизу и уже представили целый ряд высококлассных и современных решений, способных заменить иностранные продукты и конкурировать с ними не только в России, но и за ее пределами. Партнерство и взаимодействие лидеров ИБотрасли может открыть новые возможности для экспорта российских инноваций и привести к усилению их присутствия на мировом рынке.

Соглашение о сотрудничестве было подписано Игорем Ляпуновым, генеральным директором ГК «Солар», и Русланом Рахметовым, генеральным директором Security Vision, в ходе конференции «Цифровая Индустрия Промышленной России 2024» в Нижнем Новгороде, посвященной актуальным вопросам цифровой экономики.

Соглашение подразумевает совместную исследовательскую и аналитическую работу для изучения зарубежных рынков, спроса и востребованности решений. Это включает идентификацию барьеров и ограничений внешнеторговой деятельности, в частности конъюнктурные риски и способы их нивелировать. Результатом работы станут предложения в области государственного регулирования экспортной деятельности. Формат взаимодействия стороны сформулировали как научно-технологический альянс.

«Престиж российских киберзащитников в мире значительно вырос за последние несколько лет, когда под натиском агрессивных атак все системы продолжили функционировать, критических сбоев и последствий удалось избежать. Мы видим высокий интерес к нашим практикам безопасности, которые показали свою эффективность в непростых условиях. Чтобы обратить этот интерес в коммерческий и расширить присутствие отечественных технологий на международных рынках дружественных стран, недостаточно просто делать хорошие продукты и сервисы — нужно преодолеть ряд внутренних и внешних препятствий, провести аналитическую работу, а главное, объединить усилия и ресурсы. Мы очень рады заручиться поддержкой Security Vision и вместе строим большие планы», — прокомментировал Игорь Ляпунов, генеральный директор ГК «Солар».

«Чтобы успешно экспортировать российские решения на перспективные для нас рынки, важно обеспечить технологическую связанность продуктов кибербезопасности и создать комплексные предложения, учитывающие особенности международного спроса. Партнерство с ГК «Солар» даст нам возможность исследовать рынки, предлагать комплексное и связное решение по центру кибербезопасности, делать выводы и разрабатывать лучшие практики, которые мы будем рады предложить российской отрасли кибербезопасности в интересах ее развития, а также экономики всей страны», — рассказал о целях соглашения генеральный директор Security Vision Руслан Рахметов.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru