


Кибервымогатели заманивают Windows-админов рекламой PuTTy, WinSCP

Кибервымогатели заманивают Windows-админов рекламой PuTTy, WinSCP

Кибервымогатели заманивают Windows-админов рекламой PuTTy, WinSCP

Группа кибервымогателей атакует системных администраторов, управляющих компьютерами на Windows. В качестве приманки злоумышленники размещают рекламу софта Putty и WinSCP в Google.

Утилиты WinSCP и Putty знакомы каждому сисадмину. Первая является SFTP- и FTP-клиентом, а вторая помогает подключаться к серверам по SSH.

Поскольку зачастую администраторы располагают более высокими правами в сетях Windows, киберпреступники выбирают именно их в качестве мишени. Пробив одного из таких админов, атакующий получает возможность передвигаться по сети, красть данные и разворачивать вредоносные программы.

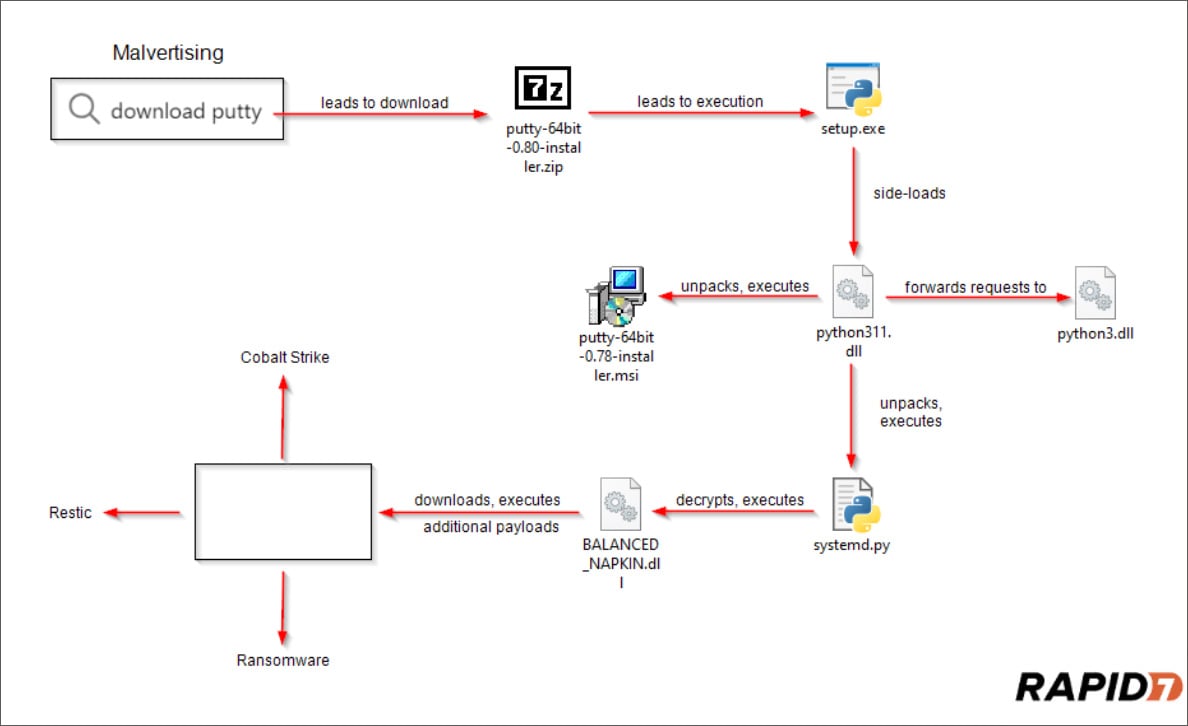
Свежий отчёт от исследователей из компании Rapid7 как раз описывают одну из таких кампаний. Злоумышленники размещают в Google рекламу фейковых сайтов разработчиков Putty и WinSCP, которые должны выводиться по запросу «скачать winscp» или «скачать putty».

В кампании также можно наблюдать классический приём тайпсквоттинга: кибервымогатели используют домены, напоминающие официальные ресурсы (puutty.org, puutty[.]org, wnscp[.]net и vvinscp[.]net).

На упомянутых сайтах присутствуют ссылки, которые либо перенаправляют посетителя на легитимные ресурсы, либо загружают ZIP-архив.


В архиве лежит исполняемый файл Setup.exe — переименованный и вполне безобидный pythonw.exe. Но помимо него, там можно найти вредоносную библиотеку python311.dll.

При запуске pythonw.exe исполняшка пытается подгрузить легитимную библиотеку python311.dll, но вместо неё подхватывается вредоносная. В результате администратор получает в систему тулкит Sliver (на днях рассказывали про macOS-версию этого вредоноса).

Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru