


Кибервымогатели заманивают Windows-админов рекламой PuTTy, WinSCP

Кибервымогатели заманивают Windows-админов рекламой PuTTy, WinSCP

Кибервымогатели заманивают Windows-админов рекламой PuTTy, WinSCP

Группа кибервымогателей атакует системных администраторов, управляющих компьютерами на Windows. В качестве приманки злоумышленники размещают рекламу софта Putty и WinSCP в Google.

Утилиты WinSCP и Putty знакомы каждому сисадмину. Первая является SFTP- и FTP-клиентом, а вторая помогает подключаться к серверам по SSH.

Поскольку зачастую администраторы располагают более высокими правами в сетях Windows, киберпреступники выбирают именно их в качестве мишени. Пробив одного из таких админов, атакующий получает возможность передвигаться по сети, красть данные и разворачивать вредоносные программы.

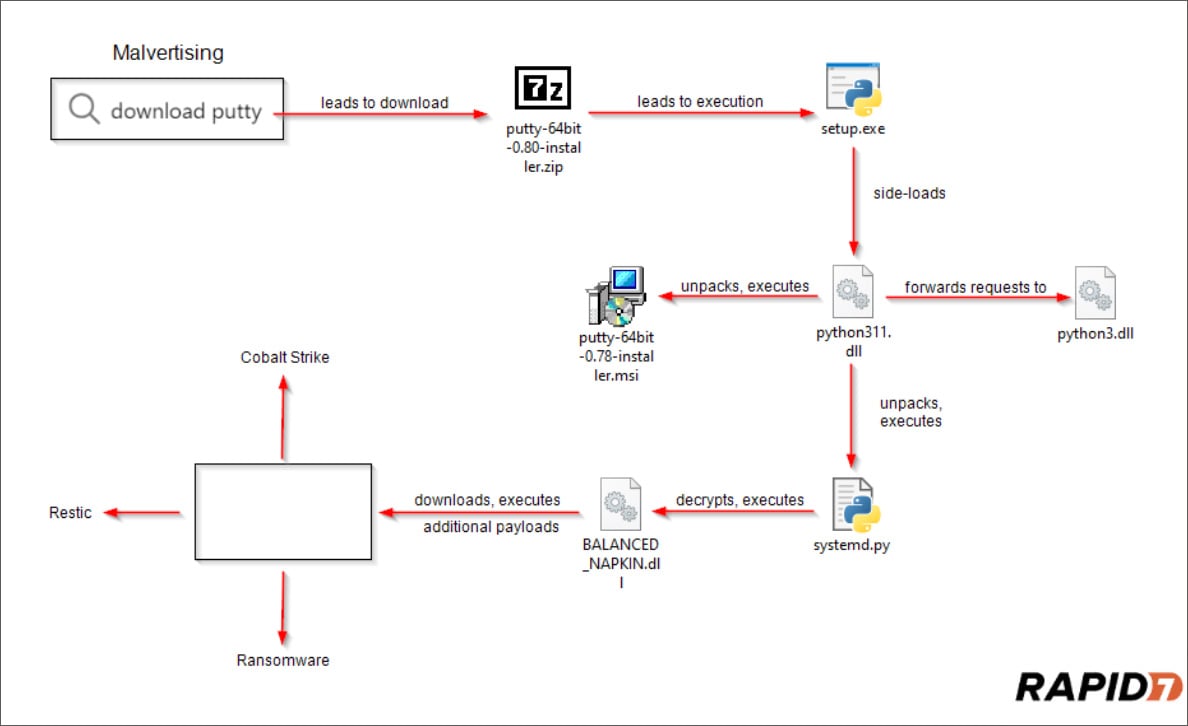
Свежий отчёт от исследователей из компании Rapid7 как раз описывают одну из таких кампаний. Злоумышленники размещают в Google рекламу фейковых сайтов разработчиков Putty и WinSCP, которые должны выводиться по запросу «скачать winscp» или «скачать putty».

В кампании также можно наблюдать классический приём тайпсквоттинга: кибервымогатели используют домены, напоминающие официальные ресурсы (puutty.org, puutty[.]org, wnscp[.]net и vvinscp[.]net).

На упомянутых сайтах присутствуют ссылки, которые либо перенаправляют посетителя на легитимные ресурсы, либо загружают ZIP-архив.


В архиве лежит исполняемый файл Setup.exe — переименованный и вполне безобидный pythonw.exe. Но помимо него, там можно найти вредоносную библиотеку python311.dll.

При запуске pythonw.exe исполняшка пытается подгрузить легитимную библиотеку python311.dll, но вместо неё подхватывается вредоносная. В результате администратор получает в систему тулкит Sliver (на днях рассказывали про macOS-версию этого вредоноса).

Подпишитесь на новости

Сервер ещё поработает: 57% компаний учатся выжимать все из старого железа

Купить серверов с запасом и забыть о дефиците мощностей — всё более дорогое удовольствие. Согласно исследованию «ИТ-инфраструктура» и Orion soft, средняя стоимость поставленного сервера в России выросла с 632 тыс. рублей в 2022 году до 1,95 млн в 2025-м. Плюс 209% — железо уверенно освоило рост.

Авторы опросили технологических руководителей 120 компаний с выручкой от 2 млрд рублей, провели 14 глубинных интервью и изучили более 3 тыс. открытых тендеров.

Главный вывод: на горизонте 2026–2028 годов бизнес смещает внимание с закупки новых мощностей на эффективность уже имеющихся.


Для 46% опрошенных основная стратегия — максимально использовать существующий парк оборудования. Ещё 26% делают ставку на более жёсткий отбор ИТ-проектов: некоторым инициативам вместо сервера достанется предложение подождать.


Продлевать жизнь технике тоже стало популярнее: 57% компаний увеличивают срок её эксплуатации в собственном контуре, в среднем на два-три года. Сервер ещё послужит, особенно если посмотреть на ценник замены.

Но экономить мешает управленческая слепая зона. У 69% организаций нет регулярного аудита загрузки мощностей: проверки проводят ситуативно или очень редко.

Исследование выделяет пять стратегий оптимизации: работа с оборудованием, отбор проектов, изменение инфраструктурных политик, внедрение платформ управления и пересмотр модели получения мощностей.

Следующий шаг авторы видят в автоматизации: перераспределять ресурсы, контролировать потребление и удалять то, что больше не нужно. Прежде чем покупать очередной сервер, придётся разобраться, кто и зачем занял предыдущие.

RSS: Новости на портале Anti-Malware.ru