


ФБР вновь закрыло теневой маркетплейс BreachForums

ФБР вновь закрыло теневой маркетплейс BreachForums

ФБР вновь закрыло теневой маркетплейс BreachForums

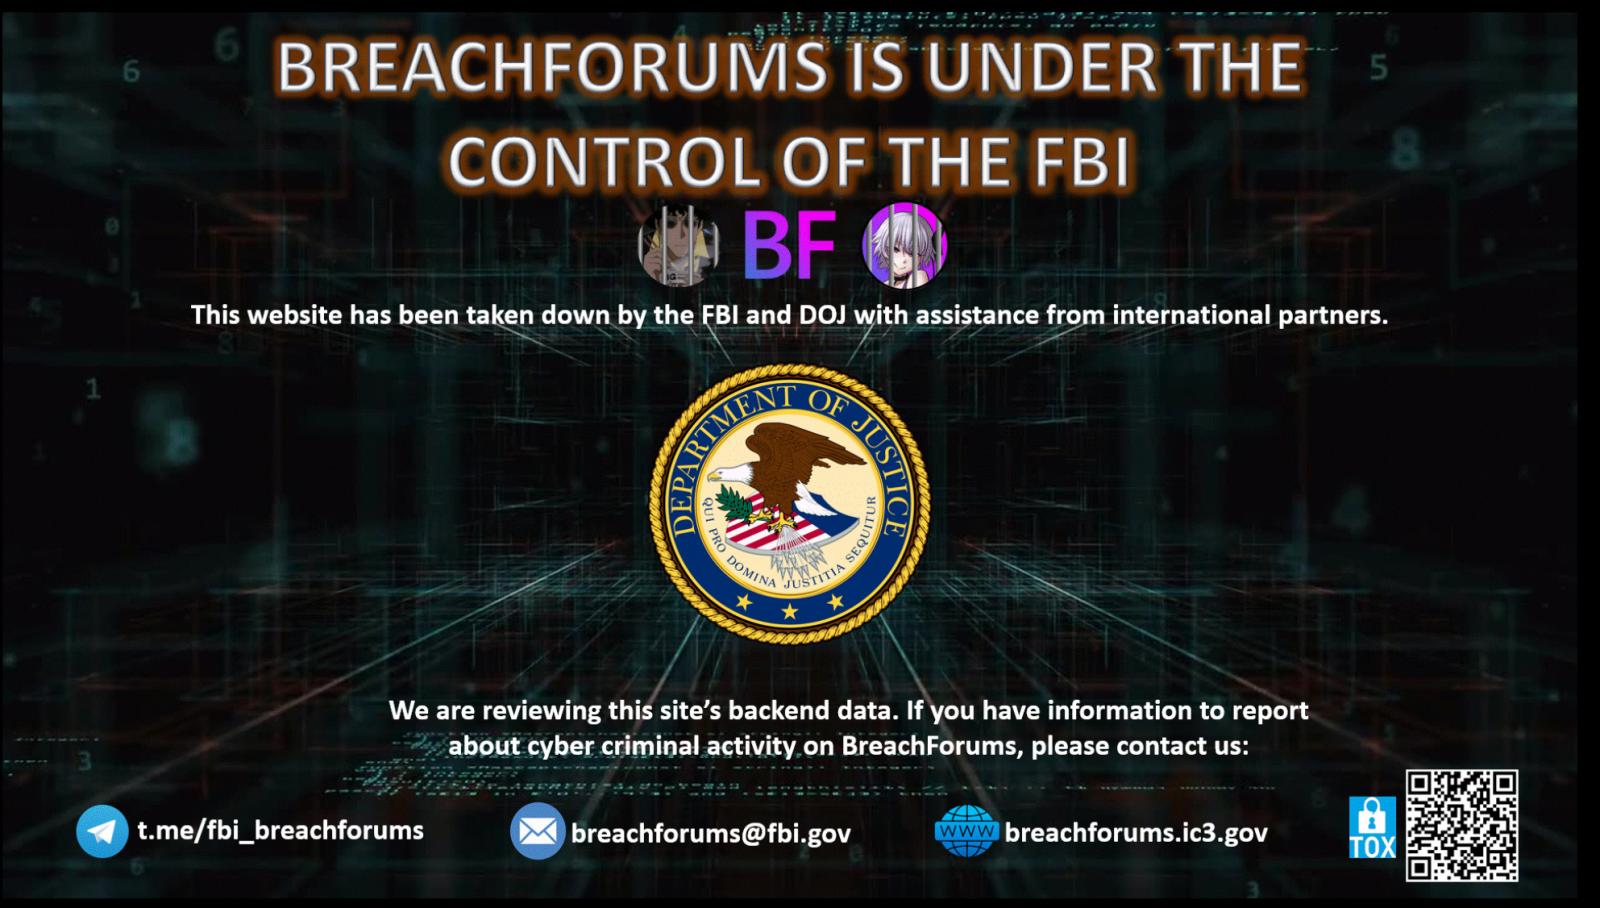
ФБР при поддержке Минюста США и зарубежных коллег захватило контроль над новым сайтом BreachForums и получило доступ к бэкенду. На старт-странице площадки, торговавшей крадеными данными, теперь красуется соответствующая заставка.

Заблокированы официальный телеграм-канал BreachForums и личный канал одного из админов (Baphomet). В оба отправлено сообщение о случившемся с призывом оказать помощь в расследовании преступной деятельности и контактами для передачи релевантной информации.

С той же целью создан специальный поддомен ic3.gov (портала ФБР, на котором ведется прием жалоб в отношении киберпреступлений) с формой для информаторов. Судя по приведенным там пояснениям, доступ к BreachForums закрыт со всех родственных сайтов в других TLD-доменах (кроме основного .st, перечислены .cx, .is и .vc).

Первая версия сайта BreachForums заработала два года назад. Ее создал один из активных пользователей (Pompompurin) аналогичной площадки RaidForums вскоре после ее разгрома правоохраной.

Новый маркетплейс быстро набрал популярность в криминальных кругах, но просуществовал меньше года: его тоже закрыли блюстители правопорядка, а сам Pompompurin попал под арест.

Чтобы не оставлять разросшееся сообщество без пристанища, другой админ BreachForums, Baphomet, объединившись с продавцами краденого ShinyHunters, запустил новый сайт под тем же именем. Не исключено, что повторную разгромную акцию ФБР спровоцировал взлом веб-платформы Европола — EPE; автор дерзкого нападения утверждает, что украл множество секретных данных.

Подпишитесь на новости

Opera научила бесплатный VPN включаться при подключении к публичному Wi-Fi

Opera решила избавить пользователей от опасного ритуала: подключиться к Wi-Fi в аэропорту, открыть банк, почту и рабочие документы, а вспомнить о VPN уже потом. В десктопной версии браузера встроенная защита теперь может автоматически активироваться при обнаружении публичной или незащищённой беспроводной сети.

Как сообщили разработчики, функция начала распространяться среди пользователей во Франции и США. Другие регионы компания обещает подключить позднее.

Автоматика отключена по умолчанию, Opera всё-таки не стала решать за пользователя, когда ему пора шифроваться. Включить её можно в настройках по пути Настройки → VPN → Всегда использовать VPN в общедоступных сетях Wi-Fi. После этого браузер будет сам распознавать публичные сети и направлять свой трафик через VPN.


Здесь есть важный нюанс: речь идёт именно о браузерном VPN. Он защищает данные, проходящие через Opera, но не трафик других приложений на компьютере. Мессенджеры, игровые клиенты и прочий цифровой зоопарк остаются предоставлены сами себе.

Встроенный VPN появился в Opera ещё в 2016 году. Для его использования не нужна учётная запись, компания не ограничивает объём трафика и не просит денег.

Opera также заявляет, что сервис не хранит журналы активности пользователей: соблюдение политики no-logs в 2024 году проверяла Deloitte, а безопасность программного кода ранее тестировала Cure53.

По данным We Are Social, VPN хотя бы иногда используют только 23% интернет-пользователей старше 16 лет.

RSS: Новости на портале Anti-Malware.ru