


Число подключений к Tor-релеям из РФ за год снизилось более чем в 2 раза

Число подключений к Tor-релеям из РФ за год снизилось более чем в 2 раза

Число подключений к Tor-релеям из РФ за год снизилось более чем в 2 раза

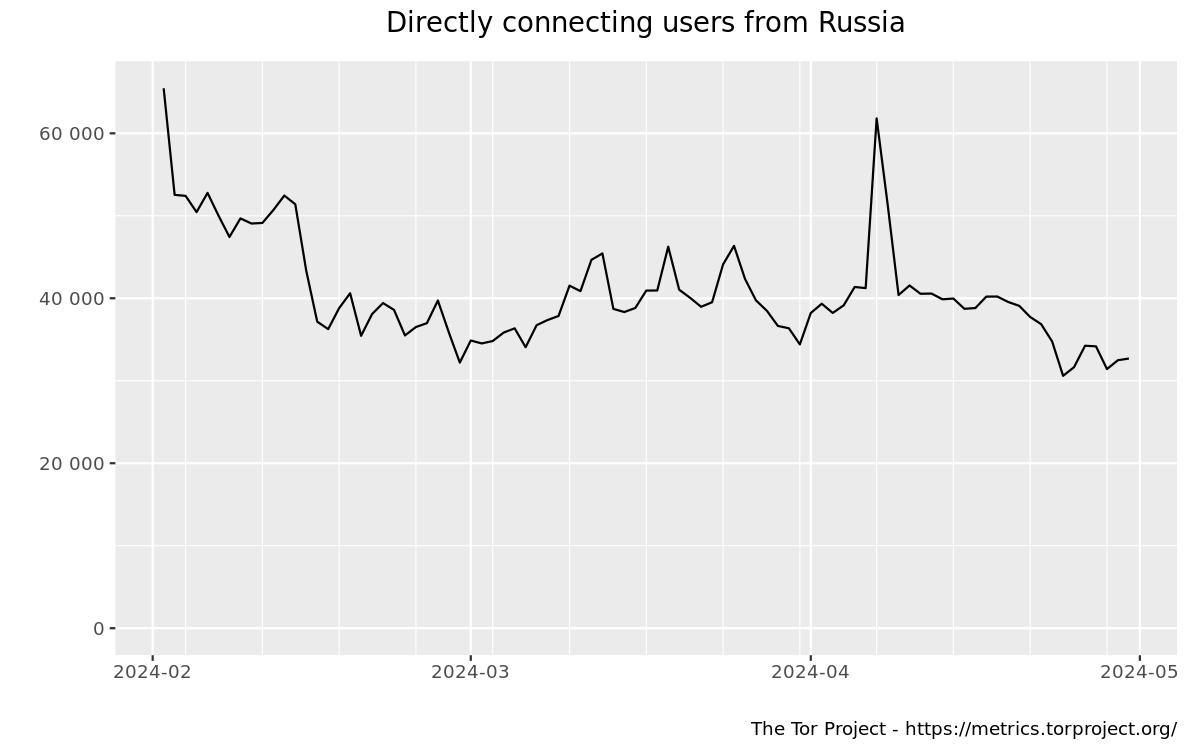
Судя по данным о посещаемости Tor, с апреля 2023 года число пользователей даркнета в России сократилось более чем в два раза. Причиной тому блокировки Роскомнадзора, отъезд части юзеров за рубеж, миграция теневых форумов в Telegram.

Согласно статистике Tor Project, год назад количество прямых подключений россиян к анонимной сети в среднем составляло 100 тыс. в сутки, сейчас этот показатель снизился до 40 тысяч. Использование мостов для доступа к узлам Tor осталось на прежнем уровне — 50 тыс. в сутки.


В ответ на запрос «Известий» о комментарии в Роскомнадзоре заявили, что не отслеживают частные подключения к интернет-ресурсам. Вместе с тем там подтвердили принятие мер по ограничению работы Tor Browser — в рамках своих полномочий по противодействию угрозе обхода блокировок.

Опрошенные репортером ИБ-эксперты назвали другие факторы, который могли сократить российскую аудиторию Tor. Часть пользователей уехала за рубеж, сменив место подачи запросов. Из России также ушли некоторые криптовалютные биржи, что осложнило расчеты в даркнете.

Да и крупные торговые площадки стали постепенно исчезать из теневого интернета благодаря усилиям правоохраны (вспомним судьбу Silk Road, AlphaBay, Hydra). В то же время возросла популярность Telegram, и криминальные элементы начали переселяться туда, создавая каналы для совершения сделок по купле-продаже.

Последние пару лет в мессенджере также активно плодятся публикации хактивистов об утечках, которые по числу просмотров уже затмили даркнет.

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru