


Число подключений к Tor-релеям из РФ за год снизилось более чем в 2 раза

Число подключений к Tor-релеям из РФ за год снизилось более чем в 2 раза

Число подключений к Tor-релеям из РФ за год снизилось более чем в 2 раза

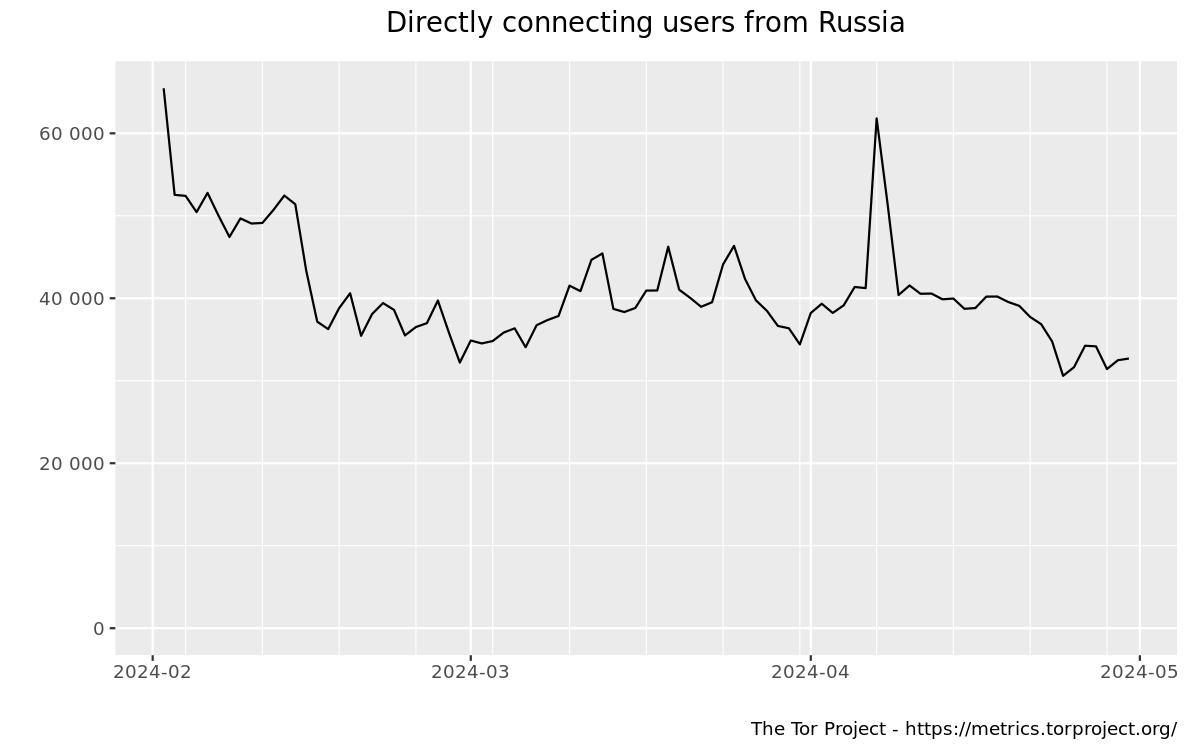
Судя по данным о посещаемости Tor, с апреля 2023 года число пользователей даркнета в России сократилось более чем в два раза. Причиной тому блокировки Роскомнадзора, отъезд части юзеров за рубеж, миграция теневых форумов в Telegram.

Согласно статистике Tor Project, год назад количество прямых подключений россиян к анонимной сети в среднем составляло 100 тыс. в сутки, сейчас этот показатель снизился до 40 тысяч. Использование мостов для доступа к узлам Tor осталось на прежнем уровне — 50 тыс. в сутки.


В ответ на запрос «Известий» о комментарии в Роскомнадзоре заявили, что не отслеживают частные подключения к интернет-ресурсам. Вместе с тем там подтвердили принятие мер по ограничению работы Tor Browser — в рамках своих полномочий по противодействию угрозе обхода блокировок.

Опрошенные репортером ИБ-эксперты назвали другие факторы, который могли сократить российскую аудиторию Tor. Часть пользователей уехала за рубеж, сменив место подачи запросов. Из России также ушли некоторые криптовалютные биржи, что осложнило расчеты в даркнете.

Да и крупные торговые площадки стали постепенно исчезать из теневого интернета благодаря усилиям правоохраны (вспомним судьбу Silk Road, AlphaBay, Hydra). В то же время возросла популярность Telegram, и криминальные элементы начали переселяться туда, создавая каналы для совершения сделок по купле-продаже.

Последние пару лет в мессенджере также активно плодятся публикации хактивистов об утечках, которые по числу просмотров уже затмили даркнет.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru