


Фишеры завлекают пособием на Госуслугах и подсовывают Android-трояна

Фишеры завлекают пособием на Госуслугах и подсовывают Android-трояна

Фишеры завлекают пособием на Госуслугах и подсовывают Android-трояна

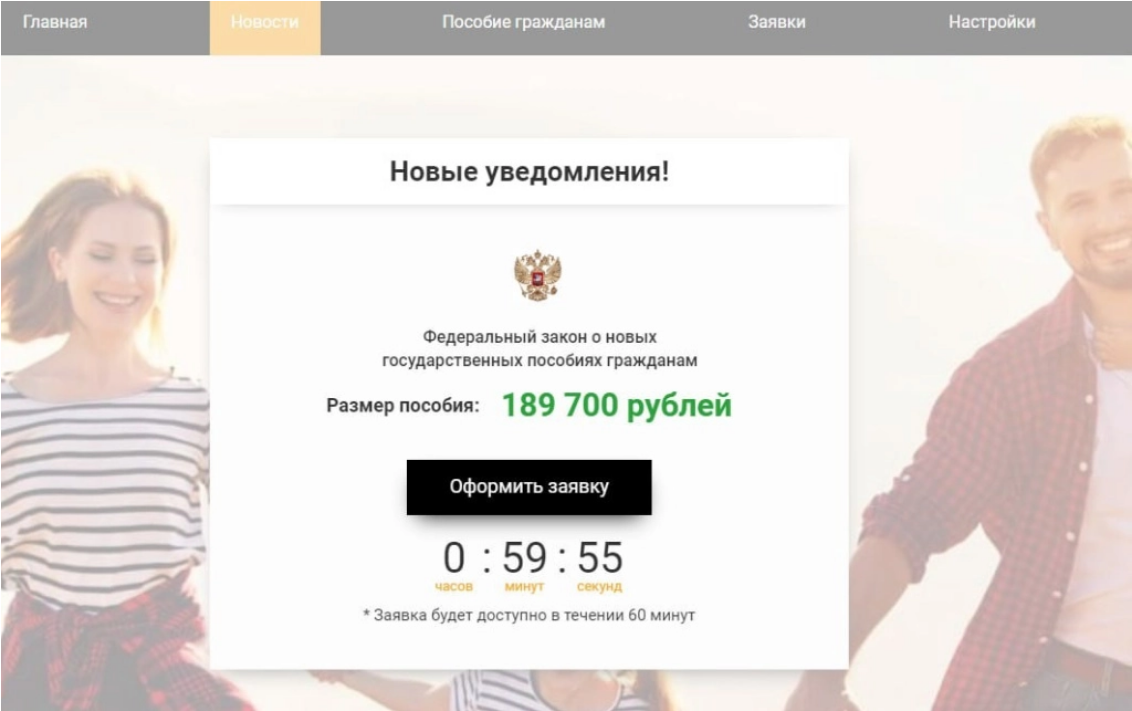
Эксперты ГК «Солар» выявили и заблокировали фейковые сайты Госуслуг, созданные мошенниками для получения доступа к банковским счетам. Россиян приглашают получить новое пособие, оставив свои данные на фишинговой странице и загрузив Android-трояна.

Для привлечения посетителей на стартовый сайт gos-uslugi[.]biz, скорее всего, используются спам-рассылки. Желающих оформить заявку на получение пособия подстегивают сжатыми сроками, что в комбинации с некорректным TLD в имени сайта является верным признаком мошенничества.


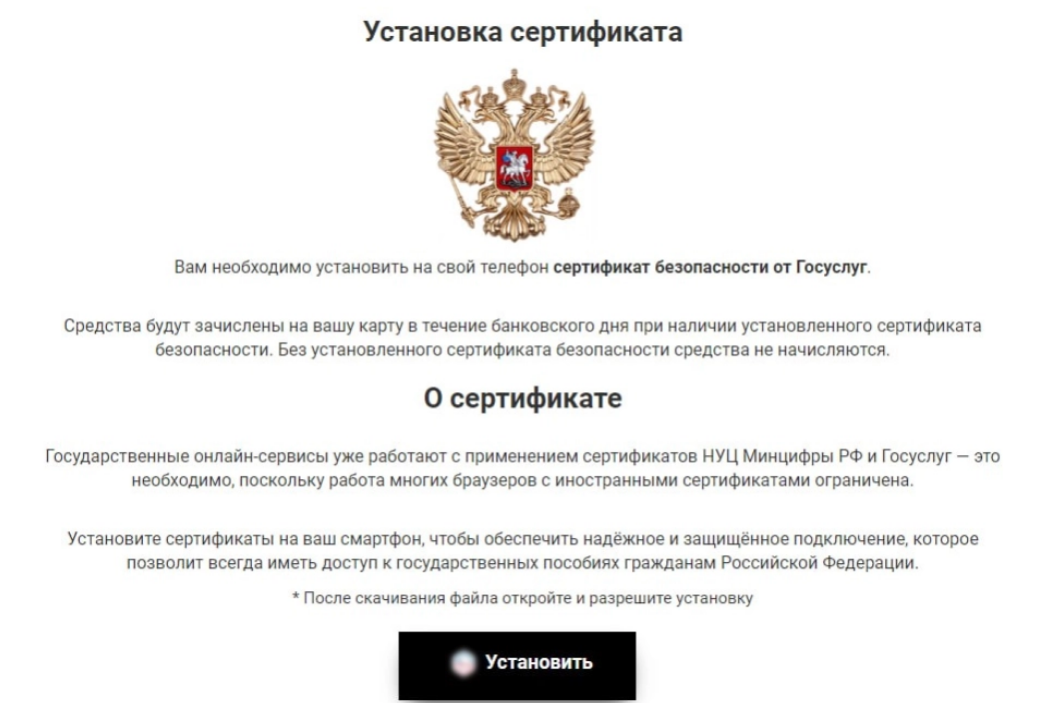
Нажатие кнопки открывает страницу с формой для персональных данных (ФИО, телефон, номер банковской карты). После ввода визитера направляют на другую страницу, где предлагается установить на телефон некий «сертификат безопасности», а на самом деле — SMS-трояна. Заметим, уловка не нова, такое же прикрытие в начале года использовал MetaStealer.

Для верности жертву в заключение еще раз проводят по тому же кругу, но уже в другом домене — n0wpay[.]world (на тот случай, если ввод ПДн и загрузка зловреда по каким-то причинам не состоялись).


Выбор хостинга для Android-трояна, по словам аналитиков, необычен: это украинский сервис Ucoz, а не российский или европейский дата-центр, которым отдают предпочтение фишеры рунета. При запуске вредонос запрашивает разрешение на автозапуск и чтение / отправку СМС.

Работа осуществляется в фоновом режиме, через 10 секунд после старта иконка исчезает из списка приложений. Основные функции ограничены несколькими командами: доступа к СМС, в которых могут содержаться одноразовые коды, вполне достаточно для взлома банковского аккаунта жертвы (персональные данные она уже вручила злоумышленникам).

Установлено, что данная киберкампания была запущена 28 марта; мобильного трояна вначале выдавали за софт для защиты от спама. По состоянию на 24 апреля зловреда детектируют 16 из 65 антивирусов коллекции VirusTotal.

Google построила в Android клетку для ИИ-агентов, но пока она пустует

В Android появился системный механизм, который позволит ИИ-агентам выполнять действия внутри приложений без имитации нажатий по экрану. Доступ защищён специальным разрешением, однако на обычном смартфоне найти соответствующий переключатель пока не получится: технология AppFunctions остаётся экспериментальной, а её интеграция с Gemini доступна лишь избранным тестировщикам.

AppFunctions позволяет разработчикам превратить отдельные возможности приложений в инструменты для агентов.

Например, вместо открытия календаря и блуждания по интерфейсу Gemini сможет напрямую вызвать функцию создания события. Аналогичным образом агент сможет составить плейлист, добавить товары в список покупок или объединить действия нескольких программ.

По смыслу это мобильный аналог MCP: приложение заранее описывает доступные операции, Android регистрирует их, а аутентифицированный агент выбирает и запускает нужную функцию по запросу пользователя. Интерфейс приложения может меняться сколько угодно.


Чтобы обнаруживать и выполнять такие функции, вызывающая программа должна получить системное разрешение EXECUTE_APP_FUNCTIONS. Оно не отображается в обычном меню настроек и предназначено для одобренных агентов и ассистентов. Сам механизм доступен начиная с Android 16.

Но захват смартфонов роботами откладывается. Google прямо помечает AppFunctions как экспериментальную, предупреждает о возможных изменениях API и пока допускает к полному циклу только ограниченное число приложений и системных агентов. Разработчики могут подготовить и протестировать функции, но подключение к Gemini остаётся закрытым и требует участия в программе раннего доступа.

В перспективе такая архитектура должна быть надёжнее агентов, которые управляют телефоном через ADB и просто тыкают по экрану. Заодно Google заранее ограничивает круг программ, способных распоряжаться чужими функциями.

RSS: Новости на портале Anti-Malware.ru