


Android-троян Brokewell ворует данные и отворяет дверь незваным гостям

Android-троян Brokewell ворует данные и отворяет дверь незваным гостям

Android-троян Brokewell ворует данные и отворяет дверь незваным гостям

Анализ нового трояна для Android показал, что это типичный современный банкер, вооруженный всевозможными средствами кражи данных и обеспечения удаленного контроля над устройством. В ThreatFabric находке присвоили имя Brokewell.

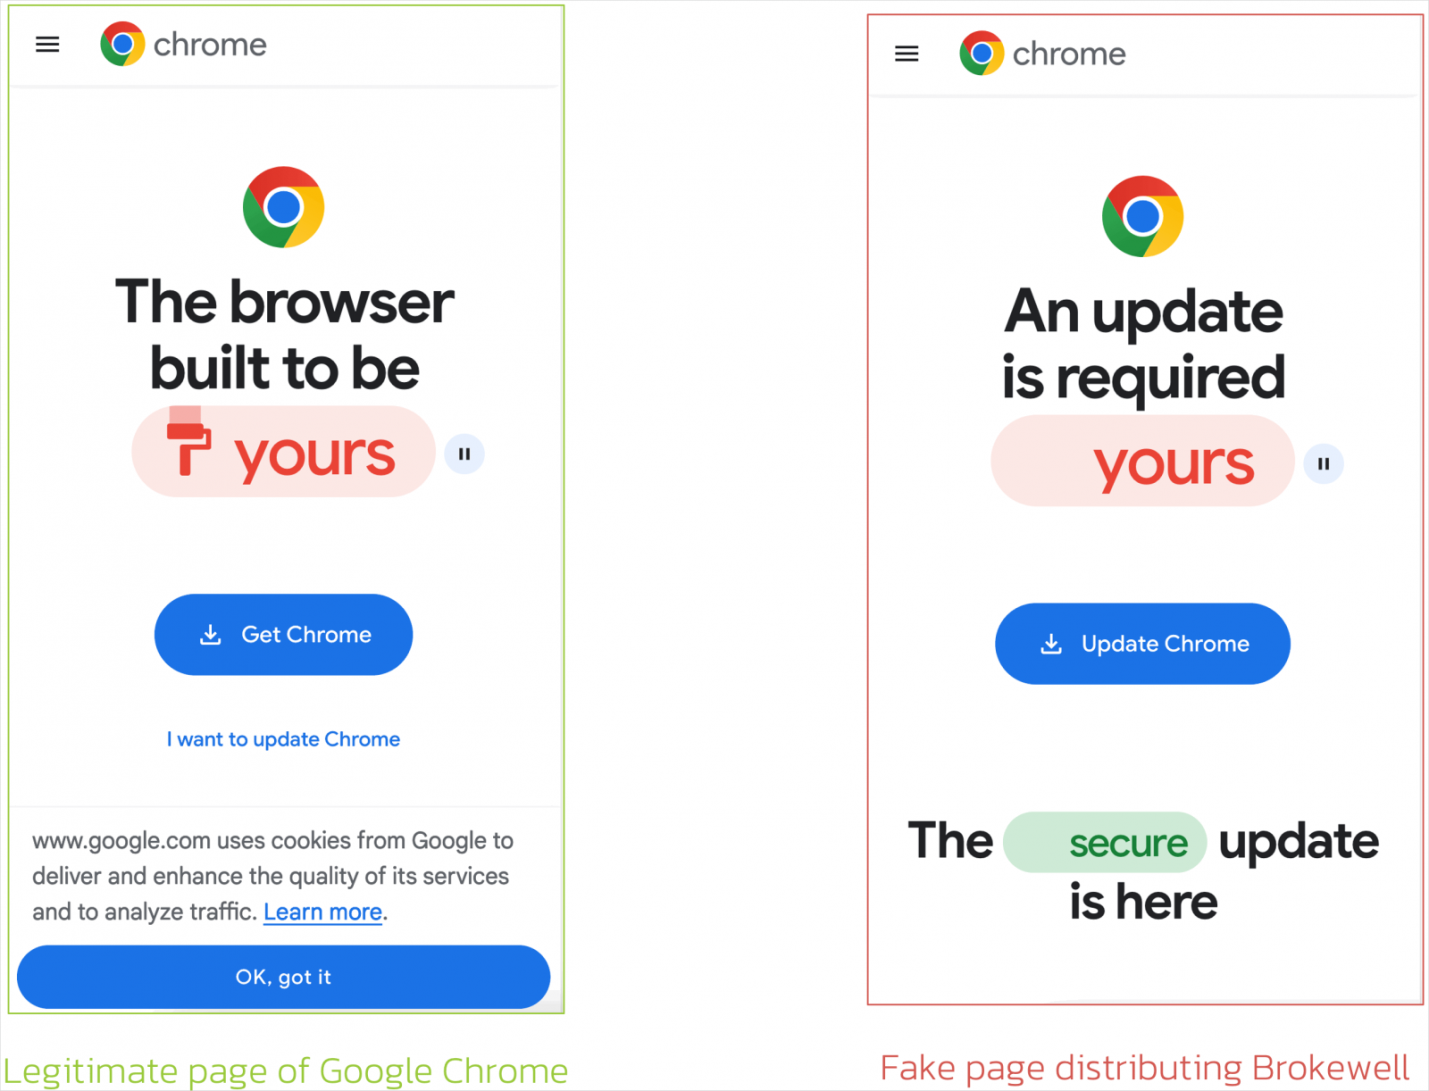
В настоящее время зловред раздается под видом обновления Google Chrome. Поддельная страница браузера похожа на оригинал, но только на первый взгляд; по состоянию на 25 апреля угрозу распознают 20 антивирусов из 66 на VirusTotal.


В ходе исследования были также найдены образцы Brokewell, замаскированные под приложение шведского сервиса Klarna (покупки в рассрочку) и софт для аутентификации ID Austria.

Основные функции трояна связаны с кражей данных и возможностью перехвата контроля над зараженным устройством.

Кража данных и шпионаж:

  • сбор информации об устройстве;
  • определение местоположения;
  • оверлейные атаки (наложение фишинговых окон поверх страниц входа в приложения);
  • перехват сессионных куки с использованием WebView;
  • регистрация событий в рамках взаимодействия жертвы с устройством (нажатия, свайпы, текстовый ввод и т. п.);
  • копирование журнала звонков;
  • прослушка через микрофон.

Выполнение команд оператора:

  • включение экрана;
  • действия в соответствии с жестами (касания, свайпы, прокрутка, клики по элементам экрана);
  • ввод текста в указанные поля;
  • имитация нажатия системных кнопок («Назад», «Домой», «Недавние»);
  • трансляция контента с экрана устройства в реальном времени (скрин-стриминг);
  • имитация вибрации;
  • сброс яркости и громкости до нуля.

Вредоносная программа пока находится в стадии активной разработки. Не исключено, что со временем Brokewell станут продавать на подпольных форумах как услугу (Malware-as-a-Service, MaaS) — подобно похожему Hook и другим многофункциональным зловредам.

Примечательно, что создатель трояна (некто Baron Samedit) пару лет назад торговал инструментами валидации краденых учетных данных. На одном из C2-серверов Brokewell исследователи обнаружили еще одно творение «барона» — Brokewell Android Loader. Загрузчик активно используется с целью обхода ограничений на доступ к AccessibilityService API для сторонних приложений (Restricted Settings, введены Google с выпуском Android 13).

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru