


Эксперты показали результаты брутфорса паролей, зашифрованных Bcrypt

Эксперты показали результаты брутфорса паролей, зашифрованных Bcrypt

Эксперты показали результаты брутфорса паролей, зашифрованных Bcrypt

Компания Hive Systems провела очередное исследование по взлому паролей методом перебора. На этот раз эксперты сосредоточились на алгоритме Bcrypt.

Специализирующаяся на кибербезопасности Hive Systems уже несколько лет тестирует взлом паролей с помощью брутфорс-атак. Всё это время объектом исследования были пароли, зашифрованные с помощью широко используемого алгоритма MD5, хеши которого во многих случаях легко «пробить».

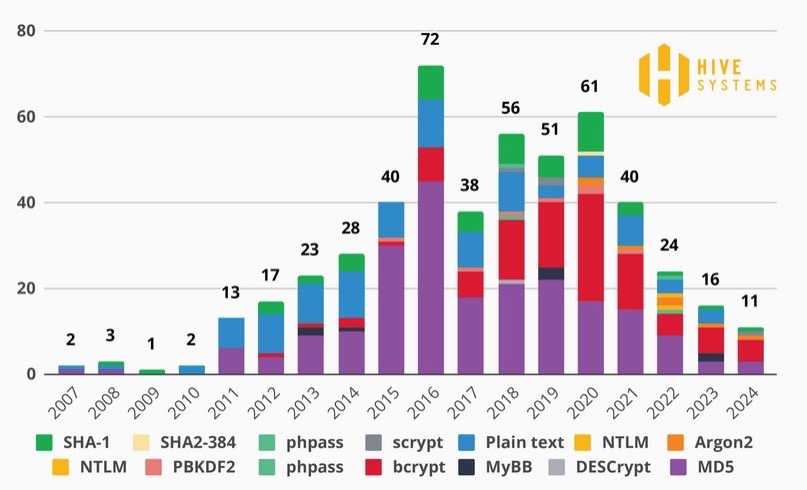
Однако организации все чаще стали обращаться к более безопасным алгоритмам, таким как Bcrypt, который стал самым популярным за последние годы.


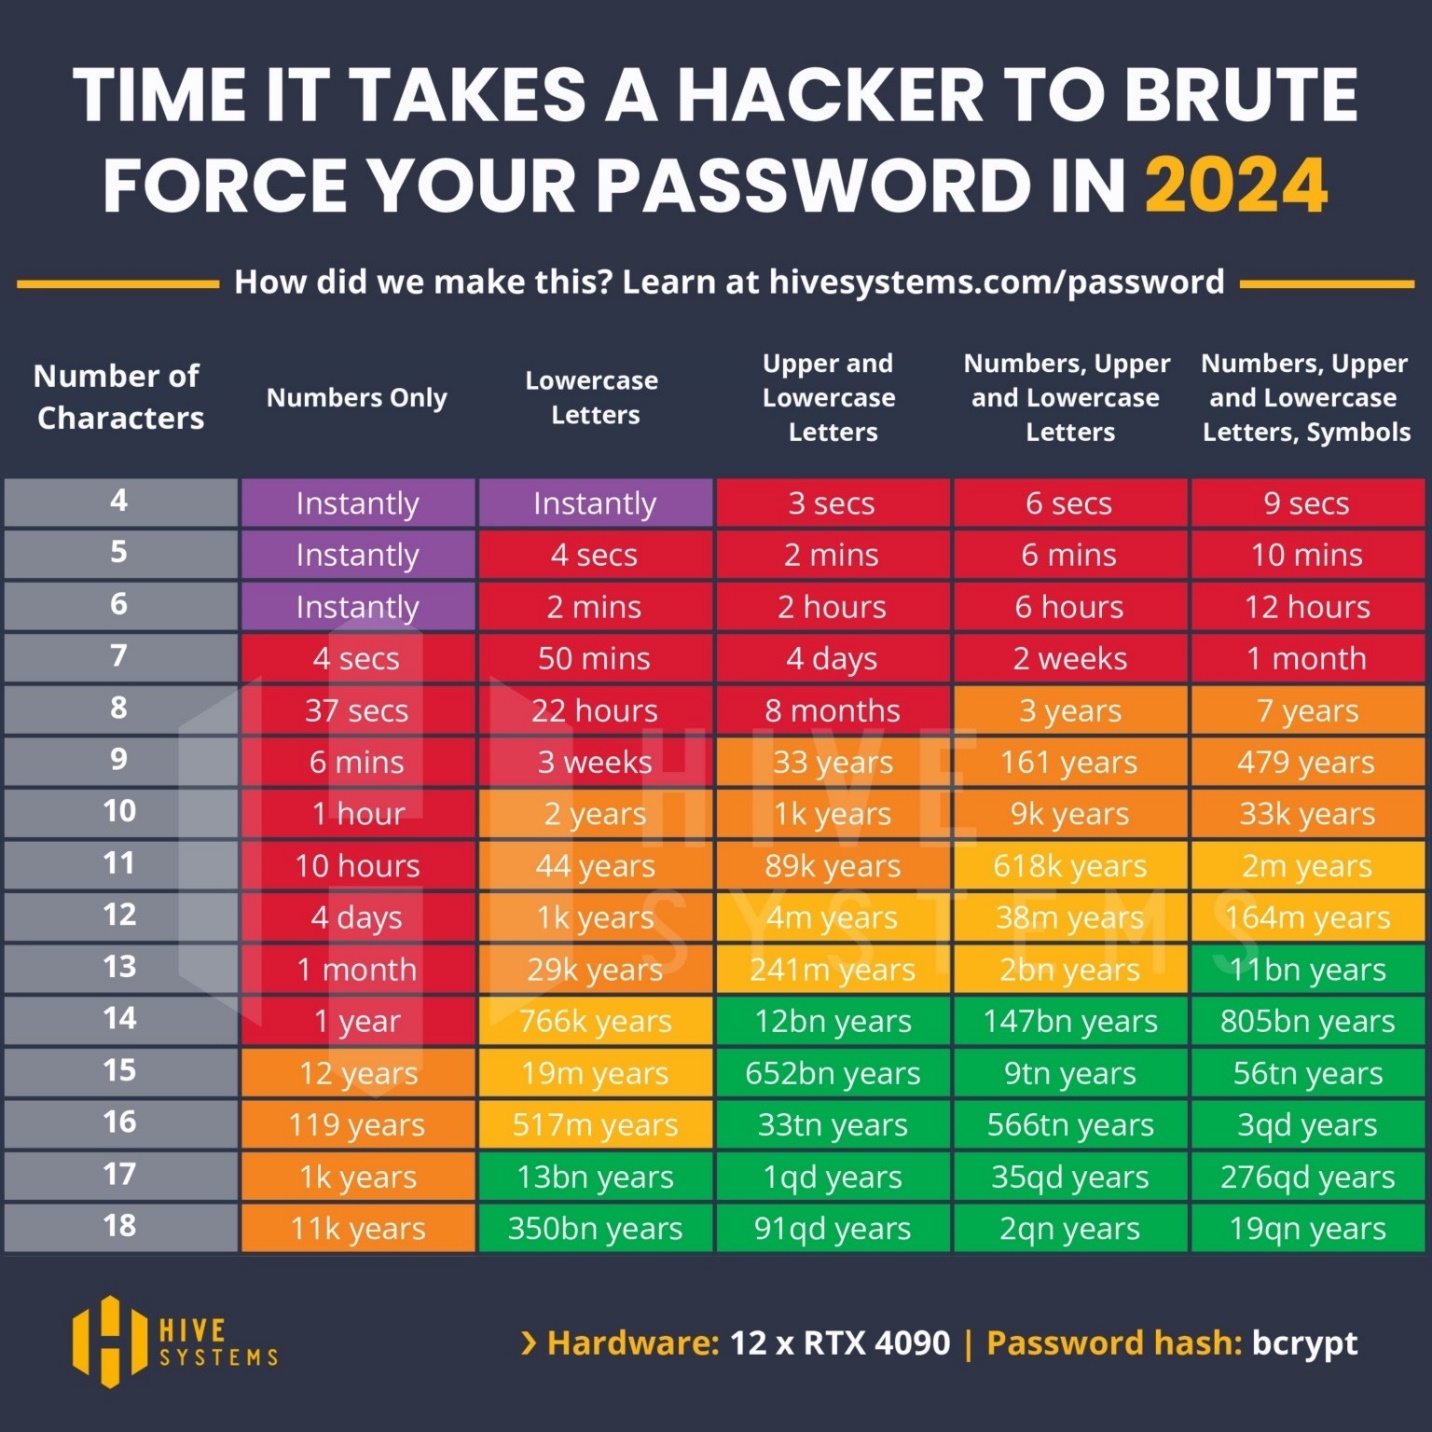
Именно поэтому компания Hive решила сместить фокус и попробовать хеши паролей Bcrypt на зубок, используя десяток графических процессоров NVIDIA GeForce RTX 4090.

Исследования показали, что пароли длинной 7 символов и короче могут быть взломаны в течение нескольких часов. Эти результаты заметно отличаются, ведь в прошлогодних тестах слабые пароли из 11 символов, зашифрованные с помощью MD5, были взломаны мгновенно. Такой же пароль, состоящий из 11 символов, в алгоритме Bcrypt взламывается за 10 часов.

Компания утверждает, что надежные пароли (содержащие цифры, заглавные и строчные буквы, символы) и относительно стойкие пароли (содержащие заглавные и строчные буквы) довольно трудно взломать, если их длина превышает восемь символов. На взлом таких паролей, защищенных Bcrypt, уходят месяцы или годы.

В ходе исследования специалисты получали хеш, связанный со случайно сгенерированным паролем, и пытались его взломать. В Hive отметили, что пароли, сгенерированные неслучайным образом, взламываются гораздо легче и быстрее, поскольку люди достаточно предсказуемы.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru