


Злоумышленники бэкдорили пользователей через апдейты антивируса eScan

Злоумышленники бэкдорили пользователей через апдейты антивируса eScan

Злоумышленники бэкдорили пользователей через апдейты антивируса eScan

На протяжении пяти лет киберпреступники использовали антивирус eScan для заражения пользователей сложной вредоносной программой. Проблема заключалась в том, что eScan доставлял обновления по HTTP.

На интересную киберкампанию обратили внимание специалисты чешского антивирусного гиганта Avast. Как уточнили исследователи, киберпреступники устанавливали в системы жертв сложный бэкдор.

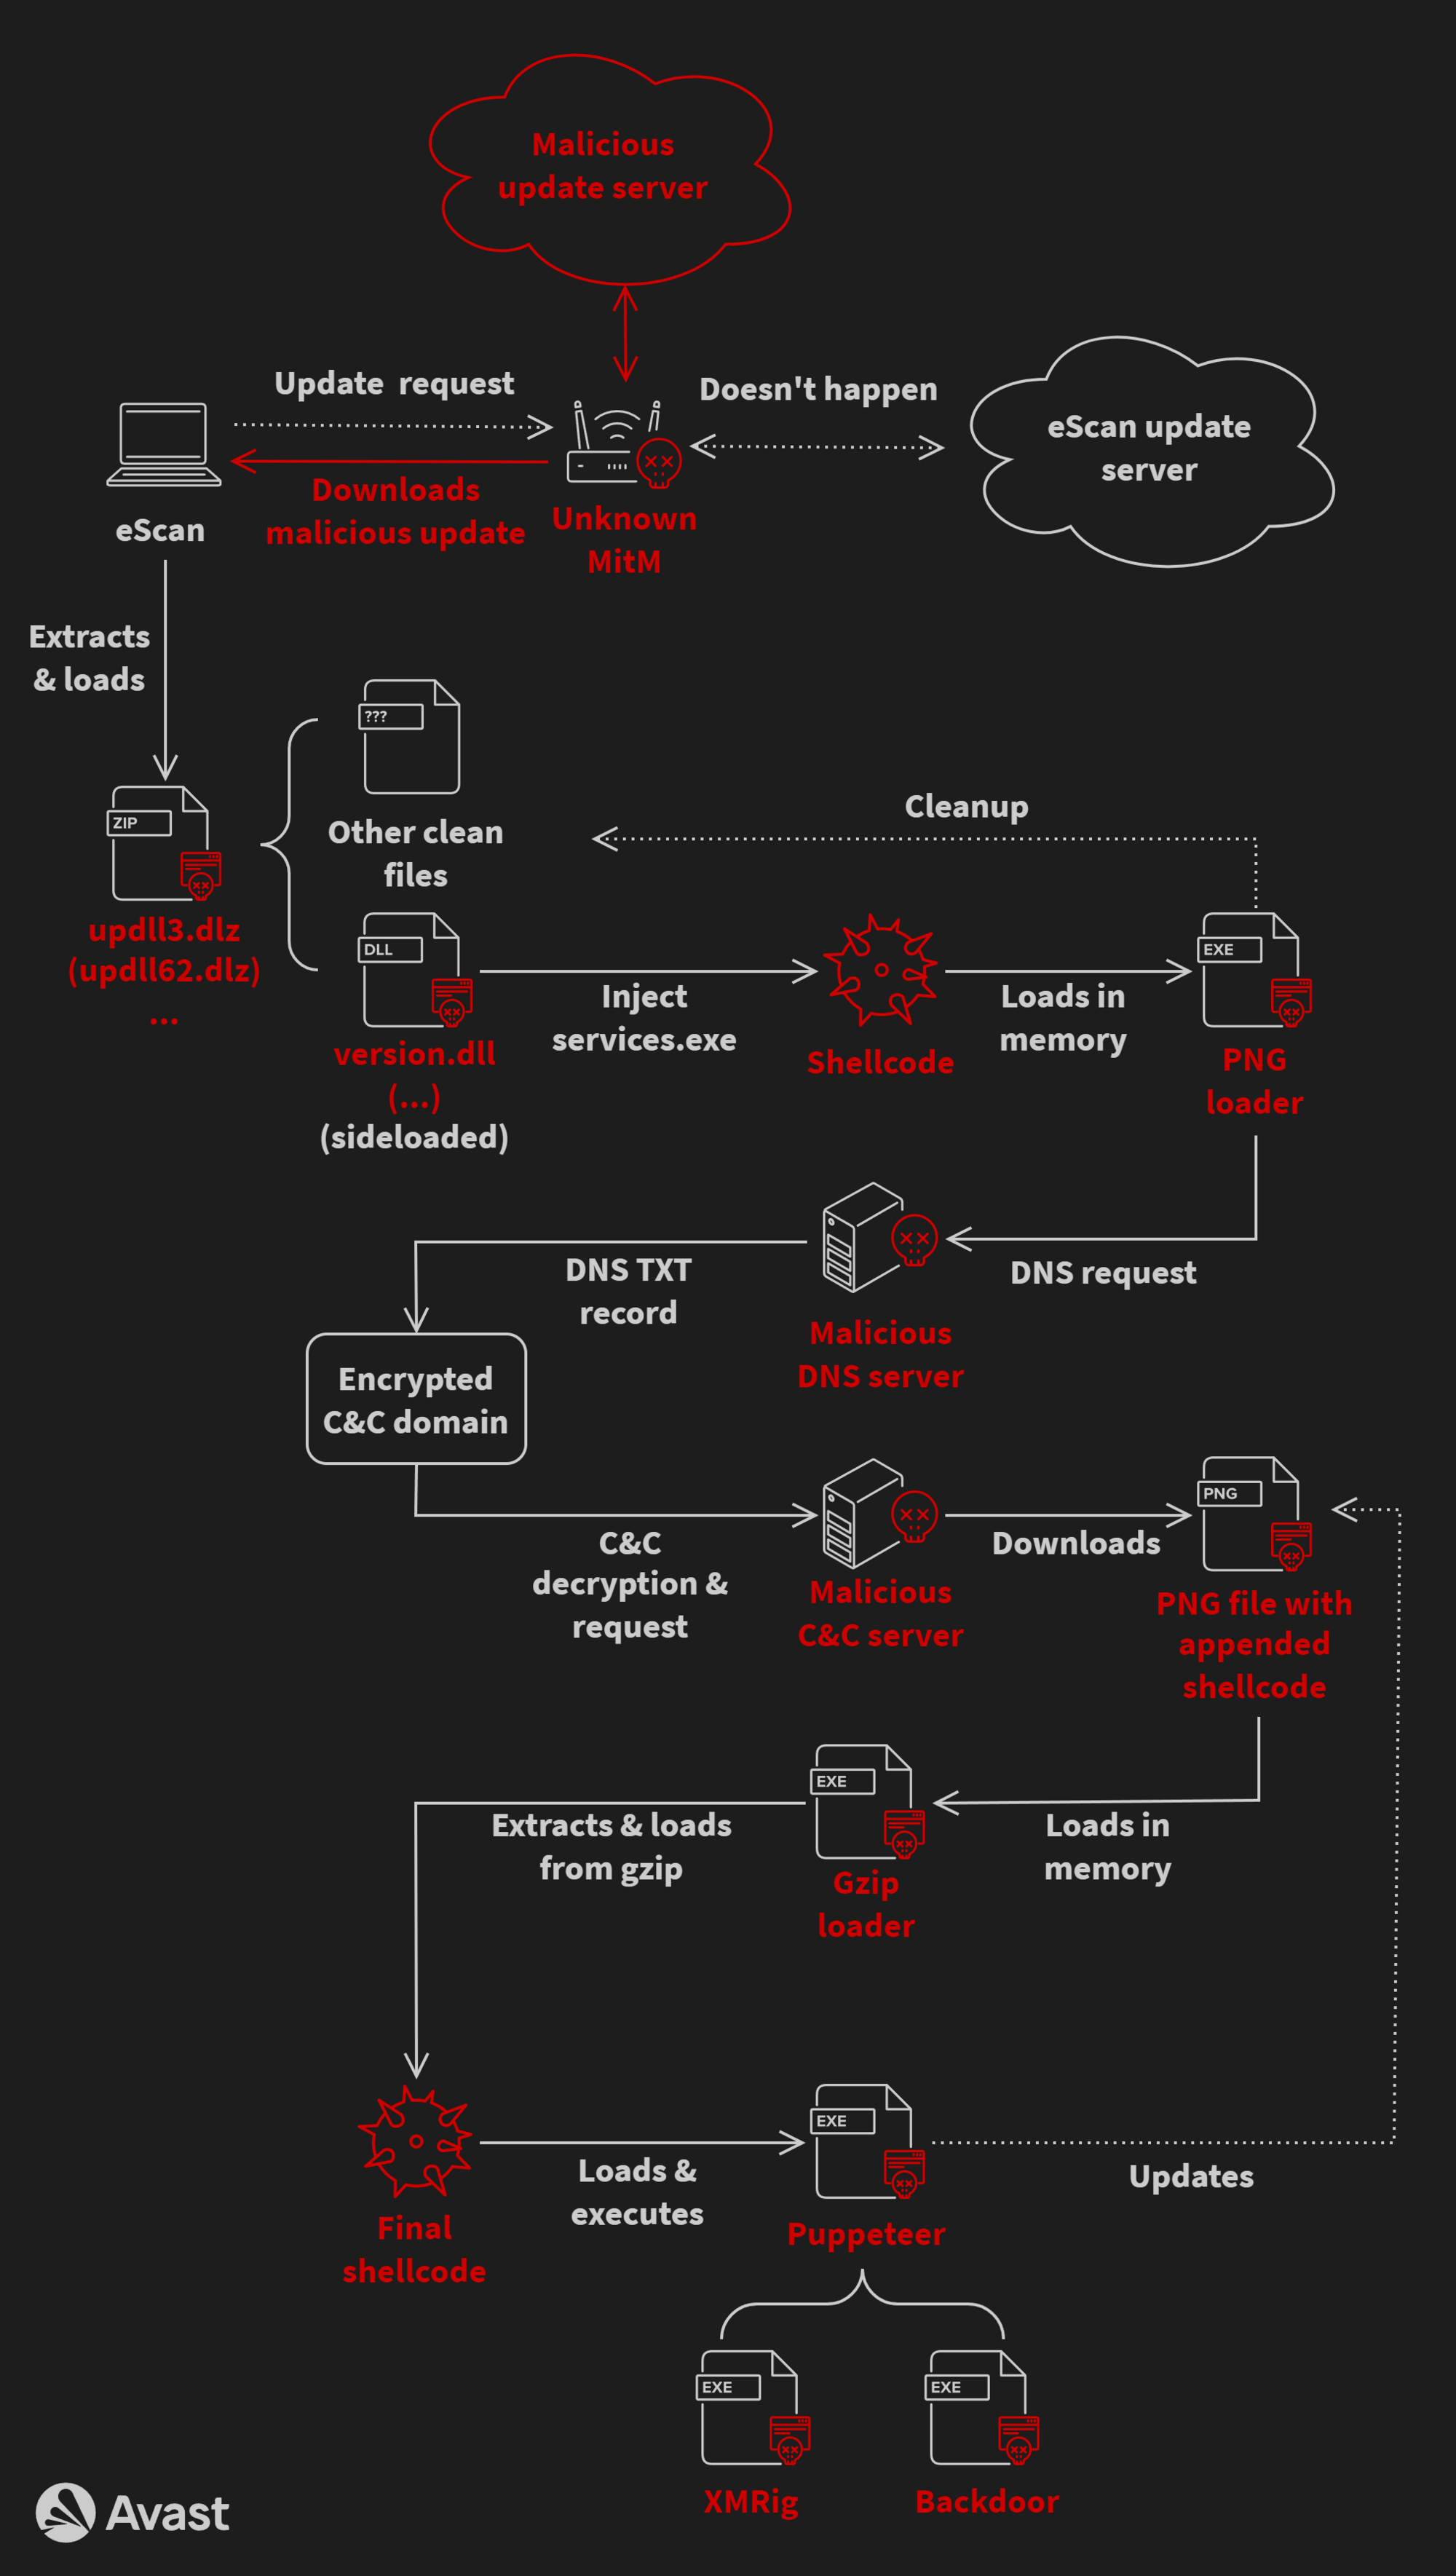
По сути, атакующие провернули классическую схему «человек посередине» (man-in-the-middle, MiitM), подменив легитимные обновления антивирусного движка eScan вредоносным файлом.

Интересно, что разработчики защитного продукта использовали HTTP для доставки обновлений как минимум с 2019 года. Это дало возможность злоумышленникам подсовывать людям бэкдор GuptiMiner.

Специалисты Avast уведомили как команду eScan, так и Индийскую компьютерную группу реагирования на чрезвычайные ситуации (CERT). 31 июля 2023 года представители eScan отчитались в устранении проблемы.

Что касается операторов GuptiMiner, они сначала использовали метод перехвата DLL и кастомный DNS-сервер, который позволял использовать имена легитимных доменов. Чуть позже злоумышленники переключились на технику маскировки IP-адреса.

В некоторых случаях вредоносный код прятался в графических изображениях (стеганография), чтобы затруднить его детектирование. Ряд вариантов бэкдора устанавливал кастомный корневой TLS-сертификат. Иногда через обновления eScan к пользователям попадал майнер XMRig.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru