


Злоумышленники бэкдорили пользователей через апдейты антивируса eScan

Злоумышленники бэкдорили пользователей через апдейты антивируса eScan

Злоумышленники бэкдорили пользователей через апдейты антивируса eScan

На протяжении пяти лет киберпреступники использовали антивирус eScan для заражения пользователей сложной вредоносной программой. Проблема заключалась в том, что eScan доставлял обновления по HTTP.

На интересную киберкампанию обратили внимание специалисты чешского антивирусного гиганта Avast. Как уточнили исследователи, киберпреступники устанавливали в системы жертв сложный бэкдор.

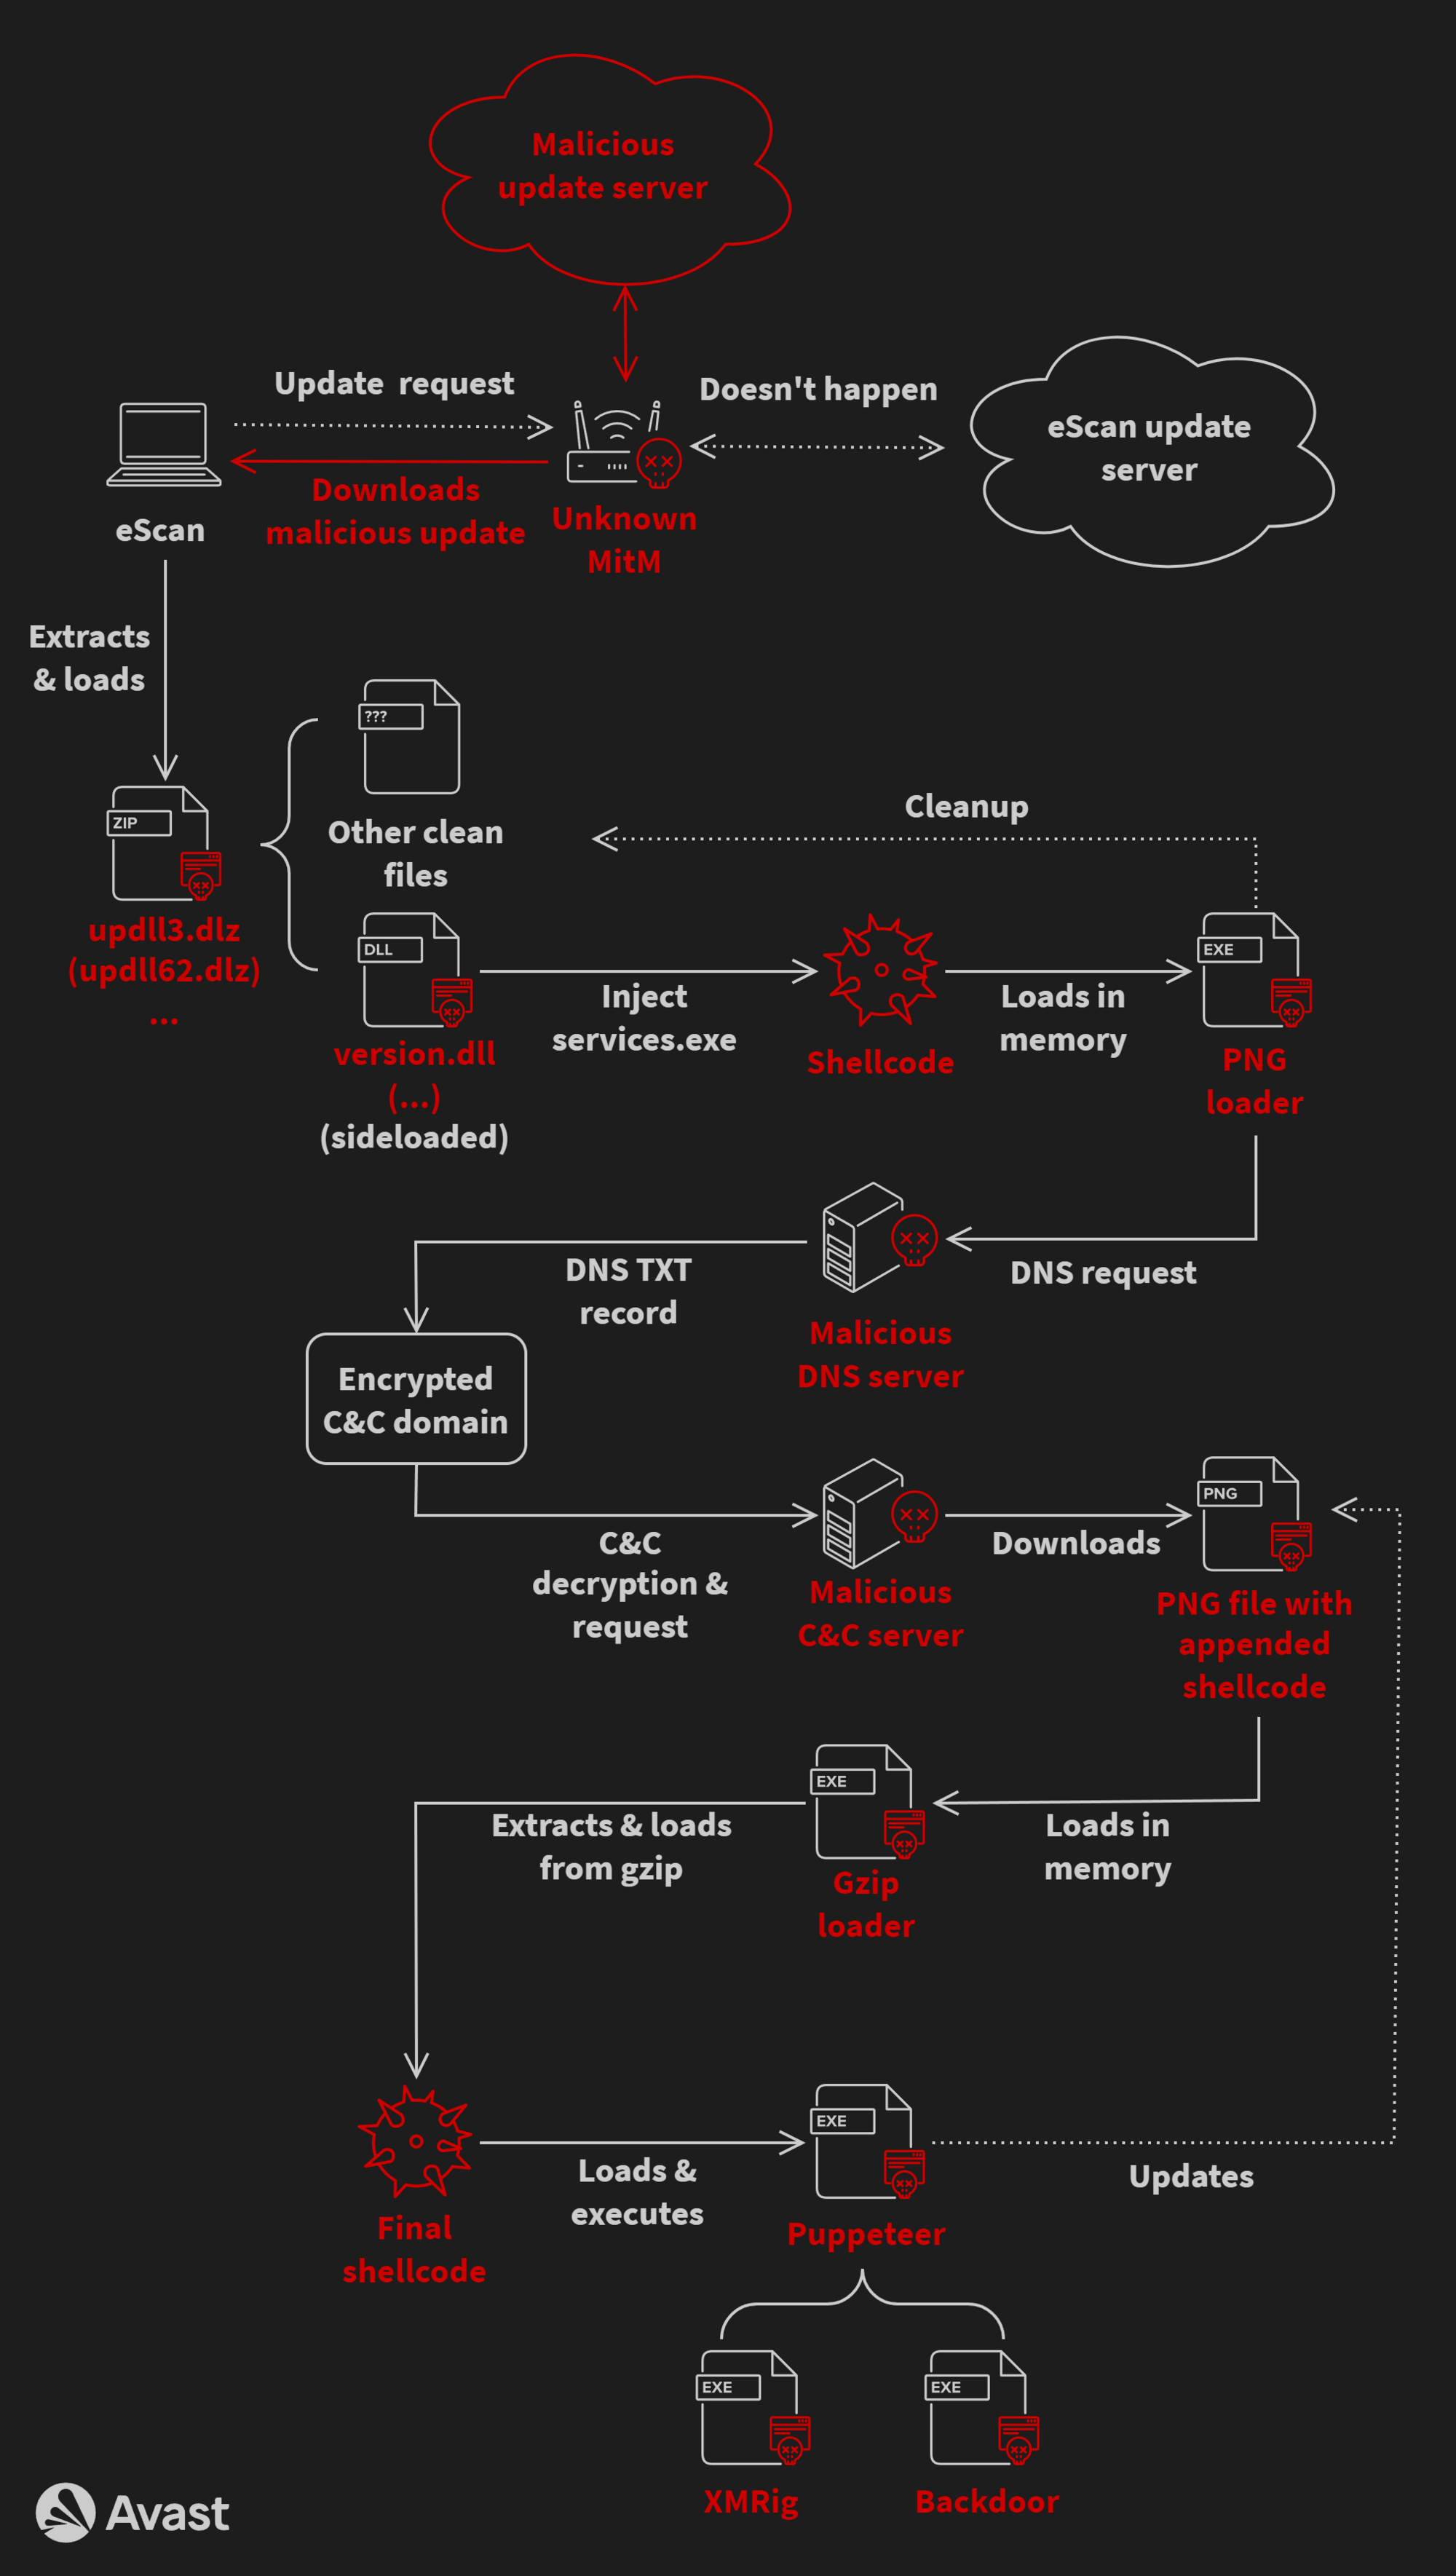
По сути, атакующие провернули классическую схему «человек посередине» (man-in-the-middle, MiitM), подменив легитимные обновления антивирусного движка eScan вредоносным файлом.

Интересно, что разработчики защитного продукта использовали HTTP для доставки обновлений как минимум с 2019 года. Это дало возможность злоумышленникам подсовывать людям бэкдор GuptiMiner.

Специалисты Avast уведомили как команду eScan, так и Индийскую компьютерную группу реагирования на чрезвычайные ситуации (CERT). 31 июля 2023 года представители eScan отчитались в устранении проблемы.

Что касается операторов GuptiMiner, они сначала использовали метод перехвата DLL и кастомный DNS-сервер, который позволял использовать имена легитимных доменов. Чуть позже злоумышленники переключились на технику маскировки IP-адреса.

В некоторых случаях вредоносный код прятался в графических изображениях (стеганография), чтобы затруднить его детектирование. Ряд вариантов бэкдора устанавливал кастомный корневой TLS-сертификат. Иногда через обновления eScan к пользователям попадал майнер XMRig.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru