


Сбербанк разрабатывает решение для замены SAP ERP

Сбербанк разрабатывает решение для замены SAP ERP

Сбербанк разрабатывает решение для замены SAP ERP

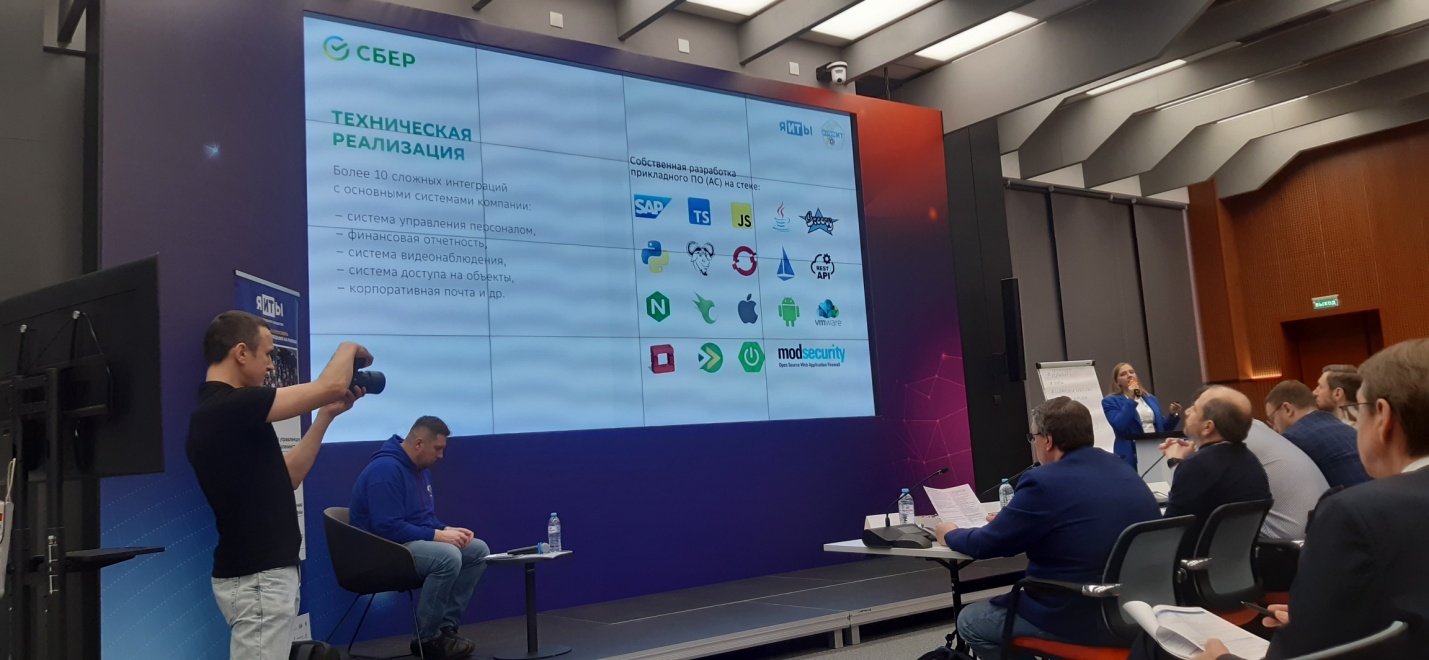
В настоящее время в Сбербанке ведутся работы по замене импортного софта, в том числе  ERP-системы производства ушедшей из России SAP. Для управления ресурсами кредитной организации планируется использовать собственное решение.

В рамках данного проекта будет создано несколько прикладных платформ по управлению финансами, закупками, недвижимостью, кадрами. Объем инвестиций и сроки реализации пока неизвестны.

«В основе новых прикладных платформ будут лежать все высокотехнологичные наработки, реализованные в Platform V, и накопленный в банке опыт построения высокоэффективных бизнес-процессов с использованием ИИ, — уточнили в пресс-службе Сбера в ответ на запрос РИА Новости. — В связи с этим мы прорабатываем возможность в дальнейшем создания на базе этих прикладных платформ продуктов, которые будут доступны рынку».

По оценкам специалистов, создание собственной ERP может обойтись компании в сотни млн, а то и в миллиарды рублей, а процесс создания — занять до пяти лет. Пока же, судя по январскому фото, филиалы и отделения Сбера продолжают пользоваться продуктами SAP, без возможности обновлений из первоисточника.


Германский вендор начал свой уход с российского рынка с прекращения продаж и поддержки клиентов, попавших под западные санкции. На следующем этапе был ограничен доступ к облачным сервисам SAP из России, а в этом году было решено уйти из страны окончательно.

Согласно оценкам Национального центра компетенций по информационным системам управления холдингом (НЦК ИСУ), объем рынка ERP в России по итогам 2023 года составил около 90 млрд руб., а в этом году может превысить 100 млрд рублей. На долю отечественных ERP приходится около 55% рынка (остальное — в основном разработки SAP и Oracle), из них более 80% составляют решения 1С.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru