


В Windows-версии Telegram устранили автоматический запуск Python-скриптов

В Windows-версии Telegram устранили автоматический запуск Python-скриптов

В Windows-версии Telegram устранили автоматический запуск Python-скриптов

Разработчики Telegram устранили в десктопной версии мессенджера для Windows уязвимость нулевого дня, эксплуатация которой позволяет обойти предупреждение системы безопасности и автоматически запустить Python-скрипты.

На прошлой неделе в соцсети X (ранее — Twitter) и на киберпреступных форумах появились сообщения о вероятной уязвимости в Windows-версии Telegram.

Как утверждалось в отдельных постах, это брешь класса 0-click. Исследователи даже выложили видео, на котором демонстрируется обход уведомлений системы безопасности и удаленное выполнение кода. В конкретном примере показано, как клик на медиаматериале открывает «родной» калькулятор Windows:


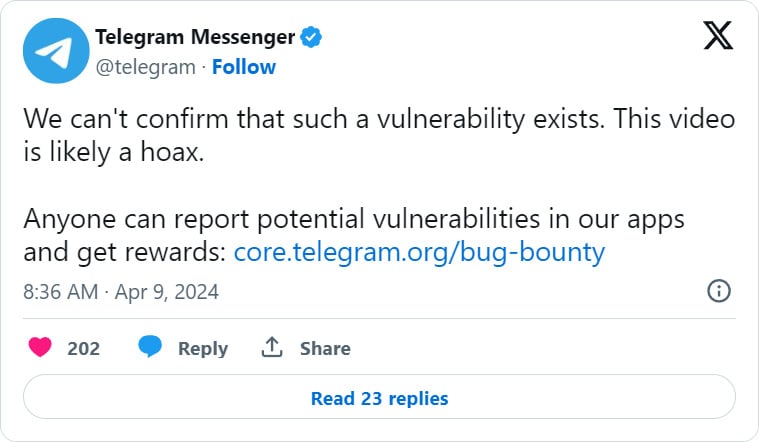
На тот момент команда разработчиков Telegram пыталась откреститься от проблемы, утверждая, что подтвердить наличие уязвимости пока не получилось, а видео с демонстрацией эксплойта — скорее всего, подделка.


Однако спустя несколько дней на хакерском форуме XSS специалисты поделились PoC (proof-of-concept), в котором объясняется, что брешь стала следствием опечатки в исходном коде Telegram для Windows. Эксплуатация позволяет отправить файлы Python в формате .pyzw, не вызывающие при клике срабатывание системы предупреждений.

Python-скрипт в этом случае будет выполняться автоматически, не провоцируя уведомлений, хотя мессенджер должен предупреждать при запуске файлов такого типа. В реальной атаке пользователя можно обманом заставить кликнуть по видео, чтобы запустить эксплуатацию.

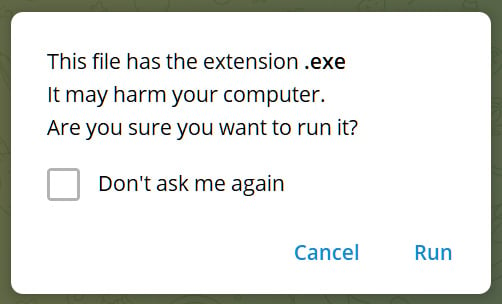
В нормальной ситуации десктопная версия Telegram ориентируется на список потенциально опасных расширений файлов. Если пользователь запускает один из таких файлов, программа выводит следующее предупреждение:

Источник: BleepingComputer


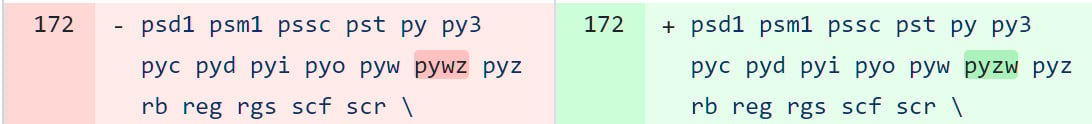
Однако из-за опечатки — девелоперы указали «pywz» вместо «pyzw» — Telegram не выводил уведомления про запуске Python-скриптов.

Источник: BleepingComputer


Сейчас разработчики мессенджера устранили ошибку в коде файла data_document_resolver.cpp.

Подпишитесь на новости

Сдайся и получи награду: что адвокат Бух предлагал мнимому главе LockBit

«Известия» опубликовали расследование о переговорах американского адвоката Аркадия Буха с человеком, выдававшим себя за предполагаемого руководителя LockBit Дмитрия Хорошева. По версии издания, юрист предлагал собеседнику сдаться властям США и разделить награду за его поимку. Бух это отрицает.

В материале «Известий» говорится, что анонимный источник передал редакции видеозаписи разговоров. Сам источник утверждает, что назвался Хорошевым, чтобы получить ответы адвоката.

За информацию, позволяющую установить местонахождение Хорошева или добиться его задержания, американские власти предлагают до $10 млн. По интерпретации опубликованных записей, Бух обсуждал вариант, при котором две трети награды достались бы собеседнику, а треть — адвокату.

Издание также описывает предложения встретиться на нейтральной территории или организовать разговор с ФБР через Zoom.

Опрошенный «Известиями» американский адвокат поставил под сомнение правовую основу выплаты разыскиваемому награды за собственную явку и указал на возможный конфликт интересов.

Бух заявил редакции, что не подталкивает доверителей к сделкам: он обязан объяснять доступные стратегии, а решение принимает клиент. Предложение делить награду он отверг, назвав такую практику недопустимой.

В итоге перед нами спор о содержании переговоров с человеком под вымышленной личностью. Громкий сюжет есть; подтвержденного вывода, что адвокат продает клиентов ФБР, опубликованный материал сам по себе не устанавливает.

RSS: Новости на портале Anti-Malware.ru