


Пользователей Android атакуют шпионы, выдающие RAT-трояна за мессенджер

Пользователей Android атакуют шпионы, выдающие RAT-трояна за мессенджер

Пользователей Android атакуют шпионы, выдающие RAT-трояна за мессенджер

Эксперты ESET выявили шпионскую кампанию, в рамках которой на Android-устройства устанавливается троянизированный мессенджер. Вредоносы раздаются с поддельных сайтов, иногда с Google Play; целевые атаки с кодовым именем eXotic Visit уже собрали 380 жертв.

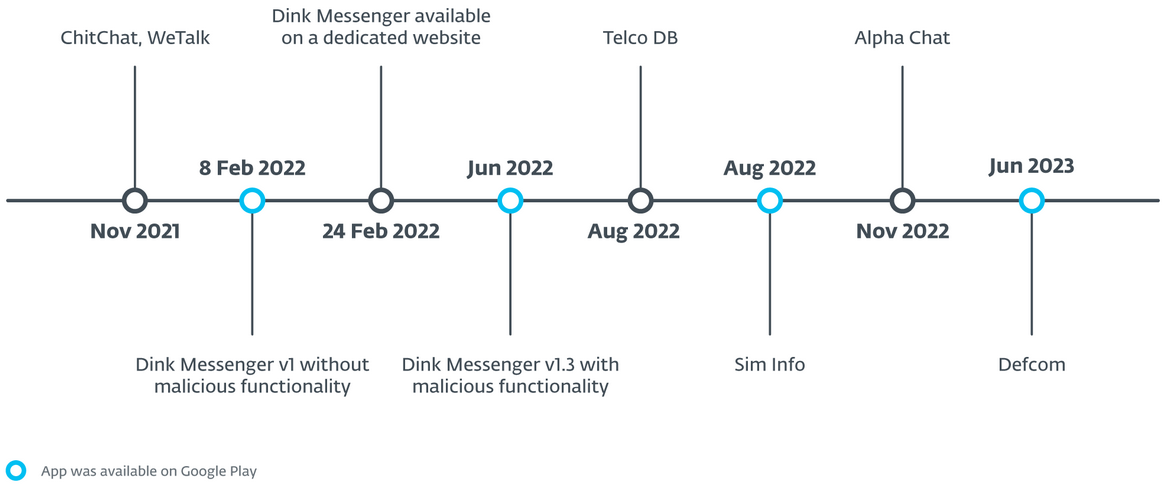
Расследование показало, что текущая киберкампания была запущена как минимум в ноябре 2021 года. Признаков связи с какой-либо известной группировкой не обнаружено, поэтому новоявленных шпионов было решено идентифицировать как Virtual Invaders.

Используемые ими зараженные приложения сохранили свою функциональность, но содержат код opensource-инструмента удаленного администрирования XploitSPY. Обнаружены вредоносные модификации Alpha Chat, ChitChat, Defcom, Dink Messenger, Signal Lite, TalkU, WeTalk, Wicker Messenger, Zaangi Chat.

Иногда шпионский софт раздается под видом других программ: Sim Info, Telco DB (обе определяют владельцев симок по телефонным номерам Пакистана), пакистанского сервиса заказа еды Shah jee Foods, приложения для записи к специалистам индийского Trilife Hospital (ранее Specialist Hospital).

Замаскированного таким образом XploitSPY суммарно скачали и активировали около 380 пользователей Android. Проникшие в Google Play репаки собрали мало загрузок (от 0 до 45) и уже удалены.

Код XploitSPY был выложен на GitHub в апреле 2020 года юзером, связанным с индийской ИБ-компанией XploitWizer. Согласно описанию, это форк трояна L3MON, созданного на основе AhMyth.

Вредонос обладает обширным набором функций:

  • сбор конфиденциальных данных с Android-устройства (местоположение, список контактов, журнал звонков, СМС-сообщения, записи с микрофона);
  • просмотр списка установленных приложений;
  • извлечение информации из уведомлений WhatsApp, Gmail, софта соцсетей;
  • составление списка файлов в папках фотоальбома, загрузок, WhatApp и Telegram;
  • загрузка и выгрузка файлов;
  • фотоснимки с помощью встроенной камеры.

В ходе eXotic Visit троянский код постоянно совершенствовался: появились обфускация, возможность обнаруживать эмуляторы, маскировка C2-адресов. В настоящее время XploitSPY скрывает свои центры управления с помощью нативной библиотеки defcome-lib.so, а при запуске на эмуляторе обращается к фальшивому C2.

Сайты, специально созданные для распространения зловреда, содержат ссылку на APK-файл на GitHub. Каким образом туда заманивают визитеров, не установлено.

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru