


Трояны утащили 2,5 млн паролей для входа на российские веб-ресурсы в 2023-м

Трояны утащили 2,5 млн паролей для входа на российские веб-ресурсы в 2023-м

Трояны утащили 2,5 млн паролей для входа на российские веб-ресурсы в 2023-м

Команда Kaspersky Digital Footprint Intelligence изучила деятельность операторов троянов за последние пять лет, взяв за основу размещённые в даркнете логи так называемых инфостилеров. Выяснилось, что в сегменте .ru вредоносы утащили 2,5 миллиона пар логинов и паролей.

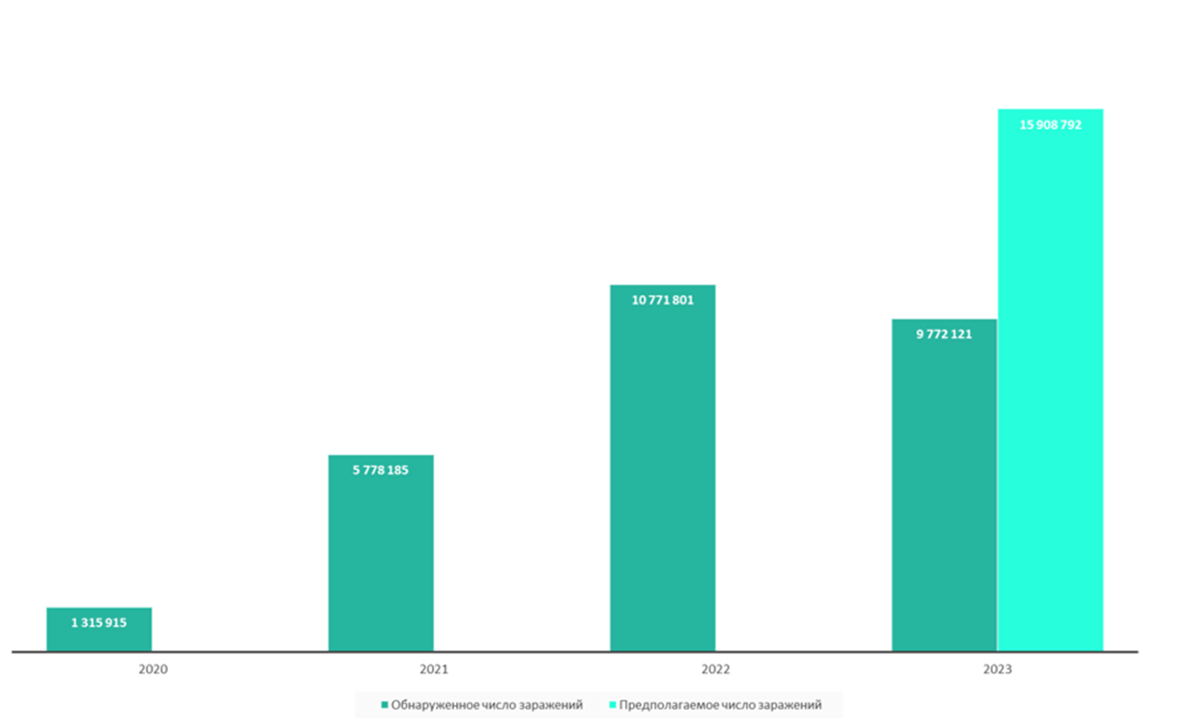
Как отмечают исследователи, за 2023 год трояны пробили пользователей около 10 миллионов устройств. Этот показатель в семь раз превышает аналогичные цифры 2020 года.

С одного скомпрометированного устройства среднестатистический инфостилер может вытащить 50,9 имён пользователей и паролей. Такие данные, как правило, продаются «коллегам» на ресурсах дарквеба или в телеграм-каналах.


Логины и пароли от веб-ресурсов в зоне .com заняли большую долю в 2023 году — 326 миллионов. Кроме .com, в топ-5 вошли бразильский домен .br (29 млн юзернеймов и паролей), индийский домен .in (8 млн), колумбийский .co (6 млн).

Сергей Щербель, эксперт по кибербезопасности «Лаборатории Касперского», отмечает, что число логов стилеров в даркнете снизилось на 9% в сравнении. 2022 годом, однако это не значит, что спрос киберпреступников упал.

«По нашим оценкам, реальное число подобных заражений в 2024 году может достичь 16 миллионов».

Подпишитесь на новости

Домен без маски: в рунете закрывают анонимную регистрацию

Зарегистрировать пачку российских доменов на выдуманного владельца должно стать сложнее. Координационный центр доменов .RU/.РФ рассказал о новых правилах, призванных усложнить жизнь кибермошенникам. Главный инструмент — идентификация администраторов через ЕСИА, то есть Госуслуги.

По сообщению центра, изменения связаны с законом №569-ФЗ, вступившим в силу 1 сентября 2026 года, и касаются зон .RU, .РФ и .SU.

Операции с доменами требуют обязательной идентификации, а регистраторы должны быть российскими юридическими лицами из специального реестра.

Советник директора центра Владимир Горжалцан представил меры на международном форуме по информационной безопасности, прошедшем 22-24 сентября в Москве. По его оценке, новые требования лишают злоумышленников возможности массово оформлять домены на вымышленных лиц.

Ставка понятна: меньше фиктивных владельцев — сложнее запускать конвейер фишинговых сайтов и прятаться за липовыми регистрационными данными. Параллельно действует «Доменный патруль», который связывает организации, выявляющие угрозы, с регистраторами.

По данным Координационного центра, среднее время реагирования на вредоносные ресурсы составляет менее шести часов. Одна из целей нововведения — защита пользователей от мошенничества и повышение прозрачности доменной инфраструктуры.

Анонимная регистрация получает серьёзное препятствие. Но проверенная личность владельца ещё не делает сайт безопасным.

Ранее мы писали, что Рег.ру запустил идентификацию владельцев сайтов через Госуслуги.

RSS: Новости на портале Anti-Malware.ru